

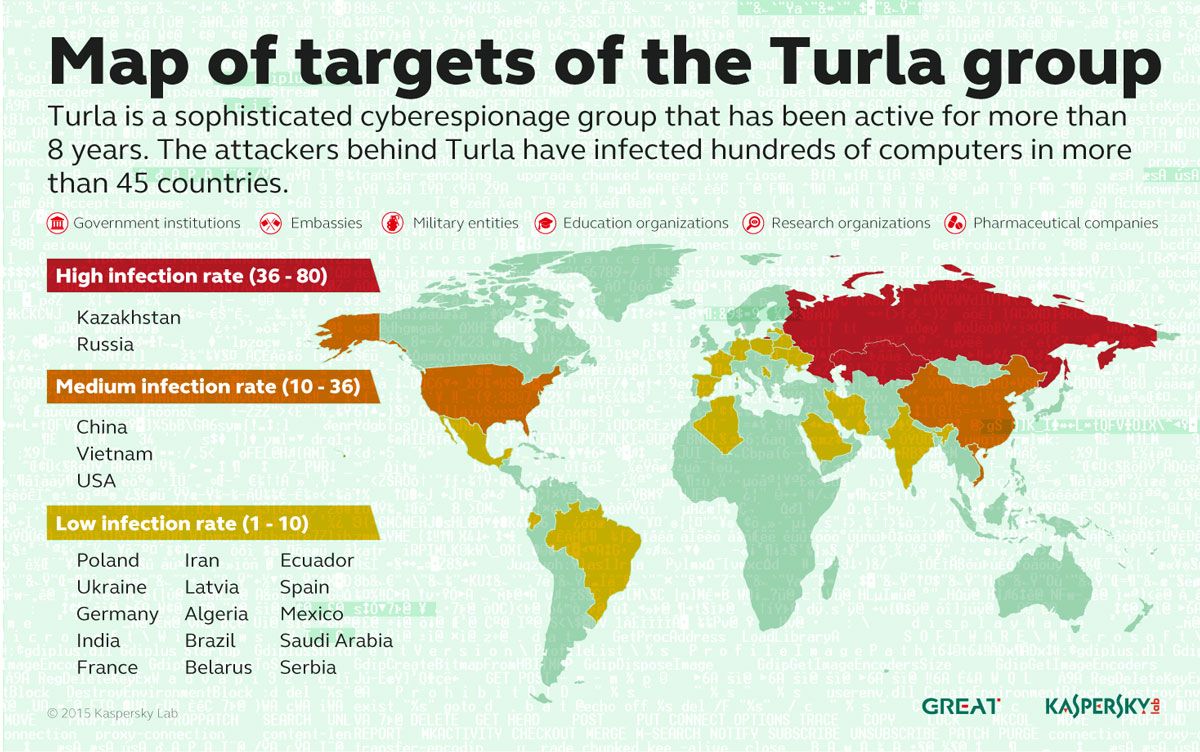
Quando investigavam a actividade do grupo de ciberespionagem de idioma russo Turla, activo desde há mais de 8 anos, os analistas da Kaspersky Lab depararam-se com o máximo nível de anonimato. Para ocultar a sua actividade, este grupo utiliza debilidades de segurança nas redes de satélites globais. Nas operações de ciberespionagem, o servidor de comando e controlo é uma das partes mais importantes da infra-estrutura maliciosa, já que serve como um “centro de operações” para o malware implantado em equipamentos concretos. Caso os analistas de segurança ou agentes da autoridade tivessem acesso ao servidor, toda a operação maliciosa ou pelo menos uma parte dela seria posta em causa.
Assim, a maior desvantagem de um “centro de operações” é que estes servidores podem ser usados para rastrear os cibercriminosos que estão por detrás da operação. No entanto, como demonstra a recente análise da Kaspersky Lab, alguns autores de campanhas de ciberespionagem encontraram uma maneira de controlar as suas vítimas e, ao mesmo tempo, fazer com que seja incrivelmente difícil a sua detecção.
As comunicações por satélite são conhecidas, sobretudo, como ferramenta para a radiodifusão de televisão e comunicações seguras. No entanto, também são usadas para proporcionar acesso à Internet. Estes serviços são especialmente usados em locais remotos onde outros tipos de acesso à Internet são instáveis e lentos, ou a conexão não está sequer disponível. Um dos tipos de ligação por satélite mais difundida e de baixo custo é a denominada downstream-only.
Neste caso, o tráfego de saída de um PC passa por linhas convencionais (ligação por cabo ou GPRS) e todo o tráfego entrada chega via satélite. A ligação por satélite permite ao utilizador obter velocidade de download, mas tem uma grande desvantagem: todo o tráfego chega sem ser encriptado, permitindo que qualquer utilizador com um equipamento adequado possa interceptar o tráfego e obter acesso aos dados que estão a ser descarregados da Internet.
O Turla aproveitou esta debilidade de uma maneira diferente, explorando-a para ocultar a localização dos seus servidores C&C:
- Primeiro analisam o satélite downstream para identificar os endereços IP activos de utilizadores de Internet por satélite que estão online nesse preciso momento.
- Depois, seleccionam um endereço IP e mudam a configuração de rede do servidor C&C com o objectivo de imitar o utilizador legítimo.
- Usam ligações convencionais, comunicam com os equipamentos infectados e dão-lhes instruções para enviar dados para os endereços IP desejados. Os dados viajam através das linhas convencionais para teleportos do operador de Internet por satélite, dali para o satélite e, finalmente, do satélite para os utilizadores com os endereços IP escolhidos.
Curiosamente, o utilizador legítimo cujo IP foi utilizado pelos cibercriminosos com o objectivo de receberem dados da máquina infectada, também receberão estes pacotes, mas nem darão por eles. Isto deve-se ao facto de os autores do Turla instruírem os equipamentos infectados para enviar dados pelas portas que estão fechadas por defeito na grande maioria dos casos. Desta forma, o PC do utilizador legítimo simplesmente deixa cair estes pacotes, enquanto o servidor C&C do Turla os recebe e processa, já que mantém abertas as portas normalmente fechadas.
Outro dado interessante sobre as técnicas dos autores do Turla é que tendem a utilizar os operadores de Internet via satélite localizados no Médio Oriente e países africanos. Na sua investigação, os analistas da Kaspersky Lab “apanharam” o grupo Turla a usar IPs de operadores de países como o Congo, Líbano, Líbia, Níger, Nigéria, Somália ou os Emirados Árabes Unidos.
“No passado, vimos pelo menos três grupos diferentes a usarem ligações de Internet por satélite para ocultar as suas operações. Destes, o grupo mais interessante e inusual é sem dúvida o Turla. Esta técnica permite que os cibercriminosos atinjam o máximo nível de anonimato. Podem estar em qualquer lugar no raio da cobertura do satélite, que geralmente ultrapassa os milhares de quilómetros”- afirma Stefan Tanase, Analista Principal de Segurança da Kaspersky Lab. “Como é quase impossível localizar um cibercriminoso nestes casos, o uso destes mecanismos tem vindo a tornar-se cada vez mais popular, sendo por isso importante que os administradores de sistemas implementem as estratégias de defesa correctas para mitigar este tipo de ataques”.
Os produtos da Kaspersky Lab detectam e bloqueiam o malware utilizado pelo grupo Turla.
Para ler mais sobre o mecanismo utilizado para explorar as ligações por satélite por parte do grupo Turla: https://securelist.com/blog/research/72081/satellite-turla-apt-command-and-control-in-the-sky/


Comentários