TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

ESET revela ameaça global de malware camuflado

Descoberta grande quantidade de malware dissimulado que ameaça a segurança cibernética global

Alfredo Beleza por Alfredo Beleza
01/06/2023
Em Segurança

A ESET, empresa europeia especializada em soluções de cibersegurança, desvendou recentemente pormenores acerca de um cryptor – um método de camuflagem empregue por criminosos informáticos para dissimular o código de malware e escapar à deteção.

Conhecido como AceCryptor, este disfarce, em circulação desde 2016, tem auxiliado na disseminação de campanhas de maliciosas à escala global.
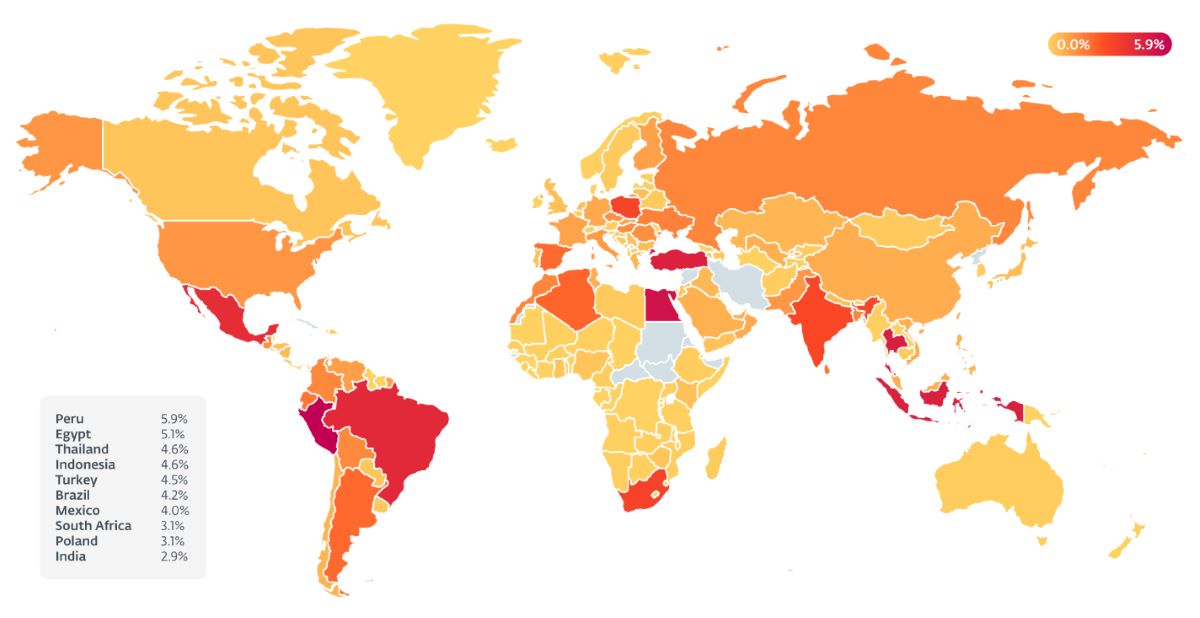
Acecryptor-mapa

Apenas durante 2021 e 2022, a avançada telemetria da ESET identificou mais de 240 mil casos de códigos maliciosos camuflados com AceCryptor. Este número corresponde a mais de 10 mil deteções mensais, sugerindo que este cryptor seja possivelmente comercializado na dark web ou em fóruns secretos. Presentemente, inúmeras famílias de código malicioso, incluindo os destinados ao roubo de credenciais de cartões de crédito e dados confidenciais, recorrem ao AceCryptor como a sua principal barreira contra a deteção.

Desafios na proteção contra deteção de malware

Eset revela ameaça global de malware camuflado

Para os criadores de malware, salvaguardar os seus instrumentos de ataque é um desafio constante. Jakub Kaloč, investigador da ESET, explicou que “os cryptors representam a primeira linha de defesa do malware distribuído. Enquanto os autores de ameaças conseguem criar e manter os seus próprios cryptors personalizados, muitas vezes torna-se custoso ou tecnicamente complexo manter um cryptor num estado de completa indetetabilidade. Esta necessidade de camuflagem originou uma variedade de opções de cryptor-como-serviço que incluem malware”.

O RedLine Stealer, um dos malwares mais recorrentes a utilizar o AceCryptor, é um software malicioso vendido em fóruns clandestinos com a finalidade de roubar credenciais de cartões de crédito, dados sensíveis, e até mesmo criptomoedas. Este ahente malicioso foi detetado pela primeira vez no início de 2022 e, desde então, os seus distribuidores têm recorrido ao AceCryptor.

Dada a multiplicidade de agentes maliciosos a usar o AceCryptor, o malware é distribuído de diversas formas. Segundo a telemetria da ESET, os dispositivos foram maioritariamente expostos ao malware com AceCryptor através de instaladores fraudulentos de software pirata ou emails de spam com anexos maliciosos.

Implicações do AceCryptor e Medidas de Proteção

A extensa utilização do AceCryptor implica que qualquer utilizador pode ser afetado. Devido à variedade de códigos maliciosos associado ao AceCryptor, é complicado determinar a gravidade das consequências para um utilizador comprometido. A ESET prevê que o AceCryptor continue a ser amplamente usado. Uma monitorização cuidada poderá contribuir para prevenir e identificar novas campanhas de malware com este cryptor. Ao longo de 2021 e 2022, a ESET protegeu mais de 80 mil clientes afetados por malwares cujo código estava dissimulado com AceCryptor.

Para mais detalhes, visite a investigação da ESET.

Outros artigos interessantes:
  • WinRAR vai desaparecer: a aplicação que todos usavam e ninguém queria pagar
  • Vivo S17 Pro é oficial: dupla câmara telefoto e carregamento de 80W
  • Digital Chat Station: popular leaker está a desenvolver um smartphone dobrável
Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Um infográfico detalhado e visual que explica a cadeia de ataque do malware nightshadec2. No topo, o título diz "a cadeia de ataque complexa do malware nightshadec2" com o subtítulo "uso abusivo de serviços legítimos". O diagrama flui da esquerda para a direita. À esquerda, um "tag-150 operator" mascarado monitora um laptop. O laptop exibe um site wordpress comprometido com um pop-up "vetor inicial: clickfix" que tenta induzir o usuário a executar um comando powershell sob o pretexto de uma "security verification". Setas vermelhas saem do laptop para o meio, onde mostram a infraestrutura abusada: a rede ethereum sepolia (testnet) para "etherhiding: contratos inteligentes (informações de c2)", cloudflare r2 storage e um arquivo de payload do nightshadec2 em python, e um steam community profile com dados ocultos. Essas fontes de dados convergem para o "nightshadec2 (castlerat)", um payload python com persistência no windows. À direita, ícones listam as capacidades do malware ativado: persistência, vigilância (keylogger), execução remota e roubo de dados (cookies, senhas). Na parte inferior, mapas mundiais destacam a "exclusão geográfica (idiomas cei)" em vermelho com um 'x', e os "alvos: países anglófonos" em verde com miras.
Segurança

NightshadeC2 utiliza Ethereum e Cloudflare para ocultar ataques no Windows

28/09/2026
Prompt injection altera decisões de ia através de documentos
Segurança

Prompt injection altera decisões de IA através de documentos

28/09/2026
Google alerta para aumento do llm-jacking em 2026
Segurança

Google alerta para aumento do LLM-jacking em 2026

28/09/2026

Últimas notícias

Prompt injection altera decisões de IA através de documentos

Xiaomi integra Apple Watch no HyperOS 4

Lenovo Googlebook 15 chega a Portugal com OLED e Gemini

HONOR Magic V6 chega a Portugal por 2.299 euros

Iberdrola adota IA da Harvey nos serviços jurídicos e fiscais

5 gadgets Xiaomi para casa que fazem a diferença

Google alerta para aumento do LLM-jacking em 2026

OpenAI volta a suspender o treino de modelos avançados de IA

SIRP cria centro próprio de IA com 7,5 milhões do PRR

Banco digital brasileiro Nubank negoceia aquisição da Monzo

Como garantir a privacidade no ChatGPT sem expor dados pessoais

Xiaomi Smart Camera C701: 4K, IA e vigilância por 59,99 €

Atualização de setembro do Google Pixel causa bloqueios

7 gadgets Xiaomi que talvez não conheça

Redmi Note 17 em Portugal: preços desde 299,99 euros

TikTok aceita limite de duas horas para jovens no Alabama

Como saber se a sua palavra-passe apareceu numa fuga de dados

ScanSnap Camera permite digitalizar documentos no telemóvel

28 jogos PS5 ficam mais baratos até 8 de outubro

Dados roubados ao FBI incluem avaliações psiquiátricas

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.