TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

Plataforma no-code Bubble usada em ataques de phishing

Alfredo Beleza por Alfredo Beleza
30/03/2026
Em Segurança

A plataforma no-code Bubble está a ser explorada por cibercriminosos para executar campanhas de phishing sofisticadas contra utilizadores e empresas, contornando os sistemas de segurança tradicionais. O alerta parte da Kaspersky, que identificou e documentou a técnica em detalhe. Os atacantes utilizam o Bubble para criar aplicações web intermédias alojadas em domínios legítimos, encaminhando silenciosamente as vítimas para páginas falsas concebidas para recolher credenciais corporativas.
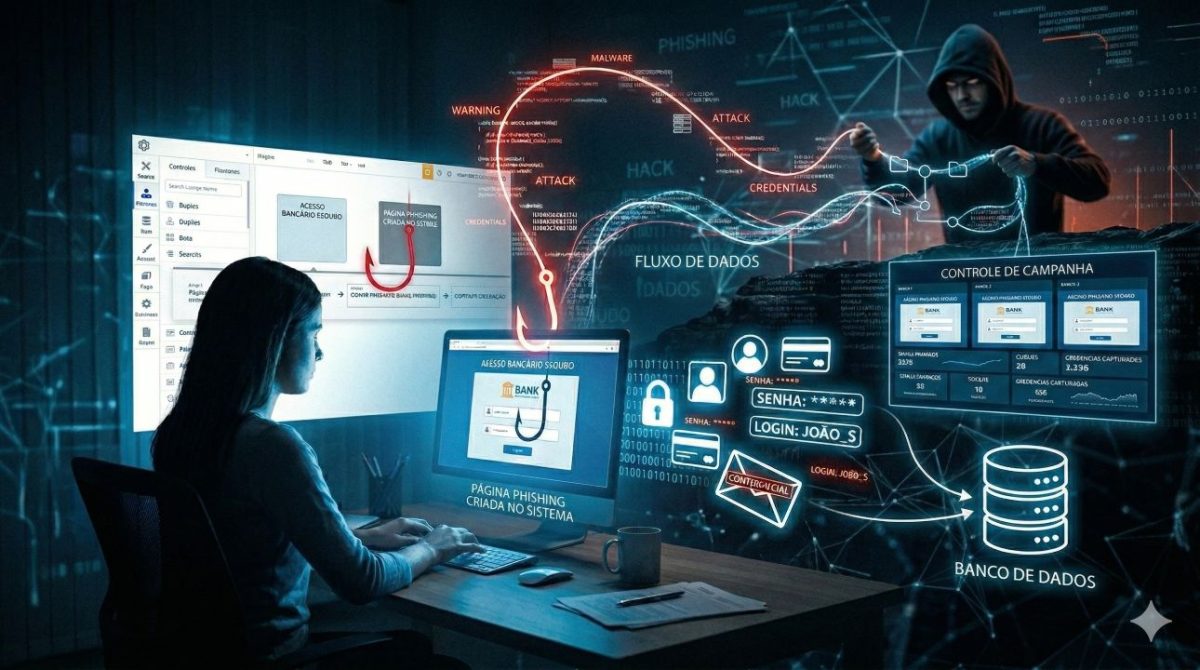
Plataforma no-code bubble usada em ataques de phishing
Imagem conceitual gerada por IA (Nano Banana 2)

O que é a plataforma no-code Bubble e por que razão atrai os atacantes

O Bubble é uma plataforma que permite criar aplicações web e móveis completas através de uma interface visual, sem necessidade de escrever uma linha de código. Esta acessibilidade, pensada para democratizar o desenvolvimento de software, tornou-se simultaneamente uma vulnerabilidade: qualquer pessoa, incluindo agentes maliciosos sem competências técnicas de programação, pode construir uma aplicação funcional e alojá-la num domínio *.bubble.io.

É precisamente este domínio que confere credibilidade ao esquema. Os filtros de segurança baseados em reputação de domínio tendem a classificar *.bubble.io como legítimo, uma vez que a plataforma no-code Bubble é utilizada por milhares de programadores e empresas para fins genuínos. O atacante aproveita essa reputação como escudo.

Como funciona o ataque: da aplicação falsa à página Microsoft

O esquema opera em duas etapas distintas. Na primeira, a vítima recebe um link para uma aplicação alojada na infraestrutura da plataforma no-code Bubble, que aparenta ser legítima e passa nos filtros de segurança mais comuns. Na segunda etapa, essa aplicação funciona como um redirecionador disfarçado, encaminhando a vítima para uma imitação da página de início de sessão da Microsoft, protegida por uma camada de verificação da Cloudflare para ocultar a intenção maliciosa.

O objetivo final é o roubo de credenciais corporativas. A combinação de um domínio de confiança, uma interface visualmente convincente e uma camada adicional de verificação reduz significativamente a probabilidade de a vítima detetar o esquema antes de introduzir os seus dados.

PhaaS: a industrialização do phishing

A Kaspersky considera provável que esta técnica esteja a ser integrada em plataformas de phishing-as-a-service (PhaaS) e em kits de phishing pré-configurados. Estes kits disponibilizam um conjunto alargado de capacidades maliciosas, que inclui:

  • Interceção em tempo real de cookies de sessão
  • Execução de campanhas de phishing por serviços legítimos como o Google Tasks e o Google Forms
  • Ataques adversary-in-the-middle (AiTM), capazes de contornar a autenticação multifatorial
  • Geração de emails de phishing com recurso a IA
  • Mecanismos de geofiltragem e evasão para contornar sistemas de deteção
  • Alojamento em serviços cloud reputados como a AWS

“O uso de plataformas legítimas como o Bubble introduz um novo nível de abuso de confiança, tornando mais difícil, tanto para os utilizadores como para os sistemas automatizados, distinguir entre conteúdos seguros e maliciosos“, sublinha Roman Dedenok, especialista Anti-Spam da Kaspersky.

O contexto português: números que preocupam

Apesar de não existirem casos reportados em Portugal com recurso específico à plataforma no-code Bubble, a ferramenta tem presença ativa no ecossistema tecnológico nacional, com comunidades locais documentadas. O potencial de exploração já existe. Os dados de contexto reforçam a preocupação: segundo um estudo de Ciberpreparação da Hiscox referente a 2025, 54% das empresas portuguesas já sofreu um ataque cibernético.

Para mais informações, leia este artigo da Kaspersky.

Outros artigos interessantes:
  • ASUS lança ExpertBook B3 G1 e ExpertCenter P600 AiO para empresas
  • Novo Redmi 15A traz bateria inesgotável e atualizações para muitos anos
  • Samsung Galaxy A57 5G e A37 5G chegam a Portugal a 10 de abril
Tags: ataques de phishingKasperskyplataforma no-code Bubble
PartilhaTweetEnvia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

O que fazer após clicar num link de phishing
Guias

Clicou num link de phishing? Saiba o que fazer agora

24/09/2026
Agente da openai acedeu sem autorização a portal do governo australiano
Segurança

Agente da OpenAI acedeu sem autorização a portal do Governo australiano

24/09/2026
Spyware chosen brick espia dissidentes e jornalistas
Segurança

Spyware Chosen Brick espia dissidentes e jornalistas no Windows

16/09/2026

Últimas notícias

Agente da OpenAI acedeu sem autorização a portal do Governo australiano

Xiaomi Pad 9 e Pad 9 Pro apostam em ecrãs 3.2K

Google oferece 100 mil bolsas de formação digital e em IA

Meta VR Glasses chegam em 2027 com ecrãs 5K e IMAX

ESA e Mistral reforçam parceria para aplicar IA no espaço

Qualcomm quer proteger a privacidade das câmaras com inteligência artificial

Novidades do YouTube trazem feeds por prompt e edição com IA

Meta Muse Charm leva a IA para o bolso sem óculos

Xiaomi 18 Pro estreia novo Snapdragon e ecrã de privacidade

Apple prepara atualização para corrigir reinícios no iPhone 18 Pro

O que acontece por trás da tela quando um jogo gera um resultado aleatório

Alibaba apresenta novo processador de IA Zhenwu V900

QNAP TS-432XeU: NAS 1U curto com portas 10GbE e 2.5GbE

TP-Link recebe três distinções nos IFA Innovation Awards 2026

HP ZBook Ultra G3a reforça aposta na IA local

Beats 360 estreiam almofadas substituíveis e 256 combinações

OPPO Find X9 Ultra recebe prémio EISA 2026-2027

Android 17 QPR1 causa lentidão em alguns Google Pixel

Xiaomi lança MiMo-V2.6 com novos agentes de IA

Câmara de vigilância ligada ao telemóvel: guia prático

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.