A Fortinet implementou a sua plataforma Security Fabric e serviços de Security Operations Center-as-a-Service (SOCaaS) na Cooperativa Elétrica do Vale d’Este (CEVE), reforçando a ciberresiliência de uma infraestrutura crítica de distribuição de energia em Portugal.
O projeto, concluído em três meses sem qualquer interrupção operacional, demonstra a capacidade da empresa em modernizar ambientes de tecnologia legada em setores regulados, num momento em que a pressão da Diretiva NIS2 se intensifica sobre os operadores energéticos nacionais.
Setor energético sob pressão: o contexto que torna este projeto relevante
O setor energético europeu enfrenta uma convergência de ameaças sem precedentes. Grupos de ameaça persistente avançada (APT) com motivações geopolíticas, campanhas de ransomware dirigidas a sistemas SCADA/OT e a transição acelerada para redes inteligentes (smart grids) alargam a superfície de ataque de operadores que, em muitos casos, gerem infraestruturas digitalmente híbridas – parte legada, parte moderna.
Diretiva NIS2 veio formalizar a obrigação de resposta: os distribuidores de energia são agora classificados como operadores de infraestruturas críticas, sujeitos a requisitos de gestão de risco, notificação de incidentes e continuidade operacional.
É neste enquadramento que a Fortinet posiciona o seu portfólio. A aposta da empresa passa por arquiteturas de segurança unificadas, em oposição à sobreposição de soluções de múltiplos fornecedores, que permitam visibilidade centralizada, automação SOC e resposta a incidentes integrada, independentemente da dimensão da organização cliente.
O desafio da CEVE: fragmentação operacional e conformidade regulatória
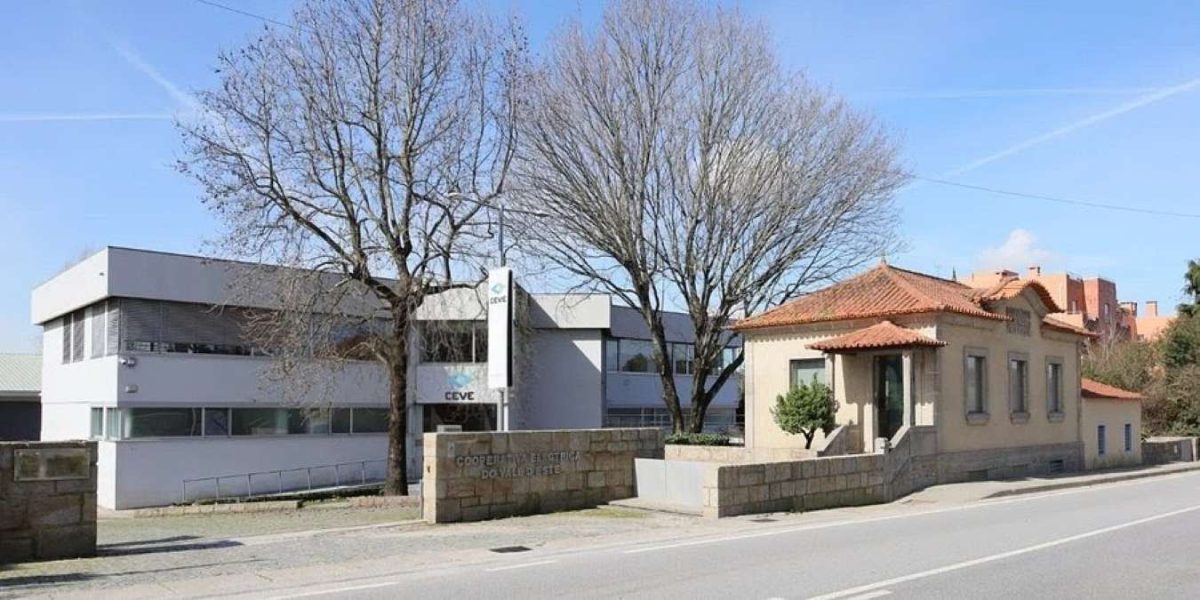
Fundada em 1930, a CEVE distribui energia elétrica de baixa tensão nos concelhos de Famalicão e Barcelos, cobrindo 6.000 hectares e 14 freguesias. O compromisso de expandir os seus serviços de smart grid para toda a região exigiu um programa de modernização digital que, sem uma estratégia de segurança paralela, gerou fragmentação operacional.
Joel Queirós, CISO da CEVE, descreve o problema com precisão: “À medida que a dimensão e a complexidade da nossa rede cresciam, o desempenho diminuía e a visibilidade era reduzida, uma vez que a administração se dividia entre vários sistemas independentes, cada um com a sua própria consola de gestão.”
A deteção de incidentes tornava-se mais lenta, a conformidade com a NIS2 ficava comprometida e a continuidade do negócio estava em risco. A necessidade de renovar o data center principal, sem sistema de supressão de incêndios e com limitações de espaço, criou a janela de oportunidade para uma intervenção estrutural.
Security Fabric: arquitetura unificada do perímetro ao endpoint
A resposta da Fortinet assentou na implementação do Security Fabric, uma arquitetura integrada que elimina os silos de gestão e centraliza visibilidade e controlo numa plataforma coerente. No núcleo da solução, dois clusters de FortiGate NGFW em alta disponibilidade asseguram a segmentação da rede interna e a proteção do perímetro. Os switches FortiSwitch e os pontos de acesso FortiAP são geridos como extensões lógicas dos NGFWs, eliminando a necessidade de consolas separadas.
| Componente | Função |
|---|---|
| FortiGate NGFW (clusters HA) | Segmentação de rede e proteção de perímetro |
| FortiSwitch + FortiAP | Conectividade gerida como extensão do NGFW |
| FortiClient + FortiEDR | Proteção e resposta ao nível do endpoint |
| FortiAnalyzer | Visibilidade centralizada e automação SOC |
| FortiAuthenticator + FortiToken | MFA e gestão de identidades |
| FortiMail (cloud) | Segurança de correio eletrónico |
A proteção dos terminais foi assegurada por FortiClient e FortiEDR, com capacidades de deteção e resposta ao nível do endpoint. O FortiAnalyzer centraliza a análise de ameaças e suporta a automação das operações SOC.
Para a gestão de identidades e acesso remoto, a Fortinet implementou FortiAuthenticator e FortiToken, com autenticação multifator (MFA) como camada de controlo adicional. A segurança do correio eletrónico migrou para FortiMail em cloud.
FortiGuard SOCaaS e MDR: operações 24×7 sem escalar a equipa interna
Um dos vetores diferenciadores deste projeto é o recurso combinado ao FortiGuard SOCaaS e ao FortiGuard MDR. Com uma equipa de segurança interna de dimensão reduzida, a CEVE não dispunha de capacidade para assegurar monitorização contínua por meios próprios.
Os serviços geridos da Fortinet colmatam essa lacuna: garantem deteção de ameaças, resposta a incidentes e acesso direto aos especialistas e à inteligência de ameaças do FortiGuard Labs, em regime permanente.
Este modelo é particularmente relevante para organizações do setor energético de menor escala. A externalização das operações SOC, mantendo o controlo sobre a arquitetura técnica, reduz o tempo médio de deteção (MTTD) e de resposta (MTTR), dois indicadores diretamente auditáveis no contexto da NIS2. Queirós confirma o resultado: “Concluímos toda a implementação em três meses sem um único incidente. Este trabalho deu-nos uma enorme confiança em relação à nossa parceria com a Fortinet.”
Implicações: modelo replicável para o setor energético nacional?
O caso da CEVE serve à Fortinet como prova de conceito num segmento estratégico: o das distribuidoras regionais e cooperativas energéticas que enfrentam simultaneamente a pressão de modernização digital e as obrigações da NIS2, mas sem os orçamentos ou as equipas dos grandes operadores nacionais. A combinação de Security Fabric com serviços geridos 24×7 apresenta-se como resposta a essa equação.
Contudo, a arquitetura adotada assenta integralmente no portfólio Fortinet. A concentração num único fornecedor simplifica a operação e reduz a complexidade de gestão, mas cria dependência estrutural. Uma vulnerabilidade de dia zero ou uma interrupção de serviços cloud com impacto transversal no ecossistema Fortinet afetaria, em simultâneo, todos os componentes da infraestrutura da CEVE. É um compromisso que a empresa aceitou conscientemente e que outros operadores do setor deverão avaliar com o mesmo rigor.
Para mais informações sobre este projecto aceda ao use case completo
Outros artigos interessantes: