
A transparência sobre a segurança dos modelos chineses de IA continua limitada, sobretudo no momento em que chegam ao mercado. Segundo uma investigação da SemiAnalysis, apenas nove lançamentos, equivalentes a 1,1% da amostra, tinham resultados de testes de segurança disponíveis antes ou na data de estreia.
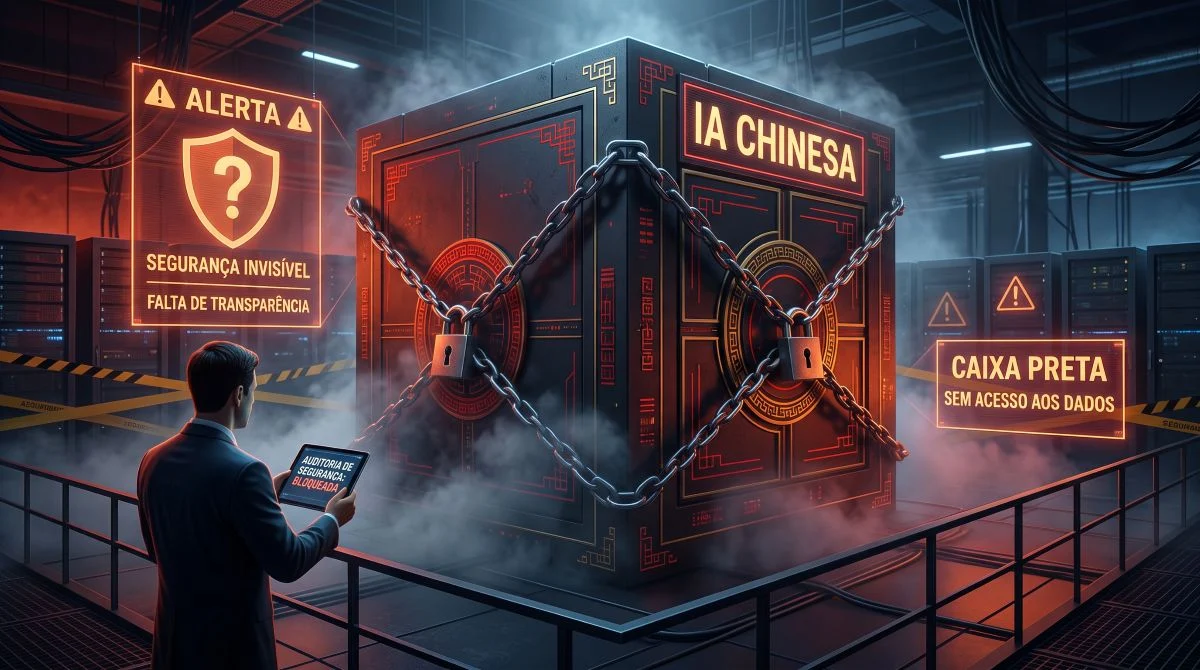
A investigação, publicada a 8 de outubro de 2026, quantifica a diferença entre as declarações das empresas sobre a segurança dos seus modelos e a divulgação de resultados que permitam verificar essas afirmações. O estudo avalia a transparência pública e não permite concluir que os restantes modelos tenham sido disponibilizados sem testes internos.
Nove empresas chinesas de IA sob análise
O relatório da SemiAnalysis, intitulado Beijing Will Not Pace the Frontier: China’s Speed-First AI Safety Regime, analisou os lançamentos da Alibaba, ByteDance, Tencent, Baidu, DeepSeek, Moonshot, Z.ai, MiniMax e StepFun, entre 2021 e 15 de setembro de 2026.
A amostra inclui 741 modelos comerciais e 116 modelos de investigação. Os autores consultaram documentação técnica, notas de lançamento e fichas dos modelos para identificar resultados de avaliações de segurança associados a versões concretas.
Foram consideradas avaliações sobre produção de conteúdos prejudiciais, toxicidade, privacidade, resistência a tentativas de contornar mecanismos de proteção e capacidades potencialmente perigosas.
Declarações genéricas de que um modelo foi treinado ou avaliado para cumprir requisitos de segurança não foram contabilizadas como resultados verificáveis.
Entre os 31 lançamentos com resultados públicos, 16 receberam documentação apenas depois da estreia, com um atraso mediano de 42 dias. Em seis casos adicionais, os investigadores não conseguiram estabelecer com precisão a data da divulgação ou a correspondência com a versão do modelo.
O estudo identificou ainda dez lançamentos com referências a avaliações de segurança, mas sem resultados concretos, e três casos documentados apenas por fontes externas, sem documentação técnica da empresa que pudesse ser recuperada.
Falta de transparência dos modelos chineses de IA não significa ausência de testes
A SemiAnalysis não encontrou documentação pública de segurança para 813 lançamentos, cerca de 94,9% da amostra. Este resultado não significa, contudo, que os modelos tenham sido disponibilizados sem avaliações internas.
As empresas podem ter realizado testes sem publicar os respetivos resultados. A investigação limita-se à informação disponível nos materiais consultados e não permite determinar a extensão das avaliações conduzidas internamente.
A ausência de resultados públicos impede, porém, que investigadores independentes verifiquem os riscos avaliados e as limitações identificadas pelas empresas.
O problema torna-se particularmente relevante nos modelos com capacidades avançadas de programação, utilização de ferramentas e execução autónoma de tarefas. Nestes casos, a avaliação de riscos de cibersegurança, utilização indevida de conhecimentos biológicos ou comportamentos difíceis de controlar exige testes específicos.
A investigação encontrou apenas três documentos que abordavam riscos ofensivos de cibersegurança ou riscos biológicos. Nenhum pertencia às quatro grandes empresas tecnológicas analisadas.
Mesmo entre os modelos com avaliações publicadas, a documentação não cobre necessariamente todas as categorias de risco relevantes.
Empresas emergentes divulgam mais resultados
A análise também identificou diferenças entre os dois grupos de empresas considerados.
As cinco empresas emergentes, DeepSeek, Moonshot, Z.ai, MiniMax e StepFun, publicaram resultados para 20 dos seus 317 lançamentos, o equivalente a 6,3%.
Nas quatro grandes empresas tecnológicas, Alibaba, ByteDance, Tencent e Baidu, a proporção foi de 11 em 540 lançamentos, cerca de 2%.
Os autores alertam, porém, que estes números não devem ser interpretados como uma classificação da segurança das empresas.
Os fabricantes utilizam critérios diferentes para identificar versões, tamanhos e variantes dos modelos. A Alibaba, por exemplo, contabiliza diferentes versões e configurações da família Qwen, o que influencia o número total de lançamentos considerado na análise.
A percentagem de documentação publicada também não demonstra que os modelos de uma empresa são mais seguros do que os de outra.
Regulamentação chinesa concentra-se nas aplicações
A SemiAnalysis relaciona os resultados com a abordagem chinesa à regulamentação da inteligência artificial.
Segundo os investigadores, as regras obrigatórias existentes na China concentram-se sobretudo nos serviços disponibilizados aos utilizadores, nos conteúdos produzidos e nos impactos das aplicações. Não estabelecem requisitos equivalentes de avaliação de capacidades perigosas para todos os modelos avançados antes da sua disponibilização.
Esta abordagem distingue-se das iniciativas que procuram avaliar diretamente as capacidades dos modelos mais avançados e os riscos que podem surgir com o aumento da sua autonomia.
A investigação também não apresenta uma comparação estatística equivalente para os laboratórios norte-americanos. Por esse motivo, os resultados não permitem concluir que as empresas chinesas realizam menos testes ou que os seus modelos são menos seguros do que os desenvolvidos nos Estados Unidos.
O que o estudo demonstra é mais específico. Na amostra analisada, a publicação de resultados de segurança associados a modelos concretos continua a ser pouco frequente, sobretudo antes do lançamento.
Esta falta de documentação dificulta o trabalho de investigadores independentes, empresas que pretendem integrar estes sistemas e entidades reguladoras que necessitam de avaliar os riscos associados à sua utilização.
Outros artigos interessantes: