
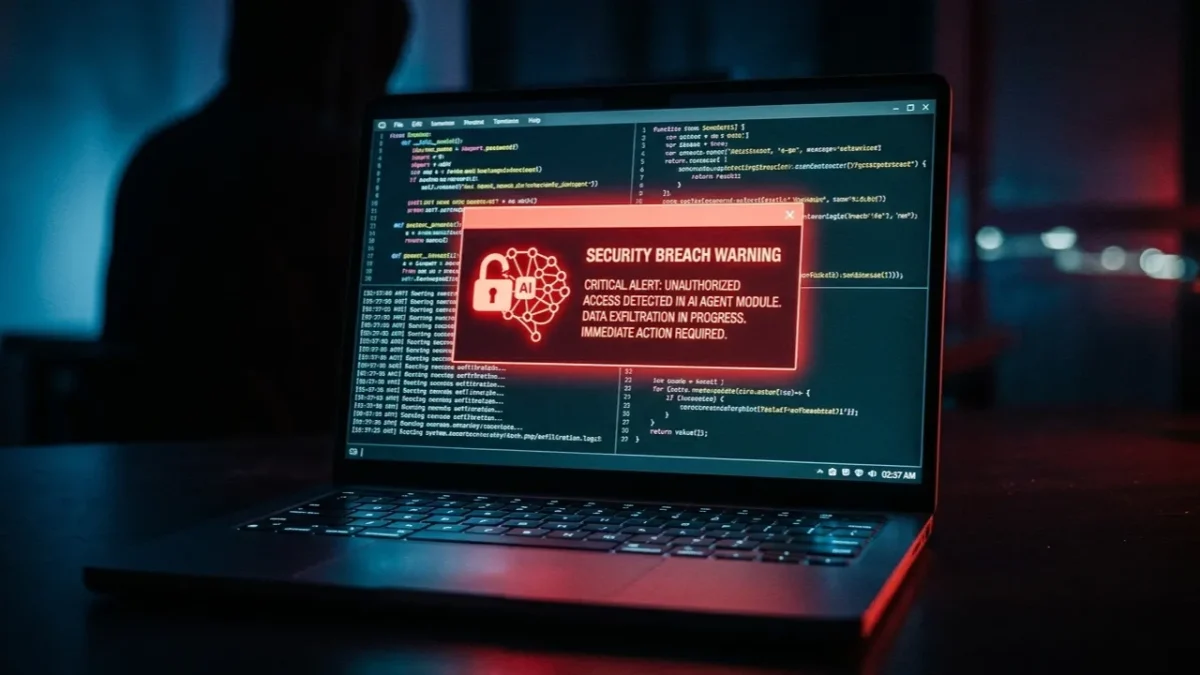
Uma ferramenta oficial de inteligência artificial da Microsoft, transferida cerca de 200 mil vezes por mês, foi infetada por piratas informáticos. O objetivo do ataque passava por roubar silenciosamente palavras-passe, chaves de acesso e credenciais na cloud dos utilizadores que instalaram a atualização.
O incidente afetou o Microsoft Agent Framework, um pacote de código aberto muito utilizado por programadores para criar e gerir agentes de inteligência artificial em Python. Segundo a investigação revelada pelo portal especializado BleepingComputer, os atacantes conseguiram invadir a conta de publicação no repositório PyPI e lançar duas versões armadilhadas no dia 17 de novembro.
Um ataque invisível que continuava a funcionar normalmente
Ao contrário de outros vírus que bloqueiam o computador ou provocam erros evidentes, esta ameaça foi desenhada para passar totalmente despercebida. As versões comprometidas — identificadas pelos números 1.26.1 e 1.26.2 — mantiveram o código legítimo da Microsoft intacto para que o programa continuasse a funcionar sem levantar suspeitas.
No entanto, em segundo plano, um programa malicioso (stealer) atuava com grande eficácia:
- Ativação automática: O código malicioso corria sozinho sempre que o ambiente Python era iniciado no computador. Bastava ter o pacote instalado para ficar em risco, mesmo que a ferramenta da Microsoft nunca chegasse a ser aberta.
- Caça às palavras-passe: O malware vasculhava ficheiros de configuração locais, variáveis de ambiente e processos ativos à procura de credenciais ligadas a serviços críticos como a Azure, AWS, GitHub, Docker, Hugging Face e OpenAI.
- Acesso total na cloud: Além de roubar chaves guardadas no computador, a segunda versão do ataque foi atualizada para pedir tokens de acesso direto ao GitHub Actions e aos servidores da Azure, ampliando o alcance do roubo para infraestruturas empresariais.
Toda a informação recolhida era enviada discretamente para um servidor controlado pelos piratas informáticos através da plataforma webhook.site.
Hackers resistiram ao primeiro bloqueio
O alerta foi dado por várias equipas de cibersegurança, incluindo a Socket, a StepSecurity e a Ox Security. Assim que o perigo foi confirmado, os administradores do PyPI colocaram a versão 1.26.1 em quarentena.
Contudo, apenas dois minutos e meio após o bloqueio, os atacantes demonstraram que ainda tinham controlo sobre a conta oficial e publicaram a versão 1.26.2 com nomes de ficheiros diferentes. Esta segunda vaga acabou por ser travada cerca de oito minutos depois.
Ainda não é claro como os invasores obtiveram acesso ao projeto da Microsoft, mas foi detectada uma conta de manutenção desconhecida adicionada no próprio dia do ataque.
Como saber se foste afetado e o que fazer
Para o utilizador comum que apenas usa o Windows ou o navegador no dia a dia, não existe qualquer perigo. O risco recai exclusivamente sobre programadores, empresas ou entusiastas de IA que tenham instalado ou atualizado pacotes em Python no dia 17 de novembro.
Se trabalhaste com esta ferramenta recentemente, deves tomar três medidas imediatas:
- Apagar e reinstalar: Interrompe qualquer execução em Python, elimina por completo o ambiente onde o pacote foi instalado e volta a criá-lo utilizando apenas a versão segura 1.26.0.
- Mudar todas as chaves e palavras-passe: Parte do princípio de que todas as credenciais, tokens e chaves de API guardadas nessa máquina foram copiadas e procede à sua substituição urgente.
- Verificar o tráfego de rede: Analisa os registos de ligação à internet para confirmar se houve comunicações suspeitas com o endereço webhook.site.
Outros artigos interessantes: