
A operação de ciberespionagem na Bulgária permaneceu ativa durante cerca de cinco anos nas redes da administração pública. Desde 2021, grupos de atacantes conseguiram aceder a sistemas governamentais e retirar mais de 130 GB de informação, o equivalente a aproximadamente 62 milhões de páginas de documentos.
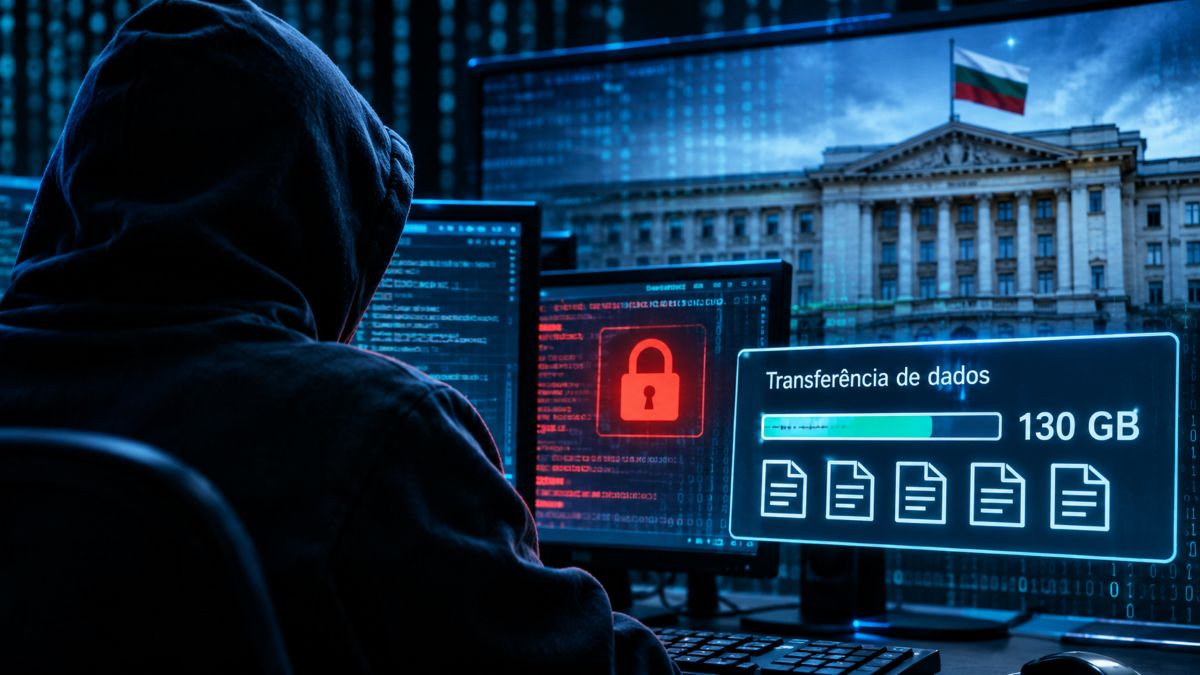
A intrusão foi detetada em agosto de 2026, após a entrada em funcionamento de um novo sistema nacional de monitorização de cibersegurança. As autoridades afirmam que interromperam o acesso dos atacantes e removeram o software malicioso identificado, mas ainda não conseguiram determinar quem esteve por trás da operação.
Segundo a Reuters, a informação foi divulgada a 18 de novembro pelo ministro da Inovação e da Transformação Digital, Ivan Vasilev. Os documentos retirados abrangem diferentes áreas da atividade governamental, desde trabalhos do Conselho de Ministros até relatórios e correspondência entre ministérios e outras instituições públicas.
As investigações realizadas até ao momento não encontraram provas de que os dados pessoais dos cidadãos búlgaros tenham sido comprometidos. Esta conclusão preliminar não exclui, contudo, a possibilidade de os atacantes terem obtido informação institucional sensível.
Falhas de monitorização permitiram anos de acesso
O aspeto mais relevante do incidente não se limita à quantidade de documentos retirados. Os atacantes conseguiram manter acesso não autorizado à infraestrutura utilizada pelas instituições públicas para trocar informação durante vários anos, sem que os mecanismos de segurança existentes identificassem a operação.
No comunicado oficial, o Ministério da Inovação e da Transformação Digital da Bulgária reconhece que os anteriores sistemas de proteção não funcionavam de forma integrada. Essa limitação dificultava a identificação de atividades suspeitas distribuídas por diferentes componentes da infraestrutura governamental.
O novo sistema nacional de cibersegurança passou a proporcionar uma visão centralizada da atividade nas redes do Estado. Foi essa capacidade de monitorização que permitiu identificar a intrusão e desencadear uma investigação conjunta.
A dificuldade em identificar intrusões não é exclusiva da Bulgária. Como o TecheNet explicou numa análise sobre as falhas na resposta a ciberataques identificadas pela CISA, a existência de ferramentas de segurança não garante, por si só, a deteção eficaz de uma ameaça. Configurações inadequadas, alertas ignorados e falta de coordenação entre equipas podem permitir que os atacantes permaneçam nas redes comprometidas.
O caso demonstra uma das dificuldades associadas à ciberespionagem prolongada. Ao contrário dos ataques que procuram interromper serviços ou exigir resgates, estas operações podem privilegiar a permanência discreta nos sistemas para recolher informação ao longo do tempo.
Cinco anos de acesso a documentos governamentais representam uma oportunidade para acompanhar decisões políticas, comunicações institucionais e a evolução de processos administrativos.
Ciberespionagem na Bulgária: origem dos ataques continua por esclarecer
As autoridades búlgaras suspeitam do envolvimento de vários grupos internacionais de atacantes, mas não apresentaram provas conclusivas que permitam associar a operação a um governo estrangeiro ou serviço de informações.
Também não foi esclarecido se os diferentes grupos atuaram de forma coordenada, nem qual terá sido o destino da informação retirada.
A investigação envolve a polícia, os serviços de informações, o Ministério da Defesa, especialistas em cibersegurança e parceiros internacionais, entre os quais a Agência da União Europeia para a Cibersegurança (ENISA).
Segundo as autoridades, os sistemas afetados foram isolados, o acesso dos atacantes foi interrompido e o código malicioso identificado foi removido.
O caso foi igualmente comunicado ao Ministério Público búlgaro, que deverá analisar as circunstâncias da intrusão e eventuais falhas de segurança que permitiram a permanência dos atacantes durante vários anos.
Outros artigos interessantes: