
Uma vulnerabilidade no OpenSSH, identificada como CVE-2026-123158 e conhecida como SSHole, está a ser explorada em ataques contra servidores Linux. A falha permite contornar a autenticação por palavra-passe e, em determinadas configurações, obter acesso direto à conta root sem conhecer as respetivas credenciais.
O problema afeta instalações que utilizam a biblioteca musl sem o sistema de autenticação PAM. A distribuição Alpine Linux está entre os sistemas potencialmente vulneráveis, embora a exposição dependa também da configuração das contas e do servidor SSH.
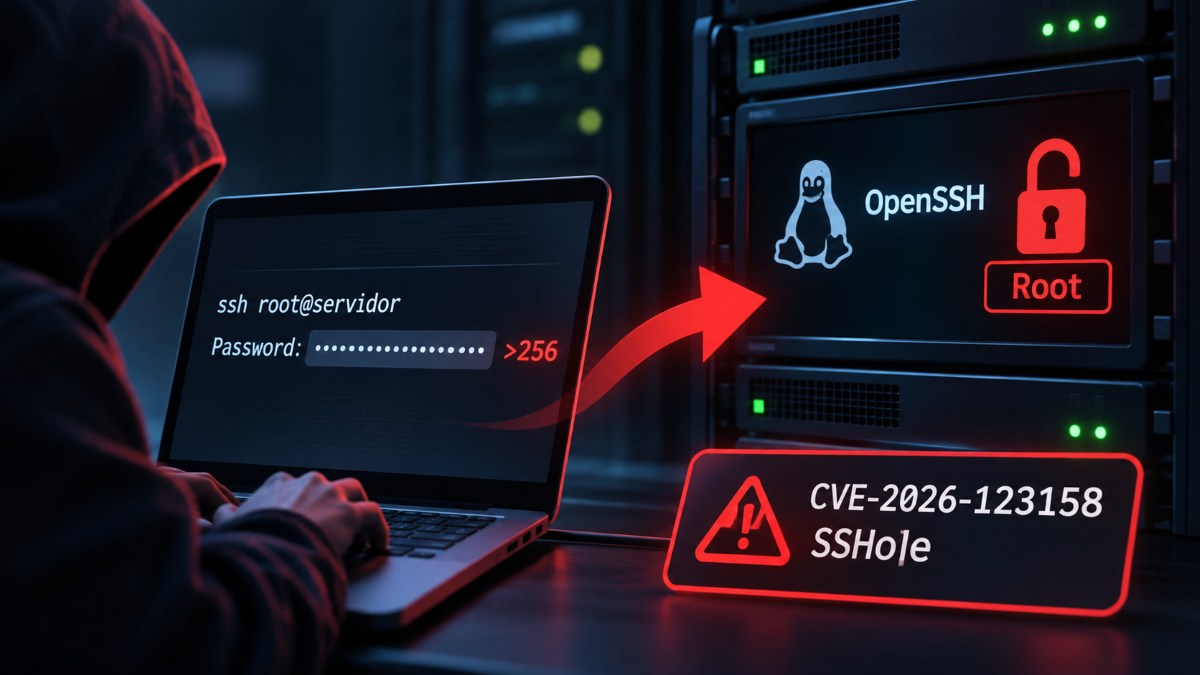
A vulnerabilidade foi divulgada a 5 de novembro, mas os relatos posteriores de exploração ativa alteraram a avaliação do risco. Segundo a SecurityWeek, várias empresas de cibersegurança identificaram tentativas de intrusão, incluindo operações associadas a botnets e mineração de criptomoedas.
Como a falha SSHole permite contornar a autenticação
A vulnerabilidade resulta da forma como determinadas instalações do OpenSSH interpretam os resultados da verificação de palavras-passe.
Em configurações afetadas, uma palavra-passe especialmente longa pode levar a biblioteca musl a devolver um valor que o servidor interpreta incorretamente como uma correspondência válida. Se a conta apresentar determinadas características, o OpenSSH pode autorizar o acesso sem que o atacante conheça a palavra-passe.
O problema é particularmente relevante para contas configuradas sem uma palavra-passe utilizável, mas que permanecem acessíveis através de outros mecanismos de autenticação.
No Alpine Linux, a conta root pode encontrar-se nesta situação. Contudo, a existência da conta não significa, por si só, que o servidor esteja vulnerável. É necessário que estejam reunidas as restantes condições técnicas.
Vulnerabilidade no OpenSSH: atacantes procuram credenciais e acesso persistente
A investigação divulgada pela SecurityWeek indica que os atacantes começaram a incorporar a vulnerabilidade em operações reais pouco depois da publicação dos primeiros detalhes técnicos.
A Previdian identificou 20 tentativas de exploração, provenientes de 13 endereços IP distintos, entre 6 e 8 de novembro. A GreyNoise também registou atividade relacionada com a falha.
Depois de conseguirem acesso, os atacantes podem procurar credenciais, chaves SSH e outros recursos que permitam comprometer sistemas adicionais.
O risco é particularmente elevado quando a vulnerabilidade permite autenticação como root, uma vez que essa conta dispõe de privilégios administrativos sobre o sistema.
A exploração de vulnerabilidades em serviços de administração remota não é um problema novo. Em fevereiro de 2025, o TecheNet noticiou a descoberta de duas vulnerabilidades no OpenSSH identificadas pela Qualys, que afetavam a segurança das comunicações e a disponibilidade dos serviços. Embora distintas da atual SSHole, essas falhas também exigiram correções de segurança.
OpenSSH 10.6p2 corrige a vulnerabilidade
O projeto OpenSSH disponibilizou a versão 10.6p2 em 5 de novembro de 2026 para corrigir a vulnerabilidade. A atualização encontra-se documentada nas notas oficiais de lançamento.
Os administradores devem verificar se utilizam uma configuração afetada e instalar as atualizações de segurança disponibilizadas pela respetiva distribuição Linux. A versão corrigida do pacote pode diferir da numeração oficial do OpenSSH devido à aplicação de correções a versões anteriores.
Após a atualização, é necessário reiniciar o serviço SSH para garantir que o servidor utiliza os componentes corrigidos.
Como medida adicional, os responsáveis pelos sistemas podem desativar a autenticação por palavra-passe quando esta não for necessária, limitar o acesso SSH e analisar os registos à procura de tentativas de autenticação suspeitas.
A Red Hat esclarece que os seus produtos não são afetados, uma vez que utilizam a biblioteca glibc e o sistema PAM.
A vulnerabilidade demonstra como uma combinação específica de bibliotecas, mecanismos de autenticação e configurações de contas pode introduzir riscos graves num serviço amplamente utilizado para administração remota.
Outros artigos interessantes: