
Uma investigação das empresas de cibersegurança iVerify e Report URI revelou que o spyware para iPhone pode ser distribuído através de anúncios publicitários e sites legítimos, sem necessidade de a vítima clicar numa ligação, instalar uma aplicação ou abrir um ficheiro. Os ataques exploram vulnerabilidades de versões antigas do iOS e permitem roubar palavras-passe, dados pessoais e informações de carteiras de criptomoedas.
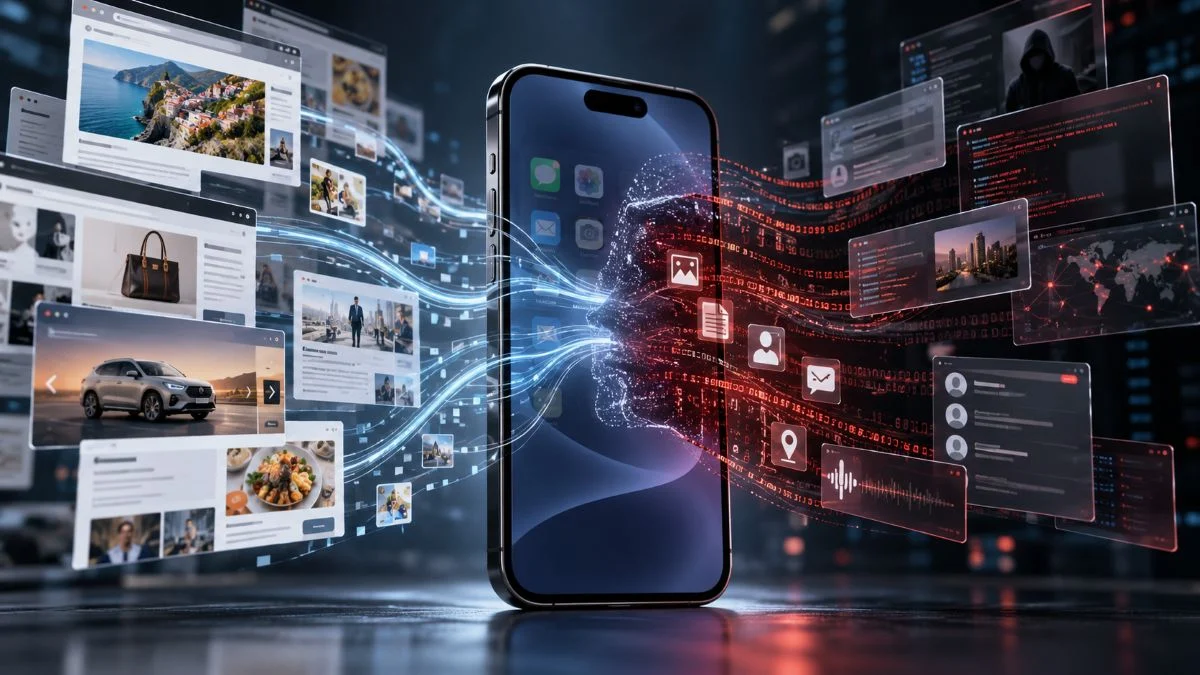
A investigação, divulgada a 21 de outubro de 2026 e noticiada pela Axios no dia seguinte, identificou uma infraestrutura que aproveita serviços de publicidade e análise de tráfego utilizados por milhares de sites. Os investigadores estimam que a operação identificada abrange páginas que recebem cerca de 135 milhões de visitas mensais, embora esse número não corresponda a dispositivos infetados.
Como o spyware para iPhone chega através de sites legítimos
O principal elemento da investigação é uma operação denominada DeadTag. Segundo a análise publicada pela Report URI, os criminosos estão a adquirir domínios expirados que continuam associados a ferramentas antigas de publicidade e análise de tráfego.
Muitos sites mantêm referências a estes serviços, mesmo depois de deixarem de os utilizar. Quando o domínio expira e é adquirido por terceiros, os novos proprietários podem controlar o código que os sites continuam a carregar automaticamente.
É precisamente esta dependência de recursos externos que a operação DeadTag explora. Ao assumirem o controlo dos domínios abandonados, os atacantes conseguem distribuir conteúdos maliciosos através de páginas que os utilizadores consideram legítimas.
Nos casos identificados, o sistema distingue os visitantes que utilizam iPhones e procura determinar se os dispositivos apresentam vulnerabilidades conhecidas. Quando encontra um equipamento suscetível, pode carregar ferramentas capazes de explorar falhas do navegador e instalar spyware.
A investigação identificou duas dessas ferramentas, denominadas Coruna e DarkSword. Ambas exploram vulnerabilidades do iOS, embora tenham como alvo diferentes versões do sistema operativo.
- Coruna: versões vulneráveis do iOS 13 até ao iOS 17.2.1.
- DarkSword: versões vulneráveis do iOS 18.4 até ao iOS 18.7.
Estes intervalos correspondem às versões visadas pelas variantes analisadas, não a uma indicação de que todos os dispositivos que as utilizam sejam necessariamente vulneráveis. As atualizações de segurança já disponibilizadas pela Apple são determinantes para a proteção.
A exploração de vulnerabilidades do navegador e de componentes internos do sistema operativo não é um fenómeno recente. Em maio, o TecheNet noticiou a correção de mais de 50 vulnerabilidades no iOS 26.5, que incluiu falhas no WebKit e no kernel.
Ataques também foram identificados no Instagram
A investigação não se limitou aos sites que utilizam domínios expirados. A iVerify identificou igualmente uma campanha que distribuiu uma variante do DarkSword através de um anúncio malicioso no Instagram, associado ao Campeonato do Mundo de futebol.
Segundo a investigação da iVerify, o anúncio infetou o iPhone de um funcionário de uma organização cliente enquanto este percorria o conteúdo da rede social. Não foi necessário clicar na publicidade.
O mesmo utilizador foi posteriormente alvo de outro ataque, desta vez através de uma ligação maliciosa e de uma variante diferente do DarkSword. A equipa de segurança da organização recebeu alertas e conseguiu alterar as credenciais comprometidas antes de estas serem utilizadas para aceder à rede empresarial.
Os investigadores identificaram ainda código associado ao DarkSword em centenas de lojas online que utilizavam a plataforma de comércio eletrónico PrestaShop. O software malicioso encontrava-se oculto em diretórios cujos nomes simulavam ferramentas de análise de tráfego.
A combinação destas técnicas demonstra que os criminosos já não dependem exclusivamente de mensagens fraudulentas ou aplicações falsas para comprometer dispositivos móveis. Basta que um iPhone vulnerável carregue determinados conteúdos maliciosos através do navegador ou de uma aplicação.
O que os atacantes procuram roubar
As variantes analisadas do Coruna e do DarkSword procuram obter informações armazenadas nos dispositivos, nomeadamente palavras-passe guardadas no sistema de gestão de credenciais do iPhone, dados de contas e informações relacionadas com carteiras de criptomoedas.
Entre as aplicações visadas encontram-se a Coinbase Wallet, Binance, Trust Wallet, OKX, Bitget e Exodus, entre outras.
Os investigadores identificaram também capacidades de recolha de contactos, mensagens e dados de localização. Estas informações podem permitir outras formas de fraude ou facilitar ataques posteriores contra contas pessoais e empresariais.
A análise aponta para motivações principalmente financeiras. No entanto, a identidade dos responsáveis pela operação DeadTag continua por determinar. Existem indícios que associam os operadores de algumas campanhas de exploração a pessoas que utilizam a língua chinesa, mas isso não permite estabelecer a sua nacionalidade nem uma ligação a qualquer governo.
Como proteger o iPhone destes ataques
Apesar da capacidade destas ferramentas para comprometer dispositivos sem interação direta, os investigadores sublinham que os ataques dependem de vulnerabilidades específicas. Um iPhone com as correções de segurança adequadas não apresenta necessariamente o mesmo risco que um equipamento com software desatualizado.
A Apple já tinha reconhecido a existência de ataques através de conteúdos maliciosos na Internet. Numa comunicação de segurança publicada em abril de 2026, a empresa explicou que investigou estas vulnerabilidades e disponibilizou atualizações para impedir a sua exploração.
Segundo a fabricante, os dispositivos com versões atualizadas do iOS estavam protegidos contra os ataques então identificados. A empresa disponibilizou inclusivamente correções para modelos mais antigos, que não suportam as versões recentes do sistema operativo.
A Apple dispõe também de mecanismos específicos para utilizadores sujeitos a operações de espionagem sofisticadas. Em agosto, o TecheNet noticiou uma nova vaga de alertas da Apple sobre spyware mercenário, que reforçou a importância do Modo de Bloqueio para pessoas particularmente expostas.
Para reduzir o risco, os utilizadores devem adotar algumas precauções:
- Atualizar o iOS: instalar as atualizações de segurança disponíveis em Definições > Geral > Atualização de software.
- Manter as aplicações atualizadas: utilizar versões recentes das aplicações e dos navegadores compatíveis.
- Avaliar a utilização do Modo de Bloqueio: esta funcionalidade da Apple destina-se sobretudo a pessoas particularmente expostas a ataques informáticos sofisticados.
- Verificar possíveis sinais de comprometimento: perante indícios concretos de infeção, procurar uma avaliação técnica e alterar as credenciais potencialmente expostas a partir de um dispositivo seguro.
A investigação deixa também recomendações para os responsáveis por sites. Entre elas estão a remoção de código associado a serviços que deixaram de ser utilizados, a monitorização dos recursos externos carregados pelas páginas e a implementação de políticas de segurança que limitem a execução de código de terceiros.
O alcance potencial da operação DeadTag merece atenção, mas exige uma leitura cuidadosa dos números. As 135 milhões de visitas mensais correspondem ao tráfego dos sites identificados na infraestrutura analisada, não ao número de iPhones atacados ou infetados.
A principal conclusão da investigação é que ferramentas de espionagem anteriormente associadas a operações dirigidas a alvos específicos estão também a ser utilizadas em campanhas criminosas de maior alcance. Neste cenário, manter o iOS atualizado continua a ser uma das medidas mais importantes para proteger os dados pessoais, mesmo quando a navegação decorre em sites aparentemente legítimos.
Outros artigos interessantes: