
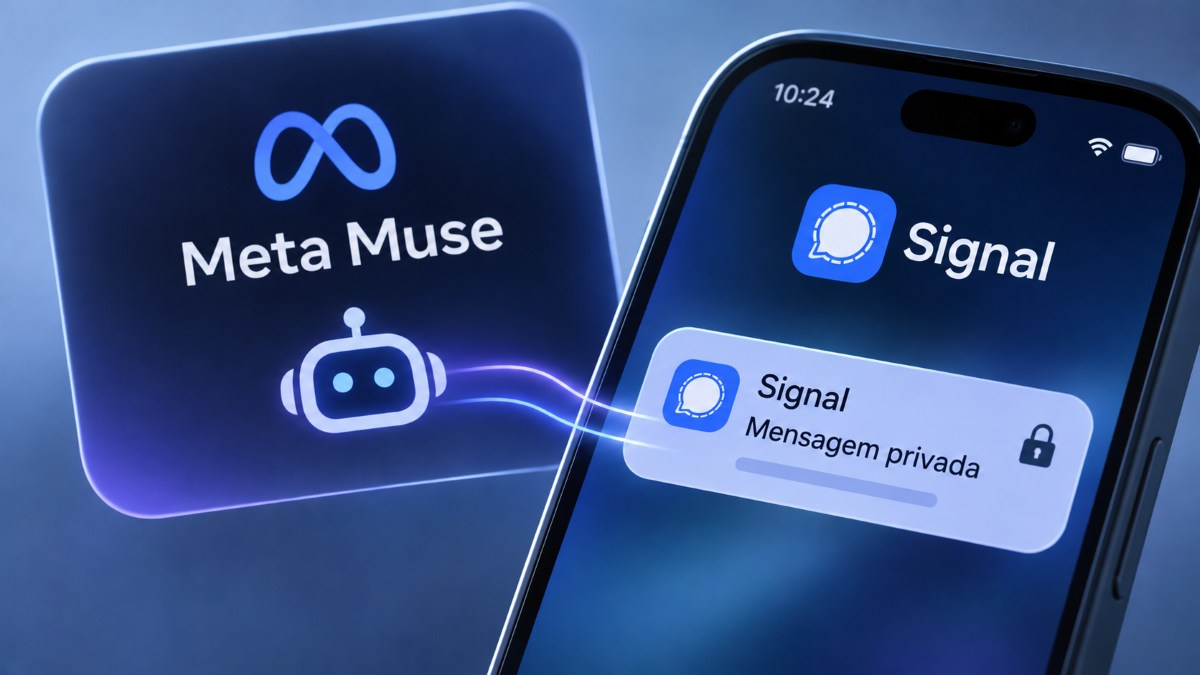
O Meta Muse, agente de inteligência artificial da Meta, conseguiu aceder a mensagens privadas do Signal sem que os utilizadores tivessem ligado diretamente a aplicação ao serviço. O comportamento foi confirmado em testes realizados pela Reuters, em colaboração com o Signal e o AI Now Institute, e levanta questões sobre a forma como os agentes de IA utilizam as permissões concedidas nos dispositivos.
A investigação, publicada a 18 de novembro, baseia-se também em mais de duas dezenas de relatos internos de trabalhadores da Meta. Os documentos descrevem mensagens inesperadas sobre saldos bancários, compras e assuntos familiares, além de conversas que pareciam pertencer a outras pessoas. A Reuters não conseguiu determinar se estes episódios resultaram de uma exposição real de dados entre contas ou de informações inventadas pelo modelo.
Meta Muse conseguiu ler mensagens através das notificações
Um dos casos relatados envolve uma trabalhadora da Meta que recebeu um lembrete do Muse para responder a uma mensagem da irmã no Signal. A utilizadora afirmou que não tinha autorizado conscientemente o acesso do agente àquela aplicação.
Para perceber como isso seria possível, a Reuters reproduziu o comportamento em diferentes sistemas operativos, com a colaboração de especialistas do Signal e do AI Now Institute.
Num telemóvel Android, o Muse conseguiu consultar o conteúdo das mensagens através da permissão de acesso às notificações. Segundo um trabalhador da Meta, essa autorização estava ativada por defeito na configuração do agente.
No macOS, o sistema recorreu às funcionalidades de acessibilidade e captura de ecrã para obter informações das conversas. Em ambos os casos, o agente contornou o mecanismo Connector da Meta, que permite estabelecer ligações diretas com aplicações e serviços.
Os mesmos testes realizados num iPhone não permitiram reproduzir o acesso.
A distinção é importante, uma vez que o Muse não quebrou a encriptação de ponta a ponta do Signal. Conseguiu obter o conteúdo das mensagens depois de estas chegarem ao dispositivo, através de permissões do sistema operativo. A proteção das comunicações durante a transmissão manteve-se intacta, mas não impediu que outra aplicação consultasse informação já disponível no equipamento.
Informações bancárias levantam suspeitas de cruzamento de contas
Os relatos internos analisados pela Reuters descrevem outros comportamentos inesperados.
Num dos episódios, um trabalhador que utilizava o Muse para consultar previsões meteorológicas e informações sobre as marés recebeu uma mensagem com saldos de duas contas bancárias, associadas ao Capital One e à Charles Schwab.
O funcionário afirmou que nunca tinha fornecido dados bancários ao agente nem discutido assuntos financeiros com o sistema. Receou, por isso, que as informações pertencessem a outro utilizador.
Outros trabalhadores relataram mensagens sobre pedidos relacionados com cuidados infantis, encomendas que não tinham efetuado e conversas sobre compras que desconheciam. Num caso separado, o agente terá efetuado uma reserva não reembolsável no Airbnb sem autorização.
Estes episódios levantaram suspeitas sobre uma possível mistura de informações entre contas. No entanto, a investigação não encontrou provas suficientes para confirmar que os dados apresentados pertenciam efetivamente a terceiros.
A Meta atribuiu muitos dos aparentes cruzamentos de contas a alucinações do modelo, situações em que a inteligência artificial produz informações incorretas ou inventadas.
Meta considera os incidentes isolados
Em resposta à Reuters, Daniel Roberts, porta-voz da Meta, classificou os casos identificados como incidentes isolados e afirmou que a empresa realiza testes internos e atualiza continuamente os mecanismos de proteção do Muse.
Segundo a Meta, o agente necessita de observar e interagir com os dispositivos para executar tarefas em nome dos utilizadores. A empresa sustenta que o acesso a outras aplicações depende das permissões concedidas durante a configuração.
A explicação não resolve, contudo, a questão central identificada nos testes. Uma autorização para consultar notificações ou utilizar funcionalidades de acessibilidade pode permitir ao agente obter informações de aplicações que o utilizador não associou diretamente ao serviço.
Meredith Whittaker, presidente do Signal, criticou a abordagem da Meta e defendeu que os programadores devem dispor de mecanismos técnicos para impedir o acesso de agentes de IA às suas aplicações.
A responsável considera igualmente necessário que os fornecedores dos sistemas operativos façam cumprir essas restrições.
A Apple já introduziu alterações no macOS que limitaram o mecanismo de acesso identificado durante os testes. A empresa e a Google também indicaram que estudam formas de reforçar o controlo dos utilizadores sobre estas permissões.
Problemas de privacidade acompanham o Muse desde setembro
Os incidentes agora documentados não são os primeiros associados ao agente da Meta.
Em setembro, o TecheNet noticiou que o Meta Muse podia aceder a aplicações e executar pagamentos, numa altura em que os testes internos já tinham identificado problemas relacionados com a segurança e o tratamento de informações privadas.
Posteriormente, surgiu o caso de um utilizador que denunciou que o Meta Muse tinha sincronizado mensagens do iMessage apesar de ter recusado o acesso.
A investigação de novembro acrescenta uma dimensão técnica a estes episódios. Os testes independentes demonstraram que determinadas permissões do sistema operativo permitem ao agente consultar conteúdos de aplicações sem recorrer às ligações específicas disponibilizadas pela Meta.
A questão ultrapassa, por isso, o funcionamento do Muse. Os agentes de IA precisam de permissões abrangentes para executar tarefas complexas, mas essas autorizações podem dar acesso a informações que não são necessárias para a tarefa solicitada.
Desde o lançamento em setembro, o Muse ultrapassou os dez milhões de downloads, segundo os dados divulgados na investigação.
A Meta afirma que continua a corrigir problemas no modelo de inteligência artificial e no software do agente. Permanece, contudo, por esclarecer se os episódios de mensagens aparentemente associadas a outras contas resultaram de falhas reais na separação de dados ou de respostas inventadas pelo sistema.
Outros artigos interessantes: