

A pulseiras de fitness já se tornaram num acessório obrigatório dos amantes das actividades desportivas, que as utilizam para, através da sincronização com o smartphone, acompnahar e comprovar os progressos realizados nos treinos diários.
Com o intuito de analisar as vulnerabilidades destes dispositivos, os investigadores da Kaspersky Lab realizaram um teste para verificar se este tipo de wearables podem atacadas pelos cibercriminosos.
A conclusão do estudo não é muito auspiciosa, uma vez que revela que é relativamente simples obter acesso a estes gadgets e conseguir ultrapassar a autentificação para aceder aos dados.
Existe uma ampla variedade deste tipo de wearables e várias aplicações relacionadas que permitem sincronizá-los com o telemóvel, mas serão seguros estes dispositivos? Será o seu legítimo dono o único a ter acesso à informação que estas pulseiras recolhem? Poderão ser atacadas por hackers? Todas estas perguntas foram feitas pelos analistas da Kaspersky Lab, que, através de um método simples, quiseram pô-las à prova.
A maioria delas usa a tecnologia Bluetooth LE para se ligar ao smartphone, o que significa que o modo de conexão é diferente ao usado habitualmente por este sistema e não dispõe de passwords para configuração, já que a maioria destas pulseiras de actividade física não conta com ecrã ou teclado. Além disso, este tipo de braceletes usa o sistema GATT (Generic Attribute Profile), que significa que estes dispositivos têm um conjunto de serviços, cada um com características específicas.
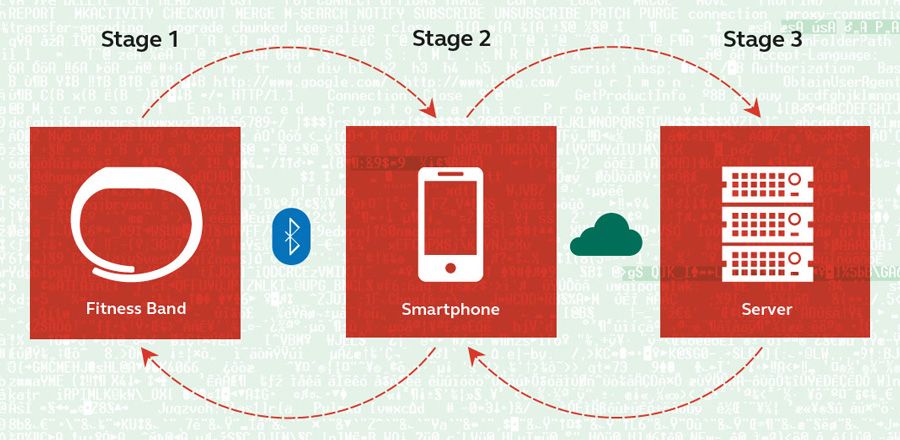
Graças ao teste realizado, descobriu-se que, com um simples código Android SDK, é possível aceder à maior parte dos modelos de pulseiras de fitness que existem no mercado. Em alguns casos, não foi possível obter os dados das características específicas de cada serviço, no entanto, fazendo o teste com dispositivos de outras marcas, foi possível ler estes descritores que, segundo os analistas da Kaspersky, é provável que correspondam aos dados dos utilizadores.
Depois de bem-sucedida a ligação a estes dispositivos, o passo seguinte foi criar uma aplicação para procurar braceletes de actividade física de forma automática. Os resultados não se fizeram esperar. Em pouco mais de seis horas já havia uma ligação feita a 54 dispositivos distintos. Em concreto, durante a experiência, o analista da Kaspersky conseguiu ligar-se, sobretudo, a dispositivos das marcas Jawbone e FitBit, mas também da Nike, Microsoft, Polar e Quans. Tudo apesar de duas supostas limitações que estas braceletes têm: o seu raio de acção que, supostamente é de 50 metros (sendo na verdade muito menor), e um aparelho não se pode ligar a mais do que um telefone de cada vez.
A realidade é que um cibercriminoso têm grandes possibilidades de se ligar a um destes dispositivos seja porque a pulseira não está sincronizada a qualquer smartphone previamente o porque o hacker bloqueia essa conexão e a substitui por outra com o seu terminal. Por sorte, conseguir sincronizar um telemóvel com uma pulseira não significa que se possa aceder directamente aos dados dos utilizadores. Normalmente, é necessária uma autentificação feita a partir da própria bracelete para receber notificações.
Não obstante, não é difícil conseguir esta autentificação. Habitualmente basta que o utilizador pressione um botão da pulseira quando esta vibre, algo que se pode conseguir reiniciando a notificação até que o pressione. Uma vez superado este passo, aceder aos dados do dispositivo é fácil. E, apesar de hoje em dia estas braceletes de fitness não conterem muita informação e a que têm é guardada na nuvem a cada hora, aproximadamente, o risco é evidente.
Após a experiência, as conclusões a que chegaram os analistas da Kaspersky Lab é que é relativamente simples piratear uma destas pulseiras e, apesar de no momento não revelarem informação demasiado útil para os cibercriminosos, no futuro, com dispositivos mais sofisticados, é possível que usem estes dados em seu proveito.





