
O malware em sistemas multimédia dos automóveis identificado pela Kaspersky explorou mecanismos legítimos de atualização de dispositivos Android para instalar uma cadeia de código malicioso destinada a fraude publicitária e à criação de uma rede de proxies. A campanha foi detetada em junho de 2026 e a empresa atribui a atividade, com elevada confiança, ao grupo MoYu, associado à botnet BadBox.
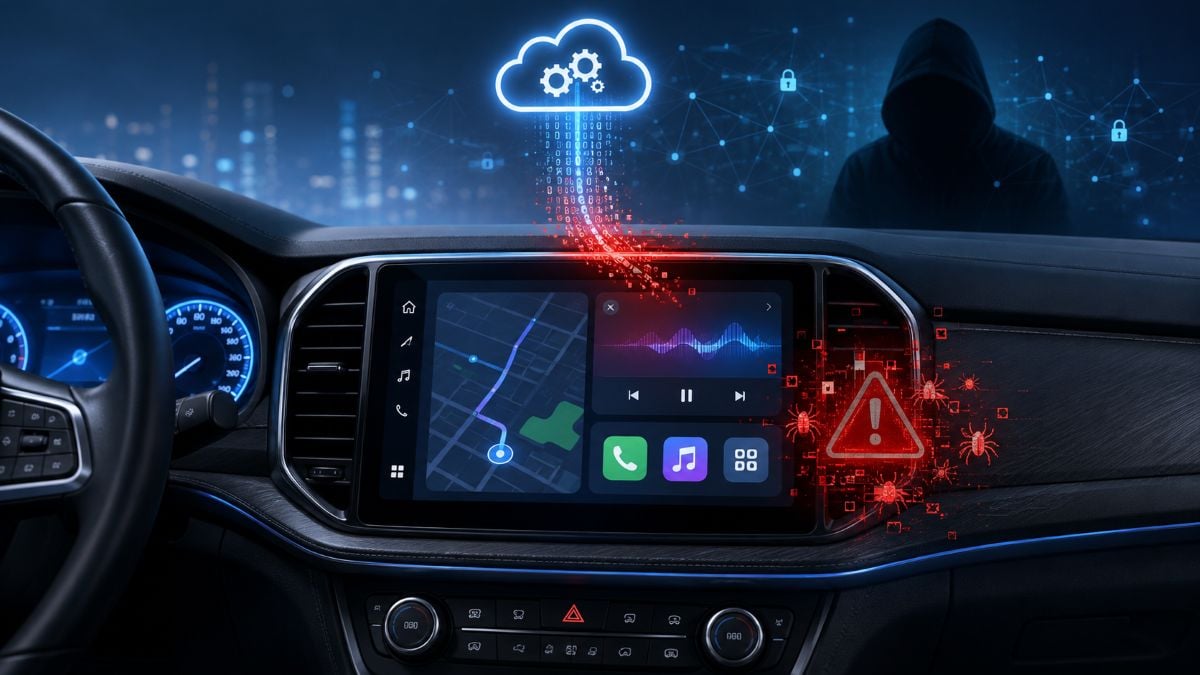
A investigação incide sobre sistemas multimédia Android utilizados em automóveis e desenvolvidos pela DoFun. A cadeia de infeção começou numa aplicação legítima responsável por funções de análise e atualização de software, o que permitiu aos atacantes distribuir aplicações maliciosas sem recorrer a uma intrusão convencional no veículo.
A Kaspersky afirma tratar-se do primeiro caso que documentou de malware instalado num sistema multimédia automóvel através de uma cadeia de infeção criada especificamente para este tipo de equipamento. A investigação técnica está disponível na Securelist da Kaspersky, enquanto a empresa publicou também informação sobre a campanha nos seus canais institucionais.
Malware explorou o mecanismo legítimo de atualização
A infeção teve origem no sistema de atualização associado à aplicação TWCore, instalada nos equipamentos Android analisados pela Kaspersky.
A TWCore era uma aplicação legítima do sistema e tinha, entre outras funções, a recolha de dados analíticos e a gestão de atualizações. Recebia instruções da infraestrutura do fabricante sobre as aplicações que o equipamento deveria instalar ou atualizar.
Os atacantes exploraram esse canal para distribuir uma aplicação maliciosa denominada JarService. O programa funcionava como elemento inicial de uma cadeia composta por várias fases e não apresentava uma interface visível ao utilizador.
A documentação da Kaspersky indica que as aplicações maliciosas detetadas tinham sido instaladas através da TWCore. A empresa notificou a DoFun, que comunicou posteriormente a correção do problema.
Este método distingue a campanha de ataques que dependem da exploração direta de uma vulnerabilidade no sistema operativo. Neste caso, os atacantes recorreram a uma funcionalidade criada para distribuir software aos próprios equipamentos.
Fraude publicitária e proxies estavam entre os objetivos
O malware em sistemas multimédia dos automóveis não tinha como finalidade documentada controlar funções críticas do veículo.
A análise identificou nove comandos que permitiam executar diferentes ações no dispositivo comprometido. Entre essas ações estavam a apresentação de anúncios, a fraude publicitária e a instalação de módulos adicionais.
O código recolhia também informação sobre os equipamentos. Os dados descritos pela Kaspersky abrangiam a resolução do ecrã, o modelo do dispositivo, o identificador da rede Wi-Fi e o endereço MAC.
A investigação técnica identificou ainda um módulo de proxy reverso chamado zhima. A sua função permitia utilizar o equipamento infetado como ponto de encaminhamento de tráfego, uma prática associada às operações BadBox e à criação de redes de proxies residenciais.
Não existem, na investigação analisada, elementos que demonstrem acesso aos sistemas de travagem, direção ou propulsão do automóvel. A campanha deve, por isso, ser enquadrada como uma infeção de dispositivos Android instalados no veículo, e não como uma tomada de controlo dos sistemas de condução.
Kaspersky atribui a campanha ao grupo MoYu
A Kaspersky atribui a atividade ao grupo MoYu com elevada confiança e relaciona a operação com o ecossistema BadBox.
A associação resultou da comparação entre componentes desta campanha e amostras observadas anteriormente em dispositivos Android, entre os quais caixas de televisão. A empresa encontrou também relações entre a infraestrutura analisada e serviços de proxy residencial.
A BadBox é utilizada para comprometer dispositivos Android e convertê-los em componentes de uma infraestrutura controlada por terceiros. Os equipamentos podem servir para fraude publicitária, recolha de dados e encaminhamento de tráfego através de proxies.
A descoberta nos sistemas multimédia acrescenta uma nova classe de equipamentos às investigações relacionadas com este ecossistema.
Dmitry Kalinin, investigador de segurança da Kaspersky, afirma que os agentes associados à BadBox “continuam as suas atividades maliciosas, infetando dispositivos em todo o mundo”.
Kalinin refere ainda que, neste caso, os atacantes exploraram a funcionalidade legítima de atualização de uma aplicação do sistema. A declaração acompanha a análise técnica da campanha publicada pela Kaspersky.
Parque automóvel português tem idade média de 14,3 anos
O contexto português é relevante pela idade do parque automóvel, mas não existem dados que permitam estabelecer uma relação direta entre essa realidade e a dimensão desta campanha em Portugal.
A ACAP indica uma idade média de 14,3 anos nos ligeiros de passageiros, num universo de cerca de 6,2 milhões de veículos. Cerca de 1,8 milhões têm mais de 20 anos, o equivalente a 28,3% do total.
Sistemas multimédia Android adquiridos separadamente podem acrescentar ecrã tátil, navegação, conectividade Wi-Fi, Bluetooth e outras funções a veículos que não dispõem desses recursos de origem.
O comunicado da Kaspersky associa a idade do parque automóvel português à procura destes equipamentos. Contudo, não apresenta estatísticas de vendas, número de instalações ou dados sobre a presença de sistemas DoFun em Portugal.
Também não existem no material analisado números sobre dispositivos comprometidos em território português. Qualquer afirmação sobre a dimensão desta campanha em Portugal ficaria, por esse motivo, sem suporte documental.
Caso expõe risco nos canais de distribuição de software
O elemento central desta campanha está no abuso de um mecanismo autorizado de distribuição de software.
O malware em sistemas multimédia automóveis chegou aos equipamentos através de uma aplicação que possuía legitimamente capacidade para instalar ou atualizar componentes. Este processo permitiu utilizar a própria infraestrutura de atualização como ponto de entrada para a cadeia maliciosa.
A descoberta também mostra que sistemas multimédia Android ligados à Internet podem ter valor para operações criminosas mesmo quando não armazenam informação financeira ou credenciais de elevado valor. Um dispositivo comprometido pode servir para apresentar publicidade fraudulenta, descarregar módulos ou encaminhar tráfego de terceiros.
No caso investigado pela Kaspersky, não há evidência publicada de acesso a sistemas críticos de condução. O incidente documenta, em vez disso, uma expansão das operações associadas à BadBox para uma categoria de dispositivos Android instalada dentro dos automóveis.
Outros artigos interessantes: