TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

Campanha de spyware que visa utilizadores Android revelada pela Eset

Alfredo Beleza por Alfredo Beleza
27/12/2022
Em Press Release, Segurança

Investigadores da ESET identificaram uma campanha de spyware, conduzida pelo grupo cibercriminoso Bahamut, que visa utilizadores de Android.
Campanha de spyware dirigida a utilizadores de android
A app maliciosa usada foi uma versão “trojanizada” de uma de duas apps de VPN legítimas, a SoftVPN e OpenVPN.

A campanha de spyware tem como objectivo principal o roubo de dados dos utilizadores, assim como a espionagem de apps de mensagem como WhatsApp, Facebook Messenger, Signal, Viber e Telegram.

Em períodos distintos, a app usada foi uma versão “trojonizada” de uma de duas apps de VPN legítimas, SoftVPN e OpenVPN. Em ambos os casos, a app foi personalizada com código de spyware do grupo Bahamut. A ESET identificou pelo menos oito versões destas apps maliciosas personalizadas com mudança de código e atualizadas através de um website de distribuição, ambas características que revelam uma campanha bem organizada e que está ativa desde o início de 2022. No entanto, nenhuma das apps maliciosas esteve alguma vez disponível para download na loja Google Play.

A campanha de spyware

Método de distribuição das apps com spyware revela campanha organizada
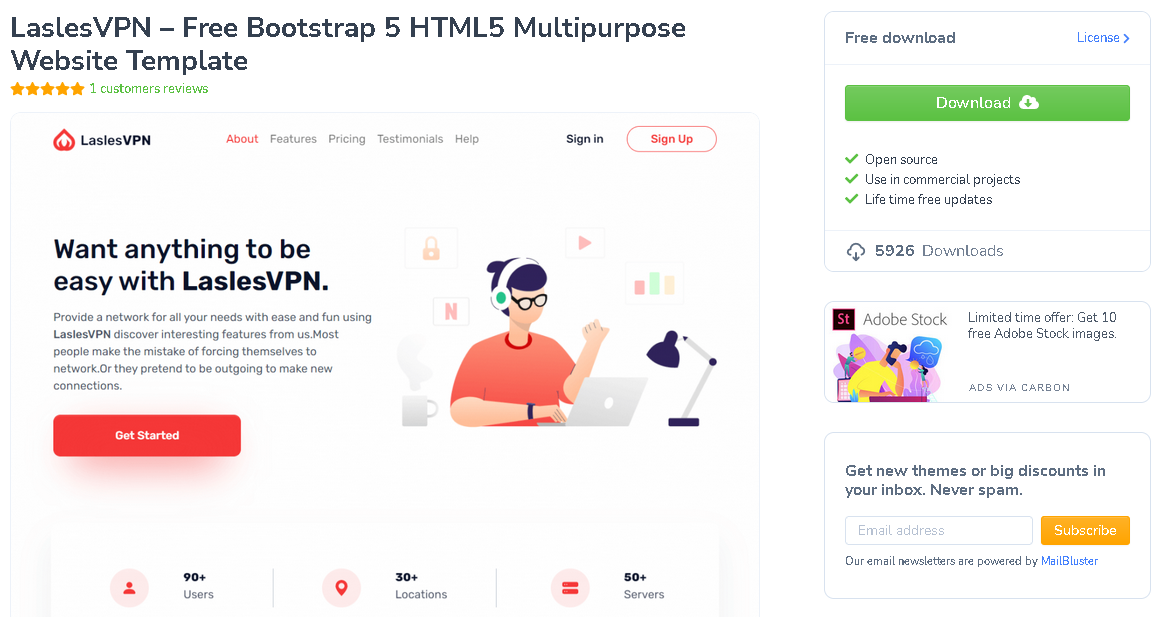
Img 3 bahamut android, cibercriminosos, eset, malware, spyware
O website securevpn falso foi criado com base num template web gratuito (ver imagem acima), que terá sido usado pelo agente malicioso como inspiração dado que requer pouca personalização e tem um aspeto legítimo.

O website SecureVPN falso foi criado com base num template web gratuito (ver imagem acima), que terá sido usado pelo agente malicioso como inspiração dado que requer pouca personalização e tem um aspeto legítimo.

As apps com spyware do grupo são distribuídas através de um website SecureVPN falso que fornece apenas apps Android “trojanizadas” para download. Este website não tem qualquer associação com o software e serviço SecureVPN legítimo e multiplataforma. O principal objetivo da campanha é o roubo de contactos, mensagens SMS, chamadas telefónicas gravadas, além de mensagens de chat a partir de aplicações de mensagem como WhatsApp, Facebook Messenger, Signal, Viber e Telegram.

Dado que a telemetria da ESET não detetou instâncias de atividade desta campanha de malware, é provável que se tratem de tentativas de infiltração altamente direcionadas. A app maliciosa solicita uma chave de ativação antes do VPN e da funcionalidade de spyware ficarem ativas. Tanto a chave de acesso como o link do website forjado são provavelmente enviados diretamente a utilizadores-alvo específicos.

Esta camada de segurança almeja proteger a carga maliciosa de ficar ativa logo após o seu envio para um dispositivo final não intencionado ou quando está a ser analisada. A investigação da ESET detetou um método de proteção semelhante noutra campanha do grupo Bahamut.

Todos os dados desviados são armazenados numa base de dados local e depois são remetidos para o servidor Command and Control (C&C). A funcionalidade de spyware do grupo inclui a capacidade de atualizar a app maliciosa ao receber um link para uma nova versão do servidor C&C.

Ciberespionagem a soldo

O grupo malicioso Bahamut usa tipicamente mensagens de spearphishing e aplicações falsas como vetor de ataque inicial contra entidades e indivíduos no Médio Oriente e Ásia do Sul. No caso desta campanha, o vetor de distribuição inicial ainda não é conhecido. O Bahamut especializa-se em ciberespionagem e é referenciado como um grupo de mercenários com serviços de acesso não autorizado a soldo para vários clientes.

Para mais informação técnica sobre a mais recente campanha do grupo Bahamut, consulte o artigo completo no WeLiveSecurity. Descubra outras investigações exclusivas da ESET que contribuem para esboçar uma paisagem precisa das mais recentes ciberameaças que os utilizadores, quer domésticos, quer empresariais, devem conhecer, no mais recente relatório de ameaças da especialista europeia.

Siga-nos no Google News e não perca nenhuma notícia. Clique aqui e carregue em seguir.

Outros artigos interessantes:
  • Binance adere à Chamber of Digital Commerce
  • Vale a pena investir no metaverso em 2023?
  • 3 dicas importantes para poupar energia em casa
Tags: AndroidcibercriminososESETmalwarespyware
Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Sms invisível pode cortar chamadas em telemóveis android

SMS invisível pode cortar chamadas em telemóveis Android

31/10/2026
Falha crítica no brotli afeta mais do que o node. Js

Falha crítica no Brotli afeta mais do que o Node.js

31/10/2026
Ataque à binance afeta 6,3 mil milhões de dólares

Ataque à Binance afeta 6,3 mil milhões de dólares

30/10/2026
Glm-5. 3 conclui ciberataques complexos

GLM-5.3 conclui ciberataques complexos em testes

29/10/2026

Últimas notícias

Android 17 QPR3 Beta 3 chega aos Pixel com 26 correções

Falha no Telegram permitia executar código ao atender chamadas

Pentágono levou IA ao limite durante a guerra com o Irão

OpenAI, Google, Microsoft e Anthropic apoiam recusa comum do treino de IA

ColorOS 17 chega a mais smartphones OPPO e OnePlus

Google prepara correção para consumo excessivo de bateria nos Pixel Watch

Samsung One UI 9 chega a mais modelos Galaxy

HyperOS 4 chega a mais smartphones Xiaomi

Influenciadores virtuais geram comentários menos emotivos

Apple: iPhone Air 2 poderá ganhar segunda câmara e bateria maior

Motorola Signature 27 já tem lançamento marcado para novembro

Honor 700 poderá receber teleconversor de 200 mm dos Magic 9

OPPO confirma Reno 17, Pad Air 6 e Watch 5 para novembro

Waymo escolhe Toyota bZ4X para expansão no Japão e Reino Unido

Honor X9e s chega com bateria de 8.560 mAh

Google: Gemini leva nova animação com partículas a mais smartphones Android

Wikimedia defende treino de IA e exige respeito pelas licenças

iPad mini OLED revela salto de desempenho no Geekbench

Google Pixel 11 Pro poderá ganhar alertas HiLight com IA

Nokia 2360 Flip junta dois ecrãs e assistência familiar remota

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.