
O ciberataque à MEO, descrito pela operadora como um «ataque em massa», provocou na segunda-feira, 14 de setembro, problemas no acesso à Internet e degradação das ligações internacionais. A empresa afirma que restabeleceu a estabilidade do serviço e garante que não houve intrusão nem acesso a dados da MEO ou dos seus clientes.
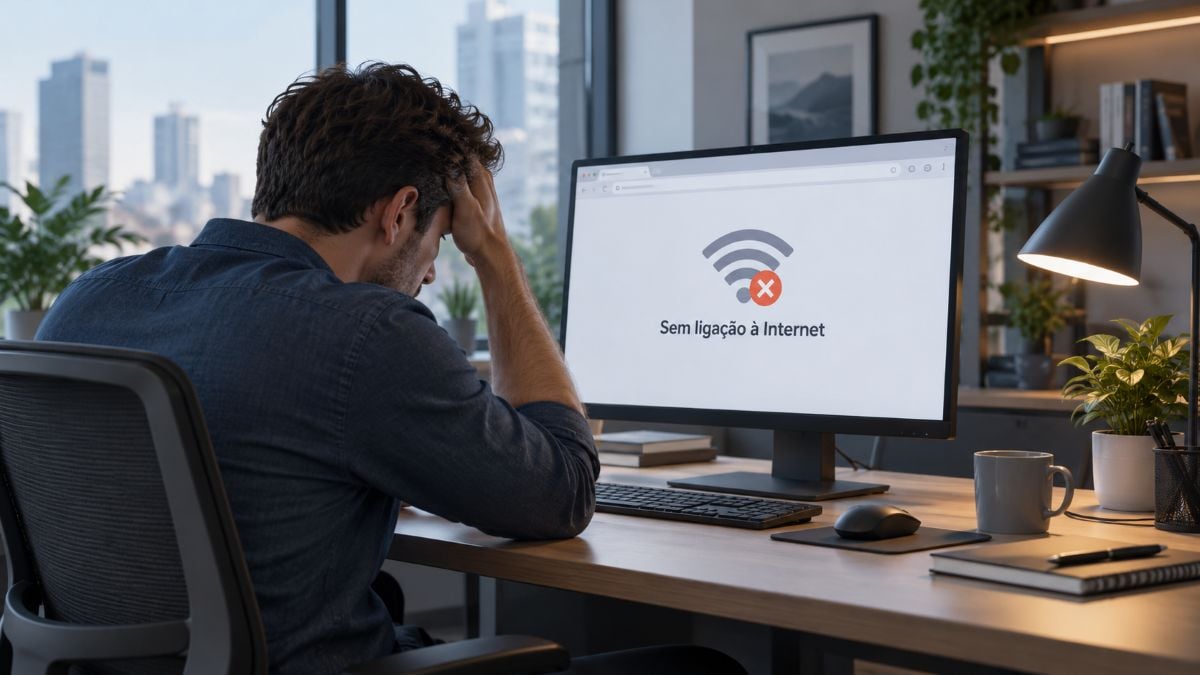
A explicação divulgada pela operadora deixa, contudo, várias questões técnicas sem resposta. A MEO não revelou a natureza do ataque, a sua origem, o vetor utilizado ou o volume de tráfego envolvido. Em paralelo, surgiram indícios de que as perturbações poderiam estar relacionadas com um problema de encaminhamento BGP, hipótese que não foi confirmada pela MEO nem, até ao momento, por uma entidade oficial independente.
Ciberataque à MEO: o que está confirmado
Os primeiros problemas começaram a ser reportados durante a tarde de segunda-feira. Segundo dados do Downdetector citados pela Renascença, o número de notificações aumentou rapidamente a partir das 17h30.
Pelas 18h20, a plataforma registava perto de 6.400 relatos relacionados com a MEO. A NOS apresentava 317, a Vodafone 258 e a Digi 46. Estes números representam notificações submetidas por utilizadores e não uma contagem de clientes efetivamente afetados.
Horas depois, a MEO confirmou o incidente. Num comunicado enviado à agência Lusa e citado pela Renascença, a empresa afirmou ter sido alvo de um «ataque em massa» que provocou «congestionamento e degradação da rede internacional».
A operadora afirma que ativou mecanismos de mitigação e recuperação e restabeleceu a estabilidade do serviço. Garantiu ainda que não houve intrusão nem acesso a dados da MEO ou dos seus clientes.
Com base na informação disponibilizada pela própria empresa, não existem indícios públicos de que os atacantes tenham comprometido sistemas internos ou obtido dados dos clientes. A declaração não esclarece, porém, a natureza técnica do ataque.
A expressão «ataque em massa» é demasiado abrangente para determinar se a MEO enfrentou um ataque distribuído de negação de serviço, uma ação relacionada com o encaminhamento de tráfego ou outro incidente contra a infraestrutura da rede.
DDoS e BGP representam cenários diferentes
Um ataque DDoS, ou Distributed Denial of Service, procura sobrecarregar servidores, equipamentos ou ligações através de grandes volumes de tráfego ou pedidos. O objetivo consiste em esgotar os recursos disponíveis e degradar ou impedir o acesso dos utilizadores legítimos.
A descrição da MEO, que refere congestionamento e degradação da rede internacional, pode ser compatível com um ataque desta natureza. A empresa, contudo, não utilizou publicamente a expressão DDoS, pelo que não existe base para concluir que foi esse o método utilizado.
Durante as falhas começou também a circular outra explicação: um possível problema relacionado com o Border Gateway Protocol (BGP). O Pplware referiu esta hipótese durante o incidente, mas deixou claro que a causa não estava confirmada.
O BGP é um dos protocolos fundamentais do encaminhamento da Internet. Permite que redes independentes, identificadas por números de sistema autónomo ou ASN, comuniquem entre si os blocos de endereços IP que conseguem alcançar e os caminhos disponíveis para chegar a esses destinos.
O RFC 7908 da IETF define um route leak como a propagação de anúncios de encaminhamento para além do âmbito previsto pelas políticas entre redes. Na prática, uma rede pode anunciar a outra rotas que não deveria propagar.
Se esses anúncios forem aceites por outras redes, parte do tráfego pode seguir um percurso inadequado. O resultado para o utilizador pode incluir maior latência, perda de pacotes ou serviços inacessíveis.
Um route leak também não implica necessariamente um ciberataque. O RFC 7908 refere que estes incidentes podem ser acidentais ou maliciosos, mas surgem frequentemente devido a erros de configuração.
Diferente é um BGP hijack, no qual uma entidade anuncia indevidamente prefixos IP que não controla para desviar tráfego. A Cloudflare descreve este tipo de ataque como uma exploração maliciosa do sistema de confiança do BGP.
Esta distinção é essencial para avaliar o que aconteceu à MEO.
A ligação entre a MEO e a rede da Telecel Ghana
A hipótese BGP ganhou atenção devido à relação técnica existente entre uma das redes internacionais da MEO e a rede da Ghana Telecommunications Company Limited, identificada atualmente por serviços de monitorização como Telecel Ghana.
O AS8657 pertence à MEO e surge no Cloudflare Radar com a designação MEO-INTERNACIONAL. O AS29614 está registado em nome da Ghana Telecommunications Company Limited.
Os dados públicos da IPinfo mostram o AS8657 entre os fornecedores upstream do AS29614. Na direção inversa, a base de dados apresenta o AS29614 entre as redes downstream do AS8657.
Há ainda antecedentes relevantes nesta relação.
Dados do Cloudflare Radar mostram que, em julho de 2026, foram detetados vários BGP route leaks nos quais o AS29614 recebeu rotas da Angola Cables, através do AS37468, e as propagou para o AS8657 da MEO.
Um desses episódios começou a 21 de julho e envolveu quatro prefixos e três origens. A Cloudflare registou outro a 25 de julho, desta vez com dois prefixos e uma origem.
O histórico recua pelo menos a janeiro. A 27 de janeiro, o Cloudflare Radar registou outro route leak no mesmo percurso, entre Angola Cables, AS29614 e AS8657, que envolveu sete prefixos e quatro origens.
Estes dados demonstram que já ocorreram problemas de propagação de rotas entre estas redes.
Não demonstram que um route leak da rede da Telecel Ghana tenha causado as falhas verificadas em Portugal a 14 de setembro.
Sem dados de encaminhamento que estabeleçam essa relação durante o período do incidente, atribuir a falha ao AS29614 ou à Telecel Ghana seria especulação.
O que falta explicar sobre o ataque à MEO
A principal questão continua sem resposta: que tipo de ataque atingiu efetivamente a MEO?
A informação divulgada pela operadora não permite saber se existiu um ataque DDoS, uma ação deliberada contra o encaminhamento BGP, a exploração de alguma vulnerabilidade ou outro tipo de ataque contra a infraestrutura.
Também não foram divulgados dados sobre a origem do tráfego malicioso, duração efetiva do ataque, capacidade atingida, sistemas afetados ou mecanismos específicos usados para a mitigação.
Outra questão consiste em perceber se existe alguma relação entre o ataque confirmado pela MEO e as anomalias BGP apontadas durante o incidente.
Caso essa relação venha a ser demonstrada, será necessário determinar se ocorreu um route leak acidental, um BGP hijack deliberado ou se a anomalia de encaminhamento resultou de outra perturbação na rede.
Sem essa informação, não é possível atribuir tecnicamente o incidente à Telecel Ghana ou a qualquer outra organização.
Até à manhã de 15 de setembro, não foi identificada uma análise pública da ANACOM ou do Centro Nacional de Cibersegurança que esclareça a origem e a natureza técnica do incidente.
MEO afirma que dados dos clientes não foram comprometidos
Para os clientes da MEO existe, por enquanto, uma informação relevante: segundo a operadora, o incidente não envolveu intrusão nos seus sistemas nem acesso aos dados dos clientes.
Não há, portanto, informação pública que indique um cenário semelhante a um ataque de ransomware, roubo de credenciais ou violação de bases de dados. Esta conclusão permanece dependente da avaliação divulgada pela própria MEO.
O impacto conhecido concentrou-se na disponibilidade e no desempenho das comunicações.
A investigação técnica terá agora de esclarecer se o ciberataque à MEO correspondeu a um ataque de grande volume contra a infraestrutura da operadora, se existiu alguma componente relacionada com o encaminhamento BGP ou se os dois fenómenos não estavam relacionados.
Até surgirem dados técnicos adicionais, apenas duas conclusões podem ser estabelecidas com segurança: a MEO confirmou um ataque e confirmou que este degradou a sua rede internacional. A natureza técnica e a origem do incidente continuam por explicar.
Outros artigos interessantes: