TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

UE quer flexibilizar retirada de fornecedores de alto risco

Alfredo Beleza por Alfredo Beleza
01/10/2026
Em Segurança

Os Estados-membros da União Europeia querem eliminar o prazo fixo de 36 meses previsto pela Comissão Europeia para retirar equipamentos de fornecedores de alto risco das redes móveis. A alteração consta de um texto de compromisso do Conselho da UE e poderá dar mais tempo às operadoras para substituir equipamentos já instalados.
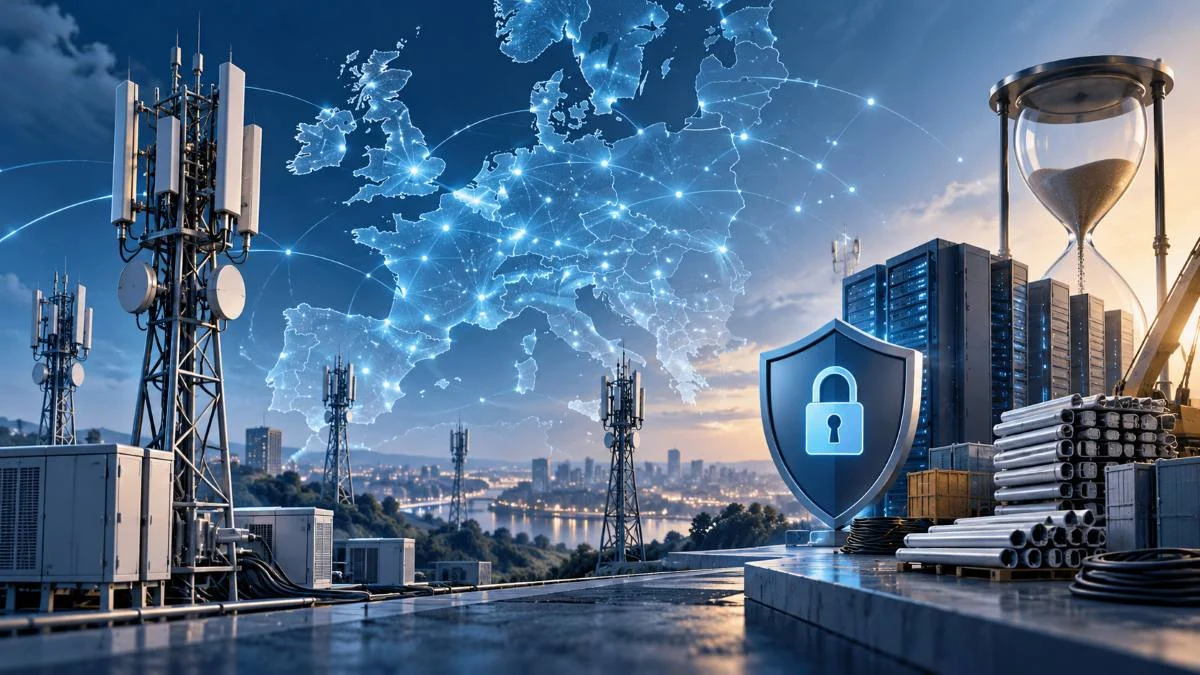
Ue quer flexibilizar retirada de fornecedores de alto risco
Imagem conceitual gerada por IA

A proposta da Comissão Europeia, apresentada em janeiro, previa um período de três anos para a retirada dos equipamentos abrangidos nas redes móveis. Um novo texto dos Estados-membros, datado de 22 de setembro e consultado pela Reuters, abandona esse limite e propõe que os prazos sejam definidos em função das condições técnicas e do risco identificado.

A Comissão Europeia propôs em janeiro um novo Regulamento Cibersegurança com um quadro comum destinado a reduzir os riscos associados às cadeias de fornecimento de tecnologias de informação e comunicação. O objetivo declarado é reduzir a fragmentação entre Estados-membros e estabelecer uma abordagem harmonizada para fornecedores considerados de risco.

Prazo passa a depender do risco e do ciclo dos equipamentos

Segundo o documento consultado pela Reuters, a retirada deixaria de obedecer a um período uniforme de 36 meses. Cada prazo poderia considerar o nível de risco identificado, o ciclo de vida dos produtos e das infraestruturas, os períodos normais de substituição dos equipamentos, os requisitos de interoperabilidade e a existência de alternativas adequadas.

A mudança não elimina o mecanismo destinado a afastar fornecedores classificados como de alto risco. Altera sobretudo a velocidade com que essa substituição teria de ocorrer nas redes móveis.

Na prática, as regras têm particular relevância para fabricantes chineses como Huawei e ZTE, que já estiveram no centro das preocupações europeias relativas à segurança das redes 5G. A Huawei rejeita que os seus equipamentos representem um risco de segurança.

A Comissão apresentou o quadro revisto como uma forma de enfrentar também riscos não técnicos nas cadeias de fornecimento, entre eles interferência externa e dependências consideradas críticas. Em fevereiro, a União Europeia publicou ainda um conjunto de orientações para avaliar e reduzir riscos nas cadeias de fornecimento de TIC.

Operadoras estimam custos até 40 mil milhões de euros

A flexibilidade proposta pelos Estados-membros surge depois das críticas do setor europeu das telecomunicações ao calendário inicialmente previsto.

Dezessete responsáveis de operadoras europeias, entre os quais os líderes da Deutsche Telekom, Orange e Telefónica, alertaram este mês que a substituição dos equipamentos poderá representar custos até 40 mil milhões de euros. Segundo os signatários, esse investimento retiraria recursos destinados à fibra, ao 5G e às futuras redes 6G.

A estimativa está em linha com um estudo da GSMA Intelligence, encomendado por sete grupos de telecomunicações europeus, que calculou custos entre 30 mil milhões e 40 mil milhões de euros para substituir equipamentos de fornecedores classificados como de alto risco em redes móveis, fixas e de transporte. Trata-se de uma estimativa produzida pelo setor e não de um cálculo independente das instituições europeias.

O TecheNet já tinha acompanhadop o impacto potencial desses custos na retirada de equipamentos da Huawei das redes europeias. A diferença agora é que os governos da UE propõem retirar o prazo que estava na origem de parte das críticas das operadoras.

Flexibilidade pode manter diferenças entre países

A alteração reduz a pressão para substituir equipamentos dentro do mesmo período em toda a União Europeia, mas também deixa maior margem para calendários diferentes entre os Estados-membros.

Essa diferença é relevante numa infraestrutura interligada. Uma rede nacional que mantenha durante mais tempo equipamentos classificados como de alto risco continuará a comunicar com redes de países que já concluíram a substituição. O novo modelo procura, por isso, conciliar o objetivo de segurança comum com os ciclos técnicos e financeiros das operadoras.

A proposta ainda não constitui legislação definitiva. Os Estados-membros terão de negociar a revisão do Regulamento Cibersegurança com o Parlamento Europeu, pelo que os critérios e os mecanismos de retirada ainda podem sofrer alterações antes da aprovação final.

Outros artigos interessantes:
  • FSB alerta que ataques com IA ameaçam estabilidade do sistema financeiro
  • Como proteger as empresas contra ataques de Agentes de IA
  • Ciberataques em Portugal sobem para 2.390 por semana
Tags: fornecedores de alto risco
Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Inteligência artificial já está a mudar o crime e a polícia

Inteligência artificial já está a mudar o crime e a polícia

30/09/2026
Shinyhunter hacker

Polícia neerlandesa detém alegado líder dos ShinyHunters suspeito de planear homicídios

29/09/2026
Nvidia cria nova barreira de segurança para agentes de ia

NVIDIA cria nova barreira de segurança para agentes de IA

29/09/2026
Um infográfico detalhado e visual que explica a cadeia de ataque do malware nightshadec2. No topo, o título diz "a cadeia de ataque complexa do malware nightshadec2" com o subtítulo "uso abusivo de serviços legítimos". O diagrama flui da esquerda para a direita. À esquerda, um "tag-150 operator" mascarado monitora um laptop. O laptop exibe um site wordpress comprometido com um pop-up "vetor inicial: clickfix" que tenta induzir o usuário a executar um comando powershell sob o pretexto de uma "security verification". Setas vermelhas saem do laptop para o meio, onde mostram a infraestrutura abusada: a rede ethereum sepolia (testnet) para "etherhiding: contratos inteligentes (informações de c2)", cloudflare r2 storage e um arquivo de payload do nightshadec2 em python, e um steam community profile com dados ocultos. Essas fontes de dados convergem para o "nightshadec2 (castlerat)", um payload python com persistência no windows. À direita, ícones listam as capacidades do malware ativado: persistência, vigilância (keylogger), execução remota e roubo de dados (cookies, senhas). Na parte inferior, mapas mundiais destacam a "exclusão geográfica (idiomas cei)" em vermelho com um 'x', e os "alvos: países anglófonos" em verde com miras.

NightshadeC2 utiliza Ethereum e Cloudflare para ocultar ataques no Windows

28/09/2026

Últimas notícias

Os 5 melhores auriculares sem fios de 2026

DeepSeek e Huawei reforçam alternativa aberta ao CUDA

Empresas tecnológicas assinam acordo de segurança da IA nos EUA

Inteligência artificial já está a mudar o crime e a polícia

Samsung Galaxy SmartTag3 estreia suporte para iOS

Samsung apresenta Série Galaxy Tab S12 com Dimensity 9500

SteelSeries estreia UWB nos ratos Sensei Pro e Rival Pro

Google Pixel 11 Pro ganha alertas HiLight para mensagens de favoritos

One UI 9 começa a chegar aos Galaxy S25 e dobráveis de 2025

OpenAI adia IPO até conseguir fazer garantias claras de segurança

Recompra de ações da NVIDIA equivale a 67% do PIB português

Pixel 11a surge em renders com design familiar e quatro cores

Novos Technics EAH-A1000 usam fluido magnético

Minecraft recebe The Sift, primeira nova dimensão em 14 anos

OpenAI lança Dots, agentes de IA que trabalham continuamente

ChatGPT Spaces junta equipas, ficheiros e agentes de IA

Polícia neerlandesa detém alegado líder dos ShinyHunters suspeito de planear homicídios

GTA 6 terá mapa duas vezes maior que GTA 5

Pesquisa com IA muda o SEO e separa visibilidade de tráfego

Trust Volyx é um rato gaming de 67 g com ligação tri-mode

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.