
A autenticação de 2 fatores (2FA) acrescenta uma camada adicional de proteção às contas digitais, mas nem todas as soluções oferecem o mesmo nível de segurança. SMS, aplicações autenticadoras, notificações push, biometria local, passkeys e chaves físicas assentam em arquiteturas distintas e respondem de forma diferente a ameaças como phishing, SIM swapping ou roubo de credenciais.
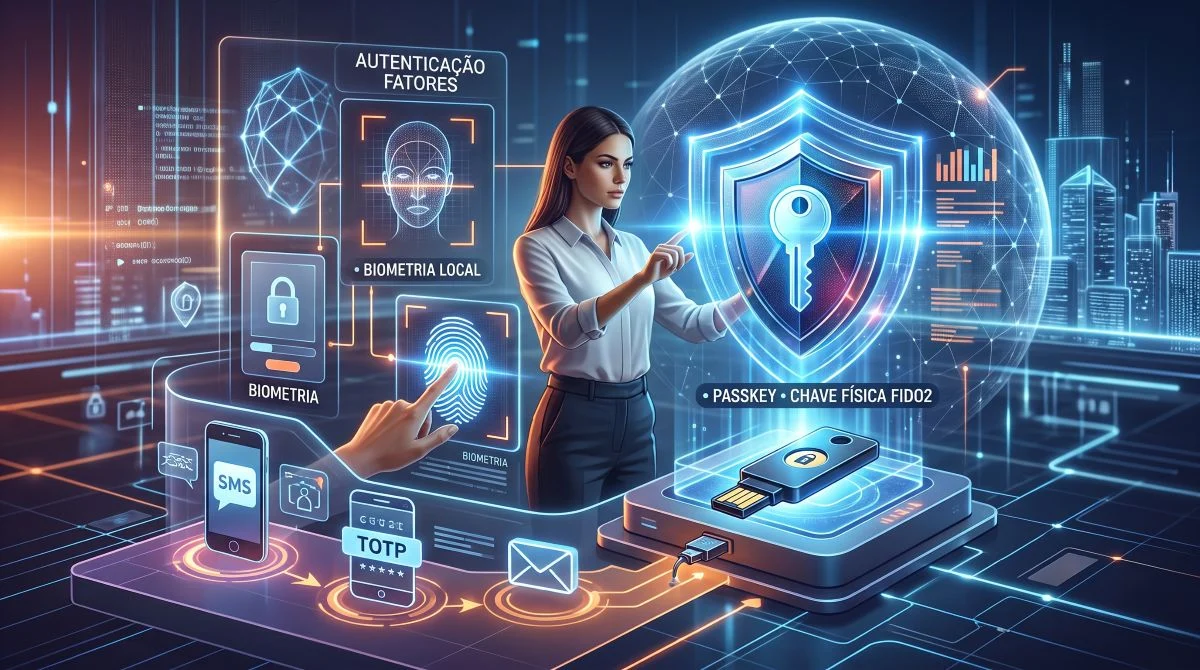
A decisão sobre o método a adotar deve, por isso, ir além da conveniência. Se em algumas contas o SMS ainda constitui uma barreira útil, sobretudo quando a alternativa é apenas uma palavra-passe, serviços críticos justificam métodos mais resistentes a phishing, como passkeys ou chaves de segurança FIDO2.
Como funciona a autenticação de 2 fatores
A autenticação multifator assenta na combinação de elementos pertencentes a categorias diferentes.
- Algo que sabe, como uma palavra-passe ou código PIN.
- Algo que tem, como um telemóvel, uma aplicação autenticadora ou uma chave física.
- Algo que é, como uma impressão digital ou reconhecimento facial.
Cumprir dois passos de autenticação não significa automaticamente utilizar dois fatores com o mesmo nível de segurança. A CISA recomenda a adoção de autenticação FIDO resistente a phishing e considera as chaves físicas FIDO uma das opções mais robustas quando viáveis, apontando as passkeys como alternativa adequada. A agência aconselha ainda a abandonar MFA baseado em SMS em contas de maior risco, conforme detalha nas suas boas práticas para comunicações móveis.
Uma combinação de palavra-passe com SMS oferece uma proteção adicional, mas continua vulnerável a páginas fraudulentas capazes de recolher tanto a palavra-passe como o código temporário. Ainda assim, se o SMS for a única alternativa disponível a uma palavra-passe isolada, continua a acrescentar uma camada útil de proteção.
SMS melhora a segurança, mas tem limitações
O envio de códigos por SMS continua a ser uma das formas mais conhecidas de 2FA. Depois da introdução da palavra-passe, o serviço envia um código numérico para o número de telemóvel associado à conta. O processo é simples e não exige a instalação de uma aplicação adicional.
A principal fragilidade está na dependência do número de telefone e da infraestrutura móvel. Num ataque de SIM swapping, um criminoso pode conseguir transferir fraudulentamente o número da vítima para um cartão SIM sob o seu controlo. A partir desse momento, códigos enviados por SMS podem chegar ao atacante.
O phishing constitui outra limitação. Uma página falsa pode solicitar primeiro a palavra-passe e, logo depois, pedir o código recebido por SMS. Se a vítima o fornecer, o atacante pode utilizá-lo no serviço legítimo enquanto ainda estiver válido.
A CISA recomenda, no seu documento sobre implementação de MFA resistente a phishing, a adoção de FIDO/WebAuthn sempre que seja possível. Ainda assim, qualquer segundo fator continua a representar uma melhoria face à utilização exclusiva de uma palavra-passe.
Aplicações autenticadoras eliminam riscos associados à rede móvel
Aplicações como Google Authenticator, Microsoft Authenticator ou 2FAS podem gerar códigos temporários através do protocolo TOTP, sigla de Time-based One-Time Password.
Como estes códigos são calculados no dispositivo, não dependem da receção de SMS. Isto elimina o risco específico de um atacante intercetar o segundo fator após assumir o controlo do número de telefone.
Nos sistemas TOTP, o serviço e a aplicação partilham um segredo criptográfico que, em conjunto com o tempo, permite gerar códigos com validade curta, normalmente de algumas dezenas de segundos.
Existe, contudo, uma fragilidade importante. O código pode ser entregue a uma página de phishing.
Se o atacante controlar um portal falso, pode recolher a palavra-passe e o código TOTP e tentar utilizá-los imediatamente no serviço legítimo. Uma aplicação autenticadora elimina riscos associados à rede móvel, mas não transforma a autenticação num sistema resistente a phishing.
Notificações push reduzem o esforço do utilizador
Alguns serviços enviam uma notificação para o smartphone quando detetam uma tentativa de início de sessão. O utilizador pode aprovar ou rejeitar o pedido sem introduzir um código manualmente.
Esta facilidade deu origem a ataques conhecidos como MFA fatigue ou push bombing. O atacante envia sucessivos pedidos de autenticação na expectativa de que a vítima aprove um deles por engano, distração ou cansaço.
Uma das respostas a este problema é o number matching. Em vez de tocar apenas em “aprovar”, o utilizador tem de confirmar na aplicação um número apresentado no ecrã onde tenta iniciar sessão.
Este mecanismo reduz o risco de aprovações acidentais, mas não coloca necessariamente as notificações push ao mesmo nível de FIDO/WebAuthn em termos de resistência a phishing.
Qualquer pedido de autenticação que não corresponda a uma ação iniciada pelo utilizador deve ser rejeitado.
A biometria não é apenas mais um código
A leitura da impressão digital e o reconhecimento facial desempenham um papel específico nos sistemas de autenticação modernos.
A biometria pode constituir um fator de autenticação, mas também pode servir para desbloquear localmente uma credencial guardada no próprio dispositivo. É precisamente isso que acontece em muitas implementações de passkeys.
A Google explica na sua documentação sobre autenticação com passkeys que o utilizador pode confirmar o acesso através de impressão digital, reconhecimento facial ou PIN. Os dados biométricos utilizados para esse desbloqueio permanecem no dispositivo e não são partilhados com a Google.
Isto significa que a impressão digital ou o rosto não são enviados ao site para substituir uma palavra-passe. Servem para autorizar localmente a utilização da credencial.
A biometria e a passkey não devem, por isso, ser vistas sempre como tecnologias concorrentes. Muitas vezes trabalham em conjunto.
Passkeys alteram o modelo tradicional de autenticação
As passkeys substituem o segredo partilhado típico das palavras-passe por criptografia assimétrica.
O serviço guarda uma chave pública, enquanto a chave privada permanece sob o controlo do utilizador através do dispositivo, de uma chave física ou de um fornecedor de passkeys.
Quando ocorre uma tentativa de autenticação, o serviço envia um desafio criptográfico que só pode ser validado com a chave privada correspondente.
Uma característica fundamental deste modelo é a associação da credencial ao serviço para o qual foi criada. A FIDO Alliance explica na documentação sobre passkeys e autenticação FIDO que a resistência a phishing constitui um dos princípios centrais da tecnologia e se mantém tanto em passkeys sincronizadas como nas associadas a um dispositivo específico.
Se o utilizador visitar uma página falsa que imita um banco ou outro serviço, essa página não consegue utilizar a passkey criada para o domínio legítimo.
Esta diferença é relevante face a SMS, TOTP ou algumas implementações de push, porque nesses métodos o utilizador pode fornecer involuntariamente o elemento de autenticação ao atacante.
Passkeys sincronizadas e passkeys associadas ao dispositivo
Nem todas as passkeys são armazenadas da mesma forma.
A FIDO distingue passkeys que podem ser sincronizadas entre vários equipamentos e credenciais que permanecem associadas a um dispositivo ou autenticador específico.
Passkeys sincronizadas
As passkeys sincronizadas podem ficar disponíveis em vários dispositivos através de um gestor de credenciais.
Isto permite que uma credencial criada num smartphone possa, dependendo do ecossistema utilizado, ficar disponível noutros equipamentos pertencentes ao mesmo utilizador.
A vantagem principal está na recuperação e na conveniência. A perda ou substituição de um dispositivo não implica necessariamente a perda da passkey.
Existe, contudo, uma dependência adicional do fornecedor responsável pela sincronização e da segurança da conta utilizada para proteger esse ecossistema.
Passkeys associadas ao dispositivo
As device-bound passkeys permanecem ligadas a um autenticador específico e não são sincronizadas automaticamente entre vários dispositivos.
Uma chave física de segurança pode guardar credenciais deste tipo.
Neste cenário, a perda da chave ou do equipamento torna especialmente importante a existência de outro autenticador ou método de recuperação previamente configurado.
A escolha entre passkeys sincronizadas e associadas ao dispositivo depende, portanto, do equilíbrio pretendido entre facilidade de recuperação, mobilidade e requisitos de segurança.
Chaves físicas FIDO2 oferecem proteção reforçada
As chaves físicas de segurança são dispositivos dedicados que podem comunicar através de USB ou NFC e armazenar credenciais FIDO.
A autenticação exige acesso ao dispositivo físico e pode também envolver um PIN ou confirmação biométrica local.
A FIDO Alliance considera as passkeys associadas a chaves físicas modernas entre as soluções com maior nível de garantia, sobretudo em cenários nos quais é importante manter a credencial associada a hardware específico.
A desvantagem é sobretudo operacional.
O utilizador precisa de ter acesso à chave e deve preparar uma alternativa para o caso de perda ou avaria. Uma segunda chave previamente registada pode reduzir esse risco.
Qual é o método mais seguro?
Não existe uma hierarquia universal aplicável a todas as implementações, mas é possível comparar a resistência típica de cada método aos principais ataques.
| Método | Proteção relativa | Resistência a phishing | Principal limitação |
|---|---|---|---|
| SMS | Básica | Não | SIM swapping e phishing |
| Aplicação TOTP | Boa | Não | Códigos podem ser entregues a sites fraudulentos |
| Push tradicional | Boa | Limitada | MFA fatigue e aprovações indevidas |
| Biometria local | Forte como fator local | Depende do sistema | Normalmente autoriza uma credencial no dispositivo |
| Passkey sincronizada | Muito elevada | Sim | Dependência do fornecedor e recuperação |
| Chave física FIDO2 | Muito elevada | Sim | Exige dispositivo físico e plano de recuperação |
A tabela deve ser interpretada como uma comparação geral.
A segurança efetiva depende da implementação concreta, das opções de recuperação da conta e da possibilidade de um atacante recorrer a mecanismos alternativos mais fracos.
Que método escolher para cada perfil de conta?
O método adequado depende do valor da conta, das alternativas oferecidas pelo serviço e do risco a que o utilizador está exposto.
Contas correntes e redes sociais
Se o serviço não suportar passkeys, uma aplicação autenticadora representa uma opção preferível ao SMS sempre que esteja disponível.
O SMS continua a ser útil quando constitui o único segundo fator disponibilizado.
E-mail principal e armazenamento cloud
O e-mail principal merece uma proteção reforçada porque é frequentemente utilizado para recuperar o acesso a outras contas.
Uma invasão desta conta pode facilitar redefinições de palavras-passe em lojas, redes sociais, plataformas profissionais e serviços de armazenamento.
Sempre que possível, passkeys ou chaves físicas constituem opções adequadas para este tipo de conta.
O risco merece ainda mais atenção quando o endereço de e-mail ou as credenciais já apareceram numa fuga de dados. O TecheNet explica como fazer esta verificação no guia sobre como saber se uma palavra-passe apareceu numa fuga de dados.
Contas profissionais e administrativas
Administradores de sistemas, jornalistas, executivos e outros profissionais sujeitos a ataques dirigidos beneficiam especialmente de métodos resistentes a phishing.
Nestes casos, passkeys e chaves físicas FIDO2 fazem sentido como parte de uma estratégia de autenticação reforçada.
Serviços bancários
Nos serviços bancários, o utilizador nem sempre pode escolher livremente o método utilizado.
As instituições podem recorrer às suas próprias aplicações, biometria, notificações push, códigos SMS ou combinações de vários mecanismos.
Quando existirem várias opções, faz sentido privilegiar os métodos mais resistentes a phishing e evitar o SMS como única camada adicional de proteção.
A recuperação da conta também faz parte da segurança
Uma autenticação forte pode perder parte da sua eficácia se o processo de recuperação da conta depender de um método muito mais fraco.
Antes de abandonar mecanismos anteriores ou associar uma única chave física à conta, convém verificar quais as alternativas disponíveis em caso de perda do dispositivo.
Entre as opções possíveis estão
- um segundo dispositivo de confiança;
- uma chave física de reserva;
- códigos de recuperação;
- métodos alternativos definidos pelo serviço;
- mecanismos de recuperação do fornecedor de passkeys.
Os códigos de recuperação devem ser tratados como credenciais sensíveis. Não devem ficar num ficheiro de texto desprotegido no mesmo computador ou smartphone utilizado para iniciar sessão.
Princípios para manter a segurança no dia a dia
A presença de 2FA não elimina outras práticas de segurança.
Rejeite pedidos inesperados de autenticação. Uma notificação que não corresponde a uma tentativa de início de sessão iniciada pelo próprio utilizador pode indicar que outra pessoa já conhece a palavra-passe.
Utilize palavras-passe diferentes quando estas ainda forem necessárias. A reutilização permite que uma credencial comprometida num serviço seja testada noutros.
Prepare a recuperação antes de precisar dela. Chaves adicionais, códigos de recuperação e outros métodos aprovados pelo serviço devem ser configurados antes da perda do dispositivo principal.
Prefira resistência a phishing a um maior número de etapas. Acrescentar passos não significa necessariamente aumentar a segurança. O método utilizado é mais importante do que a quantidade de ecrãs percorridos.
SMS, app, biometria ou passkey?
Se a escolha for entre uma palavra-passe isolada e SMS, ativar o SMS continua a ser preferível.
Uma aplicação TOTP evita as vulnerabilidades específicas associadas ao controlo do número de telefone, embora continue suscetível a phishing.
A biometria acrescenta um mecanismo de verificação local e desempenha um papel importante no desbloqueio de credenciais modernas.
As passkeys representam uma mudança mais profunda, porque substituem segredos que podem ser copiados ou introduzidos num site falso por credenciais criptográficas associadas ao serviço legítimo.
A Microsoft explica também que uma passkey pode ser guardada num dispositivo, gestor de credenciais ou chave física e desbloqueada através de rosto, impressão digital ou PIN.
As chaves físicas FIDO2 acrescentam a possibilidade de manter essa credencial num dispositivo dedicado, uma opção particularmente relevante para contas críticas e utilizadores sujeitos a ataques dirigidos.
A melhor escolha não é, portanto, o método que acrescenta mais passos. A autenticação de 2 fatores deve privilegiar mecanismos que reduzam as possibilidades de roubo de credenciais, resistam a phishing e mantenham um processo de recuperação suficientemente seguro.
Outros artigos interessantes: