Uma palavra-passe comprometida pode continuar a funcionar normalmente. Esse é precisamente o problema: o utilizador pode não ter qualquer sinal de que as credenciais apareceram numa fuga de dados ou numa lista utilizada em ataques automatizados.
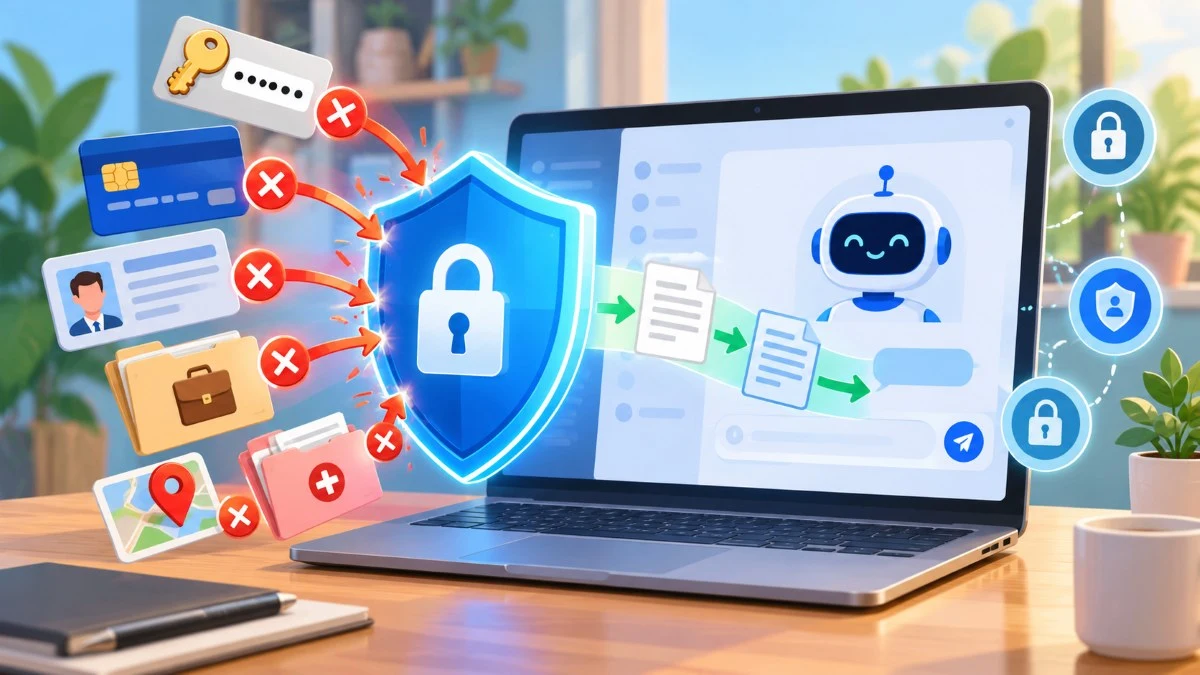
Verificar se um endereço de e-mail ou uma palavra-passe surgiram em bases de dados conhecidas pode ajudar a identificar o risco antes de existir um acesso indevido. Mas é importante perceber o que cada resultado significa e que medidas devem ser tomadas a seguir.
E-mail exposto não significa conta invadida
Encontrar um endereço de e-mail numa fuga de dados não significa automaticamente que alguém tenha entrado na conta.
Significa que esse endereço surgiu num conjunto de dados associado a um incidente conhecido.
Dependendo da fuga, os dados expostos podem incluir:
- endereço de e-mail;
- nome;
- número de telefone;
- morada;
- data de nascimento;
- palavra-passe;
- perguntas de segurança;
- outros dados associados à conta.
O primeiro passo consiste, por isso, em perceber que informação foi exposta.
O serviço Have I Been Pwned permite pesquisar um endereço de e-mail e consultar os incidentes conhecidos em que esse endereço apareceu.
Se encontrar uma correspondência, leia a descrição da fuga e verifique quais os tipos de dados envolvidos.
Um resultado negativo não garante que os dados estejam seguros
Este ponto merece atenção.
Se o Have I Been Pwned não encontrar o endereço pesquisado, isso não prova que nunca tenha existido uma fuga.
O serviço trabalha com violações de dados e conjuntos de credenciais que foram recolhidos, analisados e adicionados à sua base.
Podem existir incidentes ainda desconhecidos, dados que nunca foram divulgados publicamente ou fugas que ainda não foram indexadas.
Um resultado negativo deve, por isso, ser interpretado apenas como:
“Este dado não foi encontrado nas fugas atualmente conhecidas e indexadas pelo serviço.”
Não significa que a conta esteja imune a comprometimento.
Como verificar se a palavra-passe já foi exposta
O Have I Been Pwned disponibiliza também um serviço separado chamado Pwned Passwords.
Neste caso, a pesquisa não procura saber a que utilizador pertence determinada palavra-passe. Verifica apenas se essa sequência já apareceu em dados comprometidos.
O processo foi concebido para que a palavra-passe completa não seja enviada ao serviço. O navegador calcula localmente um hash e envia apenas os primeiros cinco caracteres desse valor. A comparação final é feita no dispositivo do utilizador.
O funcionamento técnico e a pesquisa estão disponíveis no Pwned Passwords.
Se uma palavra-passe aparecer nessa base, deve deixar de ser utilizada.
Isso é válido mesmo que continue a funcionar e mesmo que não exista qualquer sinal de acesso indevido à conta.
Porque é perigoso continuar a usar uma palavra-passe exposta
Quando uma palavra-passe entra em circulação através de uma fuga, deixa de poder ser considerada secreta.
Atacantes podem incluir essas credenciais em listas automatizadas e testá-las contra diferentes serviços.
O risco aumenta quando a mesma combinação é reutilizada.
Imagine que utiliza o mesmo endereço de e-mail e palavra-passe num fórum, numa loja online e no serviço de e-mail.
Se o fórum sofrer uma fuga, um atacante pode testar automaticamente aquelas credenciais nos restantes serviços.
Este tipo de ataque é conhecido como credential stuffing.
A CISA explica que o credential stuffing explora precisamente a reutilização de credenciais obtidas noutro serviço e recomenda autenticação multifator para reduzir o risco de acesso indevido mesmo quando a palavra-passe foi descoberta.
Mais informação pode ser consultada nas recomendações da CISA sobre autenticação multifator.
O que fazer se a palavra-passe estiver comprometida
A primeira medida é alterá-la.
Mas há uma regra importante: não basta alterar a palavra-passe apenas na conta onde detetou o problema.
Se a mesma combinação foi utilizada noutros serviços, deve ser substituída em todos eles.
Comece pelas contas mais importantes:
- e-mail principal;
- serviços bancários;
- contas profissionais;
- lojas com cartões guardados;
- redes sociais;
- serviços cloud;
- contas que permitem recuperar outras contas.
O endereço de e-mail merece prioridade porque muitas plataformas utilizam o correio eletrónico como mecanismo de recuperação de palavras-passe.
Se alguém controlar essa conta, pode tentar assumir o controlo de vários serviços associados.
Não substitua uma palavra-passe exposta por uma variação previsível
Outro erro comum consiste em alterar:
Casa2025!
para:
Casa2026!
Tecnicamente, a palavra-passe mudou. Na prática, continua previsível.
O mesmo acontece com alterações como:
- acrescentar um número;
- trocar uma letra por um símbolo;
- adicionar o nome do serviço;
- alterar apenas o ano;
- colocar um ponto de exclamação no final.
Quando uma palavra-passe foi comprometida, a melhor opção é criar uma nova credencial sem relação evidente com a anterior.
Um gestor de palavras-passe pode gerar combinações únicas para cada serviço e evitar a necessidade de memorizar dezenas de credenciais diferentes.
O TecheNet analisou recentemente a reutilização de credenciais, gestores de palavras-passe e credential stuffing no artigo sobre palavras-passe fracas e riscos digitais.
O Gestor de Palavras-passe da Google também pode detetar credenciais comprometidas
Quem utiliza o Gestor de Palavras-passe da Google pode executar uma verificação das credenciais guardadas.
A ferramenta identifica três situações principais:
- palavras-passe comprometidas;
- palavras-passe fracas;
- palavras-passe reutilizadas.
A Google recomenda alterar as credenciais comprometidas assim que possível.
A verificação pode ser feita no Chrome, Android ou através do próprio serviço da conta Google, como explica a documentação sobre verificação de palavras-passe comprometidas.
Esta funcionalidade é útil porque permite analisar várias credenciais guardadas sem pesquisar cada uma manualmente.
Ative autenticação multifator
Alterar uma palavra-passe comprometida é essencial, mas não deve ser a única medida.
Sempre que possível, ative autenticação multifator.
Isto acrescenta uma segunda verificação ao processo de início de sessão.
Dependendo do serviço, essa segunda camada pode utilizar:
- aplicação autenticadora;
- chave física de segurança;
- notificação num dispositivo;
- biometria;
- código temporário;
- passkey.
Mesmo que um atacante consiga descobrir a palavra-passe, terá ainda de ultrapassar o segundo fator.
Quando o serviço suporta passkeys ou métodos resistentes a phishing, estes podem oferecer proteção adicional contra ataques baseados no roubo de credenciais.
Verifique sessões e dispositivos ligados à conta
Se uma credencial apareceu numa fuga, vale a pena verificar se já existe atividade que não reconhece.
Muitos serviços permitem consultar:
- sessões ativas;
- dispositivos associados;
- localizações recentes;
- endereços IP;
- histórico de acessos;
- alterações aos dados de recuperação.
Procure dispositivos que não reconhece ou sessões iniciadas em locais inesperados.
Se encontrar atividade suspeita:
- termine as sessões desconhecidas;
- altere a palavra-passe;
- confirme o endereço de e-mail e número de recuperação;
- ative autenticação multifator;
- reveja aplicações ou serviços autorizados.
Também deve verificar se foram criadas regras de encaminhamento no e-mail, porque um atacante pode tentar manter acesso indireto às mensagens mesmo depois de a palavra-passe ser alterada.
Uma palavra-passe encontrada no Pwned Passwords pertence necessariamente a si?
Não.
Este é outro ponto importante.
O Pwned Passwords não associa a palavra-passe pesquisada ao endereço de e-mail do utilizador.
Se pesquisar uma combinação como:
Portugal2026!
e o serviço indicar que apareceu numa fuga, isso significa apenas que essa mesma sequência já foi encontrada anteriormente em dados comprometidos.
Não significa que a sua conta específica tenha sido incluída nessa fuga.
Mesmo assim, a palavra-passe deve ser abandonada.
Uma credencial que já circula em bases de dados de ataques deixa de ser uma escolha segura, independentemente de quem a utilizou originalmente.
E se o meu e-mail aparecer numa fuga, mas a palavra-passe já tiver sido alterada?
Nesse caso, a situação pode já estar parcialmente resolvida.
Se a palavra-passe utilizada na altura da fuga foi substituída por uma credencial única e diferente, o risco associado àquela palavra-passe antiga diminui significativamente.
Ainda assim, vale a pena verificar:
- que outros dados foram expostos;
- se a palavra-passe antiga foi reutilizada noutros serviços;
- se existem tentativas de phishing dirigidas ao endereço;
- se os dados de recuperação continuam corretos;
- se existem sessões desconhecidas.
Uma fuga pode expor mais do que credenciais.
Nome, número de telefone, morada ou outros dados pessoais podem ser usados posteriormente em campanhas de engenharia social.
Atenção aos e-mails que aparecem depois de uma fuga
Uma violação de dados pode criar oportunidades para novas fraudes.
Depois de um incidente público, os atacantes podem enviar mensagens que aparentam ser da empresa afetada e pedir ao utilizador para:
- alterar urgentemente a palavra-passe;
- confirmar dados;
- validar um pagamento;
- descarregar um documento;
- iniciar sessão através de uma ligação.
Nunca altere uma palavra-passe através de uma ligação recebida numa mensagem suspeita.
Abra diretamente a aplicação oficial ou escreva o endereço do serviço no browser.
Se existir um aviso legítimo de segurança, normalmente encontrará também a informação dentro da própria conta.
O que significa realmente uma palavra-passe comprometida
Uma palavra-passe comprometida não significa necessariamente que a sua conta foi invadida.
Significa que aquela credencial já não deve ser tratada como secreta.
Da mesma forma, encontrar um endereço de e-mail numa fuga não prova que alguém conseguiu autenticar-se na conta.
Por isso, convém distinguir:
Dados expostos: informação apareceu numa fuga.
Palavra-passe comprometida: determinada sequência apareceu em bases de dados conhecidas.
Conta comprometida: alguém obteve acesso não autorizado à conta.
Os três cenários exigem atenção, mas não devem ser confundidos.
O que fazer em cinco passos
Se descobrir que uma credencial está comprometida, a sequência pode ser simples:
- Altere imediatamente a palavra-passe.
- Substitua-a em todos os serviços onde foi reutilizada.
- Ative autenticação multifator ou passkeys.
- Verifique sessões e dispositivos associados.
- Acompanhe tentativas de phishing e alertas de segurança.
Se o endereço de e-mail também apareceu numa fuga, verifique que outros tipos de dados ficaram expostos.
Uma verificação demora minutos, recuperar uma conta pode demorar muito mais
As fugas de dados fazem parte do risco de utilizar serviços digitais. O utilizador não controla a segurança das bases de dados de todas as empresas onde cria uma conta.
Pode, contudo, reduzir o impacto de uma fuga.
Palavras-passe únicas impedem que um incidente num serviço abra automaticamente a porta para outros. A autenticação multifator acrescenta uma camada adicional. Serviços de verificação ajudam a identificar credenciais que já não devem continuar em utilização.
O objetivo não é verificar obsessivamente todas as contas. É garantir que uma fuga de dados isolada não se transforma num comprometimento em cadeia.
Outros artigos interessantes: