A falha crítica no Brotli, identificada como CVE-2026-111497, afeta uma biblioteca de compressão utilizada por diferentes linguagens de programação, servidores e aplicações. Uma investigação da Check Point Research, publicada a 29 de outubro, alerta que a vulnerabilidade ultrapassa o ecossistema Node.js e pode permanecer em sistemas que incorporam cópias próprias do código afetado.
O problema ganhou maior urgência depois de a Agência de Cibersegurança e Segurança das Infraestruturas dos Estados Unidos (CISA) ter incluído a vulnerabilidade no seu catálogo de falhas exploradas ativamente, a 27 de outubro. A decisão confirma a existência de exploração real e reforça a necessidade de identificar todas as implementações vulneráveis, mesmo quando os sistemas principais já receberam atualizações de segurança.
Como funciona a vulnerabilidade no Brotli
O Brotli é um algoritmo de compressão de código aberto desenvolvido pela Google. É utilizado para reduzir o tamanho de conteúdos transferidos pela Internet, nomeadamente páginas HTML, ficheiros CSS e JavaScript. A compressão permite diminuir o volume de dados transmitidos e melhorar os tempos de carregamento.
A vulnerabilidade encontra-se no descodificador, o componente responsável por reconstruir os dados comprimidos. Um atacante pode explorar a falha através de uma sequência Brotli especialmente manipulada, capaz de provocar uma escrita fora dos limites da memória reservada.
Segundo o alerta publicado pelo Centro Canadiano de Cibersegurança, a exploração pode resultar na corrupção de memória, divulgação de informação sensível, interrupção de processos ou, potencialmente, execução de código arbitrário.
A possibilidade de execução de código não significa, contudo, que todos estes efeitos tenham sido demonstrados em ataques reais. A exploração depende das condições da aplicação afetada e da capacidade do atacante para fazer chegar dados comprimidos ao descodificador vulnerável. Canadian Centre for Cyber Security+1
Node.js é apenas uma parte do problema
A principal conclusão da investigação da Check Point Research é que a exposição não se limita às aplicações desenvolvidas com Node.js.
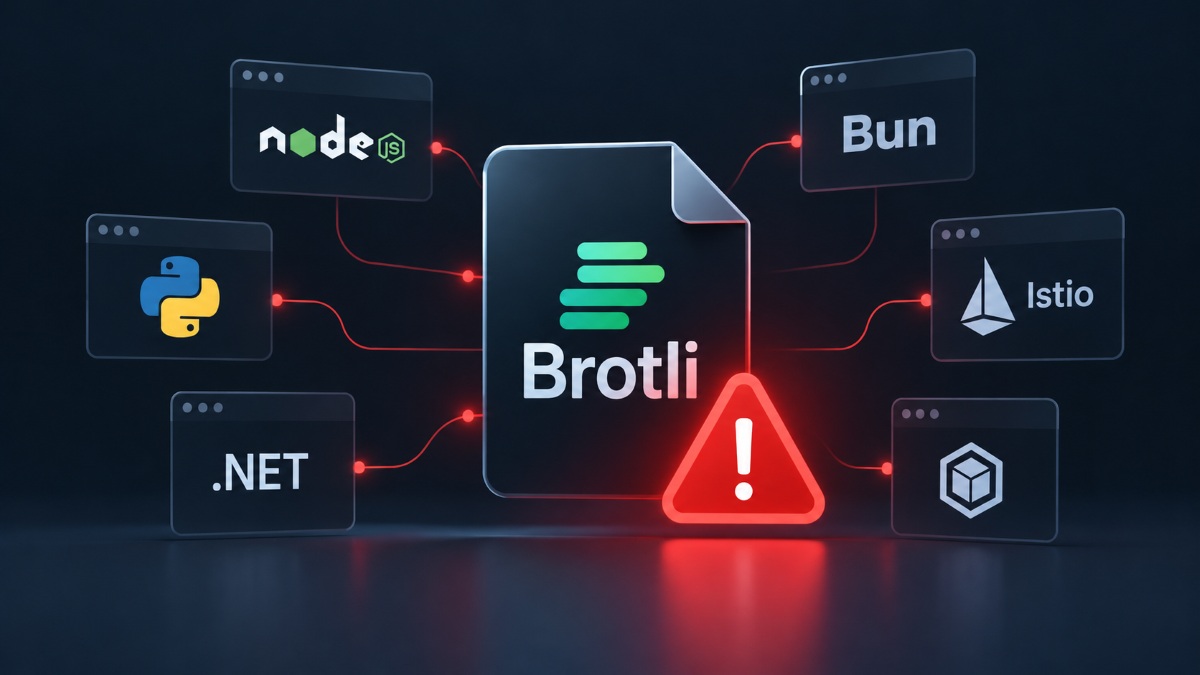
O código Brotli está integrado em diferentes plataformas, entre as quais Python, Bun, .NET, Envoy e Istio. Pode também surgir em contentores e aplicações que incorporam diretamente a biblioteca nos seus ficheiros executáveis.
A exposição de aplicações através de componentes partilhados não é um problema exclusivo do Brotli. Em dezembro de 2025, o TecheNet noticiou uma falha crítica na biblioteca React, conhecida como React2Shell, que também foi explorada em ataques contra servidores. Embora as vulnerabilidades tenham origens técnicas diferentes, ambos os casos mostram como falhas em componentes de software podem afetar aplicações que deles dependem.
Esta diversidade dificulta a identificação das instalações afetadas. Uma organização pode atualizar o Node.js e continuar a utilizar uma versão vulnerável do Brotli através de outra aplicação ou dependência.
O problema é particularmente relevante nos programas que utilizam ligações estáticas. Nestes casos, a biblioteca pode estar incorporada no próprio executável, pelo que a atualização de uma cópia instalada no sistema operativo não garante a correção da aplicação.
A presença de Brotli também não significa automaticamente que exista uma vulnerabilidade explorável. Para que o ataque seja possível, a aplicação tem de utilizar uma versão afetada e permitir que dados comprimidos controlados por terceiros alcancem o descodificador.
Esta distinção é importante para avaliar o risco. Os serviços que processam conteúdos Brotli provenientes de fontes não confiáveis merecem prioridade na análise, sobretudo quando estão acessíveis através da Internet.
Check Point identifica sinais de análise automatizada
A investigação publicada pela Check Point Research apresenta dados recolhidos pelos seus sistemas de prevenção de intrusões (IPS), associados à atividade suspeita em torno da CVE-2026-111497.
Na telemetria analisada, 90,5% dos pedidos continham conteúdos HTTP comprimidos com Brotli, um comportamento compatível com testes direcionados à vulnerabilidade. Outros 33,8% dos eventos apresentavam indicadores da ferramenta de automatização Patrowl, o que sugere a utilização de processos sistemáticos de identificação de sistemas vulneráveis.
A investigação identificou ainda que 24,5% dos pedidos visavam pontos de entrada utilizados para carregar ou receber dados. Os investigadores observaram conteúdos binários malformados, estruturas HTTP invulgares e respostas de erro 500 dos servidores. Check Point Blog
Estes resultados apontam para atividade automatizada de reconhecimento e possíveis tentativas de exploração. Não demonstram, porém, que os ataques observados tenham conseguido comprometer os sistemas.
As percentagens dizem respeito exclusivamente à amostra analisada pela Check Point. Não representam a distribuição mundial dos ataques nem permitem calcular quantas organizações foram afetadas.
A confirmação de exploração ativa resulta da inclusão da CVE-2026-111497 no catálogo Known Exploited Vulnerabilities da CISA. A agência norte-americana estabeleceu 10 de novembro de 2026 como prazo de correção para as entidades federais abrangidas pelas suas orientações. vulnerability.circl.lu
Atualizar o Node.js pode não resolver a falha
A correção exige identificar as versões vulneráveis do Brotli e verificar onde são utilizadas.
A biblioteca original dispõe de atualizações para os três ramos afetados.
| Ramo do Brotli | Versão corrigida |
|---|---|
| 1.0.x | 1.0.10 |
| 1.1.x | 1.1.1 |
| 1.2.x | 1.2.1 |
Estas versões não devem ser interpretadas como referências universais para todos os produtos que utilizam Brotli. As aplicações e plataformas podem incorporar versões modificadas da biblioteca ou disponibilizar correções através dos seus próprios mecanismos de atualização.
A Check Point recomenda que as organizações alarguem a análise aos pacotes de software, servidores intermediários, componentes de infraestrutura, imagens de contentores e aplicações com bibliotecas incorporadas.
Nos ambientes com contentores, pode ser necessário reconstruir as imagens e voltar a disponibilizar as aplicações para garantir que os componentes corrigidos entram efetivamente em funcionamento.
Quando a atualização imediata não é possível, os responsáveis de segurança devem avaliar a possibilidade de impedir o processamento de conteúdos Brotli provenientes de fontes não confiáveis. A monitorização de falhas inesperadas, reinícios de processos e comportamentos anómalos pode ajudar a identificar atividade suspeita.
A vulnerabilidade também é designada HTTP2Shell, embora o nome não signifique que exista uma falha no próprio protocolo HTTP/2.
O caso demonstra uma dificuldade recorrente na segurança do software. Uma biblioteca utilizada por diferentes produtos pode permanecer vulnerável mesmo depois de os componentes mais visíveis terem sido atualizados. Para as organizações, a correção da CVE-2026-111497 depende não apenas da instalação de atualizações, mas também da identificação das cópias do Brotli efetivamente utilizadas pelos seus sistemas.
Outros artigos interessantes: