
TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

Portugal é dos mais afetados pelo trojan bancário Trickbot

Alfredo Beleza por Alfredo Beleza
16/02/2022 - Atualizado a 04/03/2022
Em Segurança

Portugal é um dos países do mundo mais afetados pelo Trojan bancário Trickbot, que tem como alvo clientes da Amazon, Microsoft e Google. Em todo o mundo, mais de 140.000 máquinas foram já infetadas desde novembro de 2020.

O alerta é dado pela Check Point Research, que afirma que os agentes do Trickbot atacam de forma seletiva e procuram visar alvos de alto perfil, comprometendo a sua informação. A isto soma-se o facto de a infraestrutura do Trickbot poder ser utilizada por várias famílias de malware para causar ainda mais danos e as técnicas evasivas que permitem ao trojan manter-se nas máquinas infetadas.
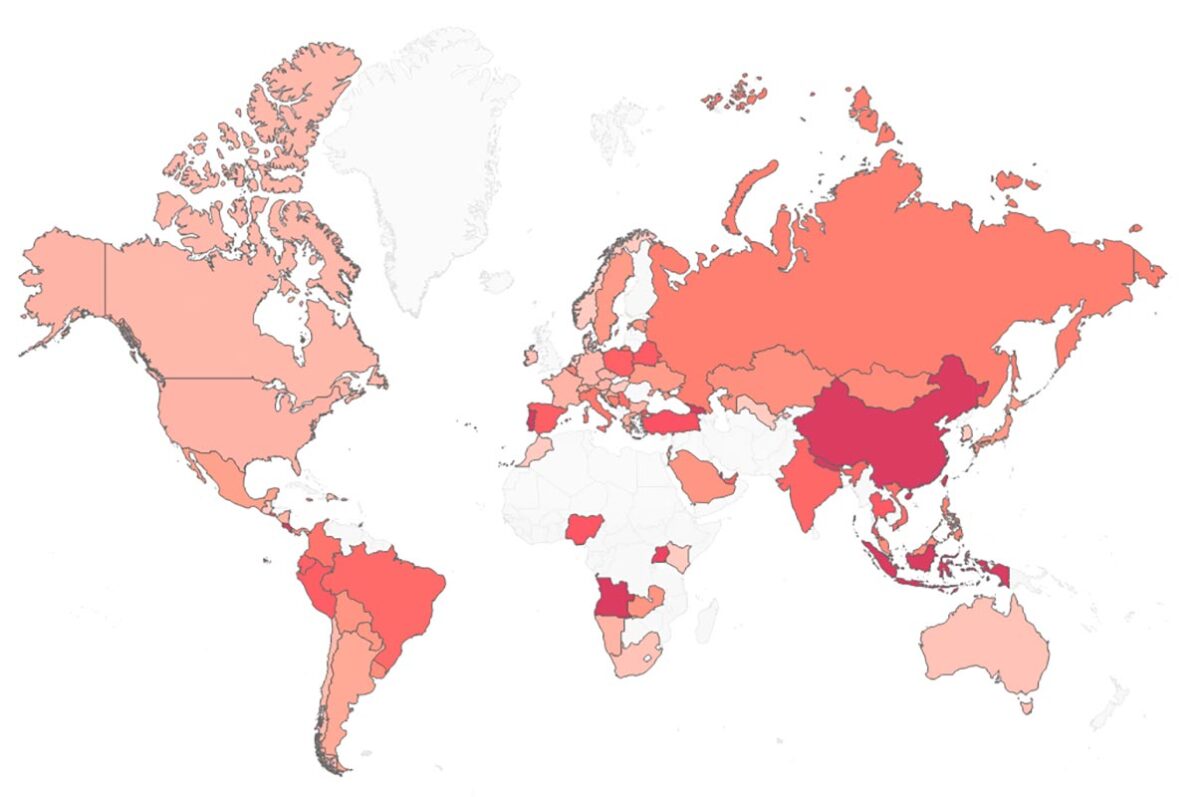
Portugal é dos mais afetados pelo trojan bancário trickbot
Mmpa de calor com a percentagem de organizações que foram afetadas pelo trickbot em cada país, de acordo com os dados da check point research

De acordo com os especialistas da Check Point, o Trojan bancário Trickbot é bastante seletivo na escolha dos seus alvos e os vários truques implementados nos seus módulos, “como anti análise e anti desobstrução, evidenciam o background altamente técnico dos seus autores”.

A empresa alerta para o facto de a infraestrutura do Trickbot poder ser utilizada por várias famílias de malware, para causar maior dano nos dispositivos infetados. Este é, afirmam, “um malware sofisticado e versátil com mais de 20 módulos que podem ser descarregados e executados a pedido”.

Como funciona o Trojan bancário Trickbot

A Check Point Research dá conta dos diversos passos do Trojan bancário Trickbot, afirmando que os atacantes começam por receber a base de dados dos e-mails roubados e enviam documentos maliciosos para endereços à sua escolha. A partir daí, o utilizador faz download e abre o documento, permitindo a macro execução no processo.

A primeira fase do malware é então executada, e o principal payload do Trickbot é descarregado, estabelecendo-se persistentemente na máquina infetada. É então que módulos auxiliares do Trickbot podem ser carregados na máquina infetada a pedido dos agentes maliciosos, sendo que as funcionalidades destes módulos podem variar. Podem disseminar-se via redes corporativas comprometidas, roubando credenciais, detalhes de início de sessão de sites de banking, etc.

“Os números do Trickbot são assustadores. Vimos mais de 140 000 máquinas infetadas de clientes de algumas das maioras e mais reputadas empresas do mundo. Observámos que os atacantes do Trickbot têm a capacidade de abordar o desenvolvimento do malware a partir de um nível muito baixo e prestam atenção a pequenos detalhes,” começa por referir Alexander Chailytko, Cyber Security, Research & Innovation Manager at Check Point Software Technologies. “O Trickbot ataca vítimas de alto perfil para roubar credenciais e dar aos operadores acesso a portais com informação sensível onde podem fazer ainda mais dano. Ao mesmo tempo, sabemos que os atacantes por detrás da infraestrutura são muito experientes também no desenvolvimento de malware a alto nível. A combinação destes 2 fatores é o que permite ao Trickbot manter-se uma ameaça perigosa por mais de 5 anos já. As minhas recomendações para as pessoas são que abram apenas documentos que provenham de fontes confiáveis e utilizem palavras-passe diferentes para cada website,” termina o responsável. 

Siga toda a atualidade tecnológica no TecheNet através do Google News. Todas as novidades em tempo real e sem atrasos!

Outros artigos interessantes:

  • IPTV Pirata: jovem de 21 anos recebe multa astronómica!
  • Há um novo esquema para roubar criptomoedas
  • Malware na Play Store! Milhares de users Android foram vítimas
PartilhaTweetEnvia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Spyware chosen brick espia dissidentes e jornalistas
Segurança

Spyware Chosen Brick espia dissidentes e jornalistas no Windows

16/09/2026
Violação de dados ligada a agente de ia
Segurança

Espanha investiga violação de dados ligada a agente de IA

16/09/2026
Ciberataque à meo
Segurança

Ciberataque à MEO: o que sabemos e o que falta explicar

15/09/2026

Últimas notícias

GrapheneOS acusa Google de esconder código do Android 17 QPR1

Rei Carlos III convoca líderes tecnológicos temendo descontrolo da inteligência artificial

A família Samsung Galaxy A destronou o iPhone 17 em vendas globais

Pixel 9 e modelos mais recentes recebem fantástica novidade no Google Translate

Paper Mario chega ao PC através de um port não oficial

Samsung One UI 9: atualização Android 17 chega aos Galaxy S26

Envio global de smartphones vai sofrer uma queda acentuada este ano

Nova instax Link WIDE 2 chega a Portugal por 174,99 euros

Banir a Huawei do 5G europeu pode custar 40 mil milhões

Sony apresenta PlayStation Pulse e Pulse Edge para PS5

Gemini Notebook já te permite falar por voz em tempo real

Spyware Chosen Brick espia dissidentes e jornalistas no Windows

Apple afirma que câmara do iPhone 18 Pro supera rivais Android

Pixel Drop de setembro chega antes do adeus ao Pixel 6

Nova Canon EOS R8 Mark II ganha IBIS de 7,5 stops

Vivo V80 promete câmara de cinema e uma bateria verdadeiramente gigante

OPPO Find X10 Pro Max terá chip Dimensity 9600 Pro de 2 nm

Espanha investiga violação de dados ligada a agente de IA

Xiaomi revela Watch S5 e Redmi Buds 8s antes do lançamento

Primeiros routers Wi-Fi 8 da ASUS chegam a Portugal em outubro

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.


