TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

Sophos alerta para nova ameaça de quishing

Utilização de códigos QR em ataques de phishing

Alfredo Beleza por Alfredo Beleza
14/12/2024
Em Segurança

A Sophos, empresa de cibersegurança, divulgou uma investigação da equipa Sophos X-Ops sobre um vetor de ataque emergente conhecido como quishing.

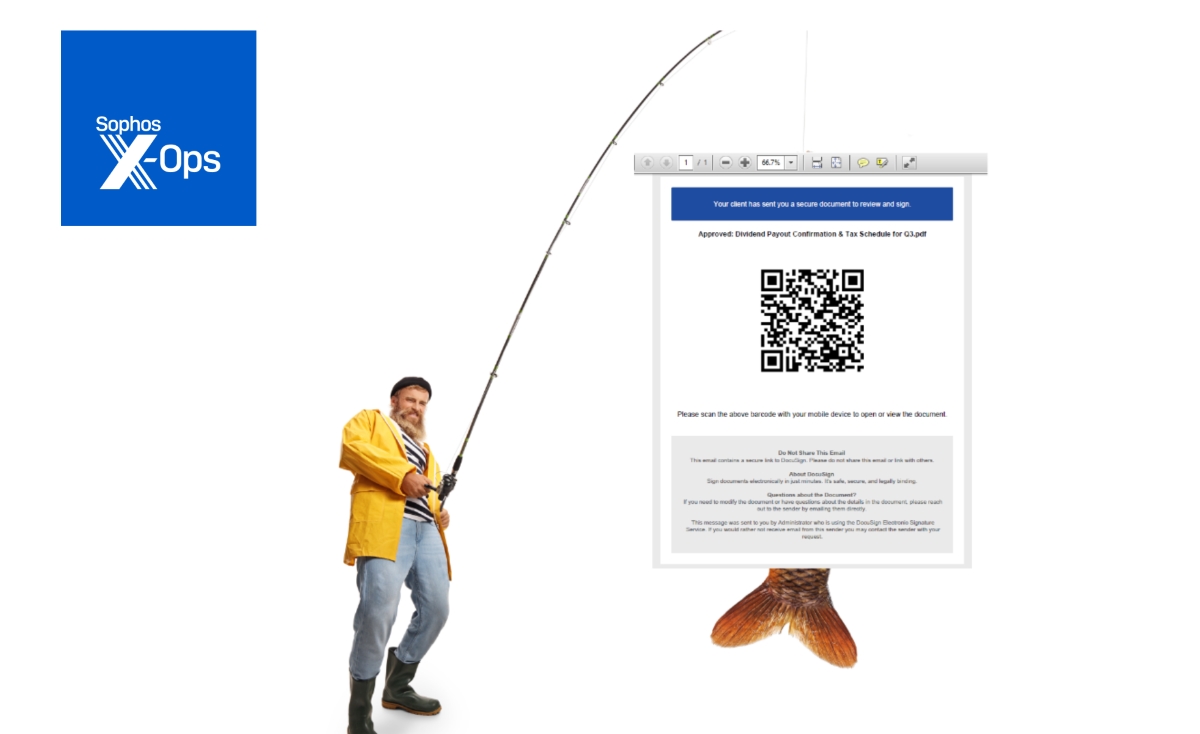
O método de ataque de quishing consiste no uso de códigos QR fraudulentos enviados por e-mail para contornar as defesas contra phishing adotadas pelas organizações.
Sophos alerta para nova ameaça de quishing

Os códigos QR maliciosos são frequentemente incorporados em documentos PDF anexados a e-mails. Estas mensagens apresentam-se como comunicações formais, abordando temas como salários e benefícios. Os utilizadores são levados a digitalizar os códigos QR com os seus dispositivos móveis, que geralmente possuem menos camadas de segurança comparativamente aos computadores. Ao acederem aos links gerados pelos códigos, as vítimas podem inadvertidamente fornecer credenciais de acesso, incluindo palavras-passe e tokens de autenticação multifator (MFA), aos cibercriminosos.

Aumento na sofisticação e volume dos ataques

Segundo Andrew Brandt, investigador principal da Sophos X-Ops, a sofisticação dos ataques quishing tem aumentado. Além da aparência convincente dos documentos PDF, ferramentas de phishing ‘as-a-service’ estão a ser disponibilizadas no mercado clandestino. Estas plataformas incluem funcionalidades como a capacidade de contornar CAPTCHA, gerar proxies de endereços IP e capturar credenciais ou tokens MFA, permitindo a execução de ataques mais organizados e eficazes.

A investigação também identificou um foco crescente em táticas de engenharia social direcionadas. Os cibercriminosos utilizam temas internos de recursos humanos, como pagamentos e benefícios, para manipular os utilizadores a interagirem com os códigos QR fraudulentos.

Recomendações para proteger sistemas empresariais dos ataques de quishing

A Sophos X-Ops partilhou uma lista de recomendações para ajudar as organizações a mitigar os riscos associados ao quishing:

  • Atenção a e-mails internos suspeitos: Mensagens que abordam temas sensíveis como salários ou benefícios devem ser analisadas com cuidado.
  • Utilização de scanners de código QR seguros: Ferramentas como o Sophos Intercept X for Mobile ajudam a identificar links maliciosos.
  • Monitorização de inícios de sessão invulgares: Implementar ferramentas de gestão de identidade para detetar acessos não autorizados.
  • Acesso condicional: Aplicar controlo de acesso com base na localização, dispositivo e nível de risco.
  • Registos detalhados de acessos: Implementar logs sofisticados para identificar atividades suspeitas.
  • Filtragem avançada de e-mails: Utilizar soluções que detetem códigos QR maliciosos em e-mails e anexos.
  • Recuperação de e-mail sob demanda: Ferramenta disponível para utilizadores do Microsoft 365 via Sophos Central Email.
  • Vigilância dos colaboradores: Promover a comunicação imediata de incidentes suspeitos.
  • Revogação de acessos comprometidos: Ter um plano para eliminar sessões de utilizadores comprometidos.

Apesar do aumento das ameaças, a Sophos reforça que é possível proteger os sistemas empresariais através de boas práticas de segurança e de parcerias com fornecedores fiáveis de soluções de cibersegurança.

Leia mais notícias sobre segurança na página Naked Security News

Outros artigos interessantes:
  • Honor 90 atinge novo mínimo histórico com desconto de 313€
  • Rússia testa Internet soberana e deixa regiões sem acesso ao mundo digital
  • ASUS ExpertBook P5 disponível em Portugal

Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Shinyhunter hacker

Polícia neerlandesa detém alegado líder dos ShinyHunters suspeito de planear homicídios

29/09/2026
Nvidia cria nova barreira de segurança para agentes de ia

NVIDIA cria nova barreira de segurança para agentes de IA

29/09/2026
Um infográfico detalhado e visual que explica a cadeia de ataque do malware nightshadec2. No topo, o título diz "a cadeia de ataque complexa do malware nightshadec2" com o subtítulo "uso abusivo de serviços legítimos". O diagrama flui da esquerda para a direita. À esquerda, um "tag-150 operator" mascarado monitora um laptop. O laptop exibe um site wordpress comprometido com um pop-up "vetor inicial: clickfix" que tenta induzir o usuário a executar um comando powershell sob o pretexto de uma "security verification". Setas vermelhas saem do laptop para o meio, onde mostram a infraestrutura abusada: a rede ethereum sepolia (testnet) para "etherhiding: contratos inteligentes (informações de c2)", cloudflare r2 storage e um arquivo de payload do nightshadec2 em python, e um steam community profile com dados ocultos. Essas fontes de dados convergem para o "nightshadec2 (castlerat)", um payload python com persistência no windows. À direita, ícones listam as capacidades do malware ativado: persistência, vigilância (keylogger), execução remota e roubo de dados (cookies, senhas). Na parte inferior, mapas mundiais destacam a "exclusão geográfica (idiomas cei)" em vermelho com um 'x', e os "alvos: países anglófonos" em verde com miras.

NightshadeC2 utiliza Ethereum e Cloudflare para ocultar ataques no Windows

28/09/2026
Prompt injection altera decisões de ia através de documentos

Prompt injection altera decisões de IA através de documentos

28/09/2026

Últimas notícias

Trust Volyx é um rato gaming de 67 g com ligação tri-mode

NVIDIA cria nova barreira de segurança para agentes de IA

5 gadgets Anker úteis que talvez ainda não conheça

Google contesta o DMA por regras sobre Android e pesquisa

Anthropic alerta investidores para riscos catastróficos da IA

Como libertar espaço no Android sem perder ficheiros importantes

Escovas elétricas Xiaomi têm até 180 dias de bateria

Fuga revela cinco novos modos StandBy do iPhone Duo

Meta Muse sincronizou iMessages após utilizador recusar acesso

Leak aponta para “o”, o próximo assistente sempre ativo da OpenAI

Android 18 estreia com pistas sobre novos efeitos visuais

NightshadeC2 utiliza Ethereum e Cloudflare para ocultar ataques no Windows

Prompt injection altera decisões de IA através de documentos

Xiaomi integra Apple Watch no HyperOS 4

Lenovo Googlebook 15 chega a Portugal com OLED e Gemini

HONOR Magic V6 chega a Portugal por 2.299 euros

Iberdrola adota IA da Harvey nos serviços jurídicos e fiscais

5 gadgets Xiaomi para casa que fazem a diferença

Google alerta para aumento do LLM-jacking em 2026

OpenAI volta a suspender o treino de modelos avançados de IA

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.