A Google identificou um aumento do LLM-jacking em 2026, com cibercriminosos a roubarem contas de inteligência artificial e recursos de computação para acederem a modelos avançados sem suportarem os respetivos custos.
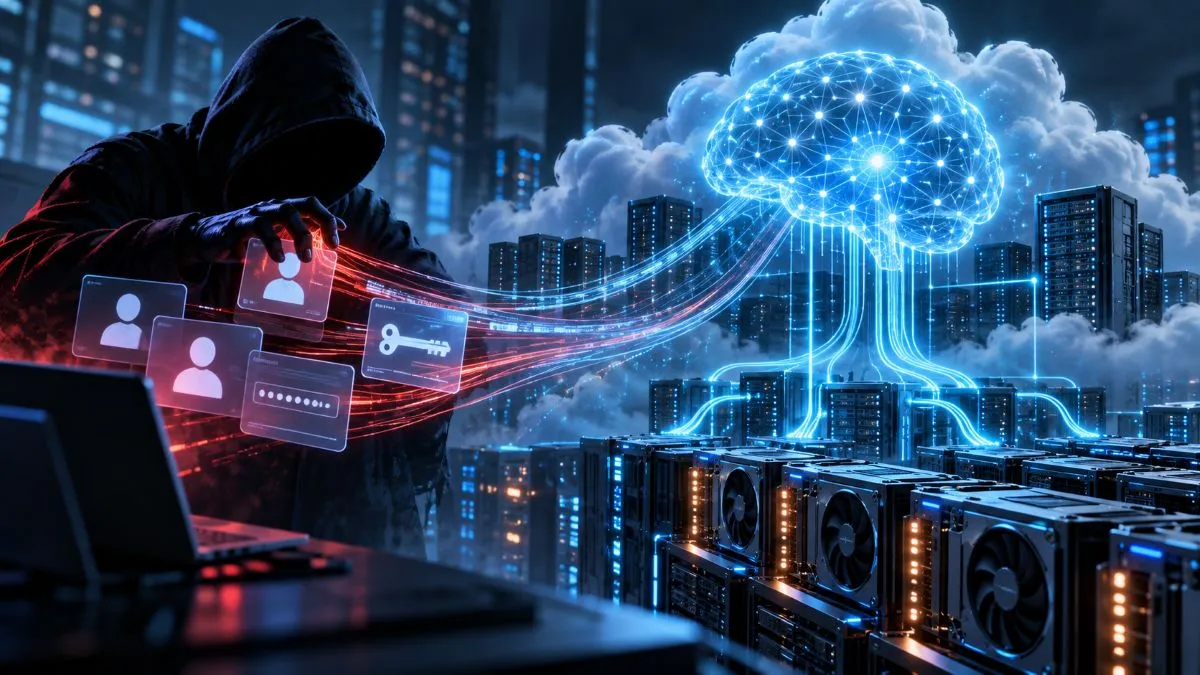
O fenómeno abrange dois tipos principais de atividade. Num deles, credenciais de serviços de IA são roubadas e revendidas em mercados clandestinos. Noutro, os atacantes comprometem infraestruturas cloud e utilizam a capacidade computacional das vítimas para executar os seus próprios modelos.
O Google Threat Intelligence Group afirma ter registado este ano um aumento da atividade em mercados clandestinos relacionados com contas de IA. A procura concentra-se sobretudo em credenciais que permitem utilizar modelos e ferramentas avançadas sem pagar os preços cobrados pelos respetivos fornecedores.
Segundo um artigo do Financial Times, baseada em informação do Google Threat Intelligence Group, acessos não autorizados a modelos da Anthropic, Google e OpenAI chegaram a ser anunciados com descontos até 97% face aos preços legítimos.
Alguns vendedores passaram ainda a oferecer uma espécie de garantia informal. Quando uma conta comprometida é bloqueada, prometem fornecer novas credenciais sem custos adicionais, numa tentativa de tornar este mercado clandestino mais resistente às medidas de segurança adotadas pelas empresas de IA.
John Hultquist, analista-chefe do Google Threat Intelligence Group, descreveu ao Financial Times uma economia clandestina em crescimento em torno do acesso à inteligência artificial. A diferença de custos pode favorecer os atacantes, que conseguem utilizar capacidade computacional dispendiosa sem suportarem o preço normal do serviço.
LLM-jacking transfere os custos para as vítimas
O roubo de contas representa apenas uma parte do problema. A Google também observou atacantes que comprometem ambientes cloud empresariais para executar modelos de inteligência artificial através da infraestrutura das vítimas.
A lógica aproxima-se do cryptojacking, técnica na qual computadores comprometidos são utilizados para mineração de criptomoedas sem conhecimento dos seus proprietários. No LLM-jacking, o recurso procurado passa a ser a capacidade computacional necessária para executar cargas de trabalho de inteligência artificial.
Esta mudança tem uma consequência económica direta. GPUs, servidores e outros recursos associados à IA podem gerar custos elevados quando utilizados de forma intensiva. Ao comprometerem uma infraestrutura externa, os atacantes transferem essa despesa para a organização afetada.
O risco pode aumentar à medida que mais empresas alojam modelos próprios ou aplicações de IA nas suas infraestruturas. Servidores com aceleradores gráficos, chaves de API, credenciais e contas associadas a estes sistemas passam a representar ativos com valor direto no mercado clandestino.
Google observa ataques mais rápidos e automatizados
O aumento do LLM-jacking surge num contexto em que a Google também identifica uma maior automatização das operações cibernéticas assistidas por inteligência artificial.
No segundo trimestre de 2026, o GTIG observou atacantes que comprometeram um recurso cloud e prepararam uma campanha automatizada de recolha de credenciais em menos de seis horas. Segundo a Google, alguns grupos estão a passar de simples consultas a modelos para fluxos de trabalho com agentes capazes de executar várias tarefas de forma sucessiva.
Esta evolução reduz o tempo entre a intrusão inicial e a utilização efetiva da infraestrutura comprometida. Para as equipas de segurança, isso significa uma janela de resposta mais curta antes de os atacantes começarem a explorar os recursos disponíveis.
As primeiras fases da adoção empresarial de IA podem criar uma dificuldade adicional. Um aumento inesperado do consumo computacional pode ser confundido com utilização legítima de novos sistemas internos, sobretudo quando uma organização ainda não estabeleceu padrões normais de consumo.
Anthropic também documenta utilização maliciosa da IA
A tendência observada pela Google coincide com dados publicados por outros fornecedores de modelos.
No seu relatório de inteligência de ameaças de setembro, a Anthropic descreve operações que tentou interromper entre dezembro de 2025 e agosto de 2026 e nas quais diferentes intervenientes procuraram utilizar o Claude para atividades maliciosas.
Os casos abrangem operações cibernéticas, vigilância, campanhas de influência, fraude, investigação biológica, desenvolvimento de armamento convencional e tentativas de destilação de modelos. A empresa identificou entre os responsáveis suspeitos grupos patrocinados por Estados, criminosos com motivações financeiras, fornecedores comerciais de spyware e outros intervenientes.
O relatório não representa todo o panorama do cibercrime. A Anthropic documenta apenas atividade que conseguiu observar nos seus próprios serviços e selecionou os casos que considera mais relevantes ou invulgares.
O TecheNet analisou esta evolução no artigo Anthropic alerta para maior autonomia da IA em ciberataques, que descreve operações nas quais agentes já executam tarefas de reconhecimento, exploração e recolha de dados durante períodos prolongados com menor supervisão humana.
O LLM-jacking acrescenta outra dimensão ao problema. Os atacantes não utilizam apenas inteligência artificial para apoiar operações. Procuram também apropriar-se das contas, credenciais e infraestrutura computacional que lhes permitem aceder aos modelos sem suportarem os respetivos custos.
A Google não divulgou um número total de contas comprometidas nem estimou o valor financeiro do mercado de LLM-jacking em 2026. Os dados apresentados pelo GTIG indicam, contudo, maior atividade em torno do acesso clandestino a serviços e recursos de inteligência artificial.
Outros artigos interessantes: