
O MATCHBOIL, um malware utilizado pelo grupo de ciberespionagem UAC-0099, sofreu alterações significativas entre 2024 e 2026 para dificultar a sua deteção e aumentar a capacidade de instalar outros programas maliciosos. Uma investigação da ESET documenta a evolução desta ferramenta, identificada em organizações ucranianas dos setores dos transportes, indústria e energia.
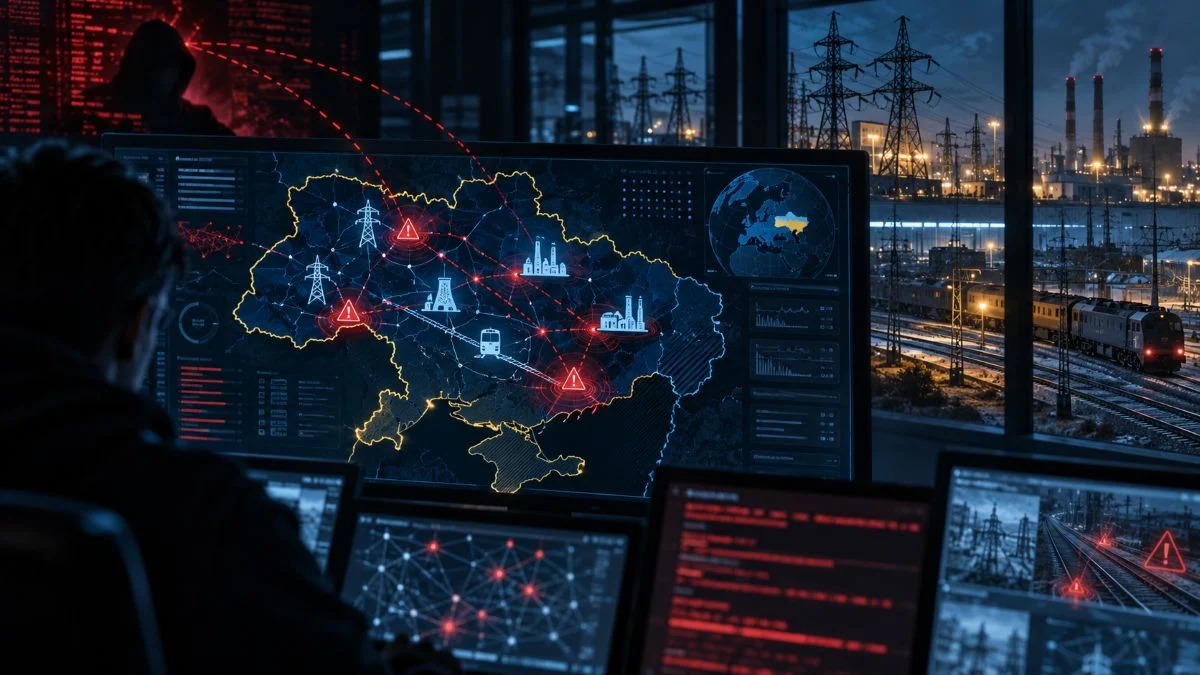
A análise revela que o MATCHBOIL passou de um programa relativamente simples, concebido para descarregar uma carga maliciosa, para uma ferramenta capaz de manter comunicações periódicas com os servidores dos atacantes. Esta evolução permite atualizar o software malicioso instalado nos equipamentos comprometidos e reforça o papel do MATCHBOIL nas operações do UAC-0099, um grupo que a ESET considera alinhado com interesses russos, com um nível de confiança médio.
MATCHBOIL evoluiu durante dois anos para dificultar a deteção
A investigação publicada pela ESET Research a 8 de outubro analisou diferentes versões do MATCHBOIL, desde amostras compiladas em abril de 2024 até outras identificadas em abril de 2026. Embora o malware só tenha sido documentado publicamente pelo CERT-UA, a equipa de resposta a incidentes informáticos da Ucrânia, em agosto de 2025, os investigadores encontraram indícios de que o seu desenvolvimento começou mais de um ano antes.
O MATCHBOIL é um programa desenvolvido em C# cuja principal função consiste em descarregar e instalar outras ferramentas maliciosas. Uma das cargas identificadas pela ESET é o MATCHWOK, uma ferramenta de acesso remoto associada ao mesmo grupo.
As primeiras versões do MATCHBOIL executavam uma sequência de operações e terminavam a sua atividade. No final de 2025, os atacantes introduziram um mecanismo que permite ao programa contactar os servidores de comando e controlo a cada dois minutos.
Esta alteração tem consequências para a persistência da ameaça. Em vez de depender exclusivamente da execução inicial, o malware pode voltar a comunicar com a infraestrutura dos atacantes e obter novas cargas maliciosas.
Os investigadores identificaram também mudanças nas técnicas utilizadas para ocultar o código. As versões mais antigas recorriam a caracteres Unicode e à encriptação de cadeias de texto. As mais recentes passaram a utilizar o .NET Reactor, uma ferramenta de ofuscação que dificulta a análise do funcionamento do programa.
Outra alteração foi a introdução de mecanismos capazes de verificar se o malware está a ser executado num ambiente isolado, como os utilizados por investigadores de segurança. Estes mecanismos podem impedir a execução de determinadas funções maliciosas durante uma análise automatizada.
Ataques começam com mensagens de correio eletrónico
O UAC-0099 distribui o MATCHBOIL através de campanhas de spear phishing, uma técnica que utiliza mensagens de correio eletrónico dirigidas a destinatários específicos.
As mensagens contêm ligações maliciosas que, quando abertas, permitem descarregar um ficheiro comprimido. No seu interior encontra-se um script VBScript responsável por descarregar e executar o MATCHBOIL no equipamento da vítima.
Depois de instalado, o programa estabelece comunicação com os servidores dos atacantes para obter outras ferramentas maliciosas. A ESET identificou ainda mecanismos que permitem manter o software ativo após o reinício do computador, através de tarefas agendadas ou alterações ao registo do Windows.
Uma das particularidades das versões mais recentes é a utilização de interfaces gráficas que procuram disfarçar o verdadeiro objetivo do programa. No final de 2025, algumas amostras apresentavam uma aplicação semelhante a um planeador diário quando eram executadas manualmente. Em 2026, os investigadores encontraram uma variante com uma interface que simulava uma ferramenta de pesquisa em ficheiros de texto.
Estas interfaces não representam a função principal do malware. Servem para ocultar a atividade maliciosa caso o utilizador tente abrir diretamente o ficheiro.
Para alojar os servidores de comando e controlo, o UAC-0099 recorre a servidores privados virtuais e a serviços como a Cloudflare, que podem dificultar a identificação da localização da infraestrutura utilizada nos ataques.
Energia, transportes e indústria entre os alvos identificados
A telemetria da ESET identificou amostras do MATCHBOIL em diferentes organizações ucranianas ao longo do período analisado.
Entre julho e agosto de 2025, o malware foi detetado em várias empresas do setor dos transportes. Em dezembro do mesmo ano, os investigadores identificaram amostras numa empresa industrial. A ocorrência mais recente descrita na investigação diz respeito a uma organização do setor energético, em junho de 2026.
Todas as vítimas identificadas através da telemetria da ESET estavam localizadas na Ucrânia.
A presença do MATCHBOIL nestas organizações demonstra o interesse dos atacantes por setores relevantes para o funcionamento da economia ucraniana. No entanto, a investigação não estabelece que estas ocorrências tenham provocado interrupções de serviços ou danos nas infraestruturas afetadas.
Também não apresenta dados que permitam confirmar um aumento recente do número de ataques. O principal resultado da análise é a identificação das alterações técnicas introduzidas no malware ao longo de aproximadamente dois anos.
Possível ligação ao Sandworm aumenta a relevância da ameaça
O UAC-0099 está ativo desde, pelo menos, 2022 e tem como principais alvos organizações governamentais, instituições financeiras e meios de comunicação social na Ucrânia.
A ESET considera, com um nível de confiança médio, que o grupo atua em linha com interesses russos. Esta avaliação baseia-se sobretudo na escolha dos alvos e no contexto das operações observadas, não constituindo uma confirmação definitiva da identidade dos responsáveis.
A investigação aponta ainda para a possibilidade de o UAC-0099 funcionar como fornecedor de acesso inicial ao Sandworm, outro grupo associado a interesses russos e conhecido por operações destrutivas contra organizações ucranianas.
Um fornecedor de acesso inicial compromete sistemas ou redes e pode disponibilizar esse acesso a outros grupos, que posteriormente executam operações de espionagem, sabotagem ou instalação de malware adicional.
Esta eventual relação é relevante porque o Sandworm possui um historial de ataques contra infraestruturas críticas. O TecheNet já tinha noticiado operações do Sandworm contra o setor energético ucraniano, com recurso a ferramentas concebidas para eliminar dados dos sistemas afetados.
A possibilidade de existir uma relação operacional entre o UAC-0099 e o Sandworm não significa, contudo, que os ataques com MATCHBOIL identificados pela ESET tenham sido realizados em conjunto pelos dois grupos.
A investigação também não demonstra que o MATCHBOIL tenha sido utilizado diretamente em operações destrutivas.
O trabalho da ESET permite compreender melhor a evolução de uma ferramenta de ciberespionagem utilizada contra organizações ucranianas. As alterações identificadas mostram que o UAC-0099 continuou a investir no MATCHBOIL, sobretudo em mecanismos de persistência, comunicação remota e ocultação do código, para dificultar a análise e a deteção da ameaça.
Outros artigos interessantes: