
O spyware Chosen Brick foi identificado como uma ferramenta de ciberespionagem desenvolvida por agentes sob a alçada do Estado iraniano, com o propósito de vigiar dissidentes políticos, ativistas dos direitos humanos e jornalistas. O alerta parte de uma investigação conjunta entre o Centro Nacional de Cibersegurança do Reino Unido (NCSC), o FBI norte-americano e os serviços de informação dos Países Baixos (AIVD).
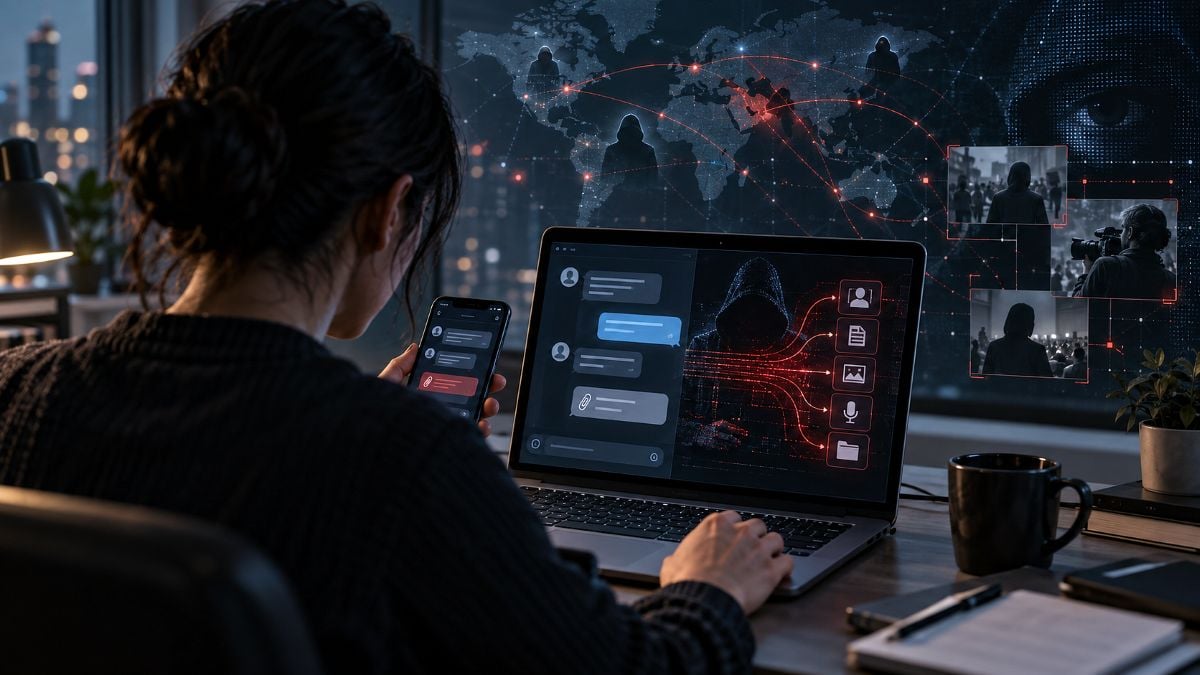
Ao contrário da tendência recente em operações de espionagem estatal, frequentemente focadas em telemóveis, esta campanha visa computadores com o sistema operativo Windows, conforme detalha o comunicado oficial do NCSC. As vítimas prioritárias pertencem à diáspora iraniana que reside no estrangeiro, alvo de tentativas reiteradas de intimidação e controlo fora das fronteiras do Irão.
Como opera o spyware Chosen Brick no Windows
A cadeia de infeção dispensa a exploração de vulnerabilidades desconhecidas (zero-day) e assenta num processo metódico de engenharia social. Os atacantes estudam a fundo a rotina e as ligações da vítima antes do primeiro contacto através de serviços como o WhatsApp ou o Telegram.
Sob identidades falsas de técnicos de suporte informático ou conhecidos do visado, os operadores dedicam tempo à criação de confiança. Quando os sistemas de proteção corporativa bloqueiam a abordagem nos computadores profissionais, a comunicação é desviada de forma deliberada para os canais e equipamentos pessoais do utilizador.
Após consolidar a relação, o invasor persuade a vítima a descarregar e a abrir ficheiros que aparentam ser ferramentas legítimas. A investigação identificou as principais iscas digitais:
- Falsos instaladores de ferramentas de inteligência artificial de criação de vídeo, designadamente RunwayML e Pictory;
- Cópias adulteradas de programas populares, entre os quais o gestor de credenciais KeePass, o antivírus Norton, o cliente de computador do Telegram e o Adobe Flash Player;
- Documentos forjados com dados clínicos sensíveis, como relatórios médicos e ressonâncias magnéticas.
Infraestrutura do Telegram como canal de comando
Assim que o utilizador executa o instalador fraudulento, o código malicioso fixa-se no sistema operativo através de tarefas agendadas e de alterações no registo do Windows. O programa desativa ainda o Windows Defender para evitar alertas imediatos de segurança.
A comunicação de comando e controlo (C2) utiliza a infraestrutura de servidores do Telegram. Esta escolha técnica permite camuflar o tráfego da ameaça nas comunicações habituais por HTTPS, o que dificulta a deteção por ferramentas comuns de monitorização de rede.
Uma vez instalado, o malware reúne capacidades alargadas de intrusão:
- Registo de batimentos de teclas (keylogger) para roubo de palavras-passe;
- Gravação de som ambiente através do microfone do dispositivo;
- Capturas periódicas do ecrã;
- Exfiltração de ficheiros locais, histórico de navegação e bases de dados de conversas;
- Descarga de módulos adicionais e capacidade de eliminação remota de ficheiros para apagar indícios forenses.
O NCSC alerta que a operação não termina na recolha silenciosa de ficheiros. Documentos e imagens obtidos nos computadores de alvos foram divulgados posteriormente em sítios web de exposição não autorizada (doxxing) alinhados com o governo de Teerão, com o objetivo de desacreditar e intimidar vozes críticas.
Origem técnica e medidas de proteção
As análises forenses do FBI associam o código à família de ameaças Heavygram, identificada pela primeira vez em 2023. A evolução para a variante detetada agora decorre desde 2025, com as operações atribuídas a grupos sob a tutela do Ministério das Informações e Segurança do Irão (MOIS).
Paul Chichester, Diretor de Operações do NCSC, sublinha que o caso expõe a forma como governos autoritários recorrem à tecnologia para vigiar cidadãos além-fronteiras e reprimir a dissidência política.
As autoridades de cibersegurança recomendam que figuras públicas, jornalistas e ativistas mantenham atenção máxima perante mensagens inesperadas ou pedidos de transferência de ficheiros em serviços de conversação, mesmo quando a mensagem aparenta ter origem num contacto conhecido.
Em situações em que exista suspeita de infeção, a recomendação técnica exige a reposição das definições de fábrica ou a reinstalação de raiz do sistema operativo. Dada a profundidade das alterações que o malware opera no Windows, este é o único método seguro para eliminar qualquer componente residual.
Outros artigos interessantes: