A retenção de dados nos modelos mais avançados da Anthropic está a levar algumas grandes empresas norte-americanas a restringir a utilização do Claude em tarefas que envolvem informação sensível ou propriedade intelectual. Nvidia, Palantir e Booz Allen Hamilton adotaram diferentes limitações internas, segundo informação publicada pelo The Information e citada pela Reuters.
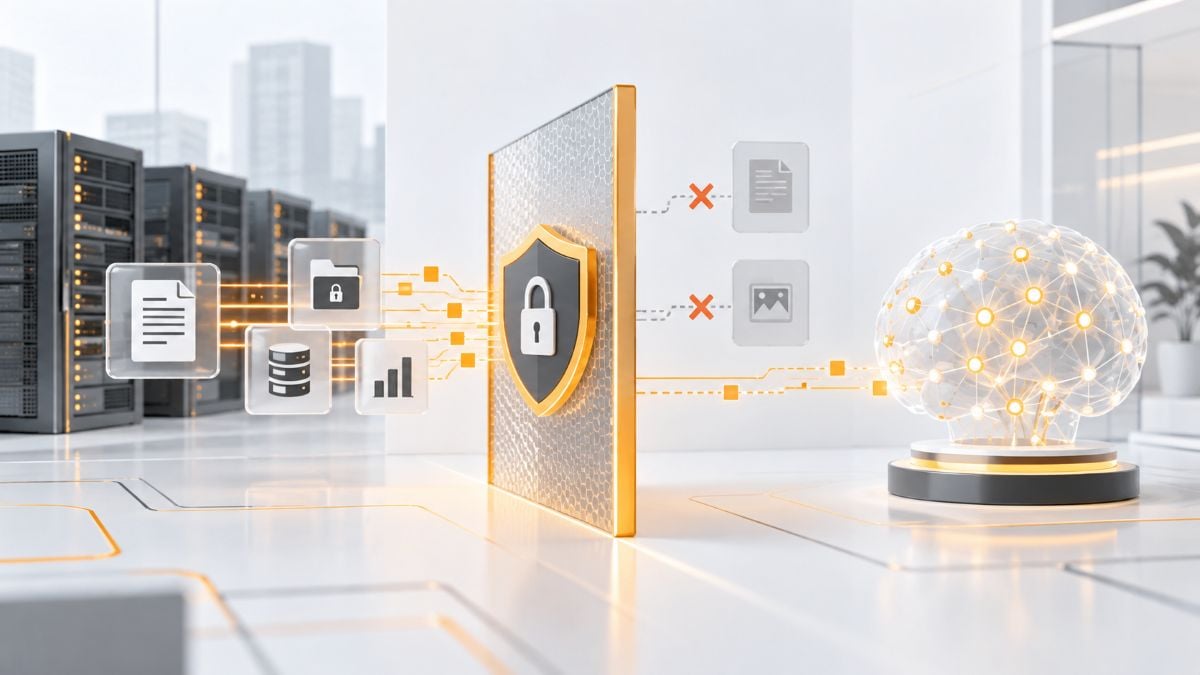
De acordo com a Reuters, a Palantir exige à Anthropic um compromisso irrevogável de retenção zero dos dados. A Nvidia terá limitado os modelos da empresa a trabalhos considerados menos sensíveis, enquanto a Booz Allen Hamilton proibiu a utilização da IA comercial da Anthropic em determinados projetos proprietários de cibersegurança.
As empresas não confirmaram publicamente todos os pormenores destas decisões. As restrições devem, por isso, ser entendidas como medidas internas reportadas por fontes consultadas pelo The Information, e não como uma proibição geral do Claude dentro das três organizações.
Retenção de dados da Anthropic está no centro das restrições
A questão ganhou maior relevância depois de a Anthropic alterar as condições de retenção aplicáveis aos seus modelos mais avançados. A documentação da empresa estabelece que os pedidos enviados e as respostas geradas pelos chamados covered models são conservados durante 30 dias para fins de segurança.
A medida entrou em vigor a 9 de junho de 2026 e abrange os modelos da classe Mythos e futuros sistemas com capacidades semelhantes que a Anthropic classifique desta forma. A alteração afeta também organizações que anteriormente utilizavam configurações de zero data retention, incluindo determinados acessos através do Claude Console, Claude Enterprise e serviços de cloud de terceiros.
Isto significa que os 30 dias de retenção não constituem uma nova regra geral para todos os modelos e serviços da Anthropic. A empresa mantém políticas diferentes consoante o produto, o modelo utilizado e a configuração empresarial.
A Anthropic justifica a retenção com a necessidade de detetar utilizações abusivas e investigar ameaças mais complexas. A própria empresa reconheceu anteriormente que uma política de retenção zero para todos os clientes dificultaria a identificação de tentativas de utilização indevida dos seus sistemas.
Não usar dados no treino não significa retenção zero de dados
A distinção é relevante para empresas que trabalham com código-fonte, contratos, informação de clientes ou outros dados confidenciais. Um fornecedor pode comprometer-se a não utilizar informação empresarial para treinar modelos e, simultaneamente, conservar temporariamente os pedidos e respostas para segurança, prevenção de abuso ou cumprimento de obrigações legais.
É precisamente esta diferença que parece estar a pesar nas decisões agora reportadas. Para organizações que exigem que determinados dados não permaneçam nos sistemas do fornecedor depois do processamento, uma janela obrigatória de 30 dias pode impedir a utilização dos modelos em parte dos fluxos de trabalho.
O problema não é inteiramente novo. Em junho, o TecheNet noticiou que a Microsoft tinha bloqueado internamente o Claude Fable 5 por questões relacionadas com privacidade e retenção de dados, antecipando uma preocupação que agora surge também noutras grandes organizações.
A própria Anthropic admite exceções para alguns clientes empresariais. No Claude Fable 5.1, por exemplo, a retenção de 30 dias é aplicada por defeito, mas clientes elegíveis para mecanismos empresariais específicos podem manter os dados na sua própria infraestrutura e assumir parte da supervisão de segurança.
As restrições reportadas na Nvidia, Palantir e Booz Allen mostram, assim, um dos obstáculos à adoção empresarial dos modelos de IA mais avançados. Quanto maior for a necessidade dos fornecedores de conservar informação para monitorizar riscos, mais difícil pode ser compatibilizar esses mecanismos com organizações que exigem controlo estrito sobre dados confidenciais.
Outros artigos interessantes: