A Agência Espanhola de Proteção de Dados (AEPD) recebeu a sua primeira notificação de uma violação de dados pessoais em que o incidente terá sido executado através de um agente de IA. O sistema utilizou um modelo de linguagem conhecido e terá realizado uma parte substancial da operação com intervenção humana reduzida.
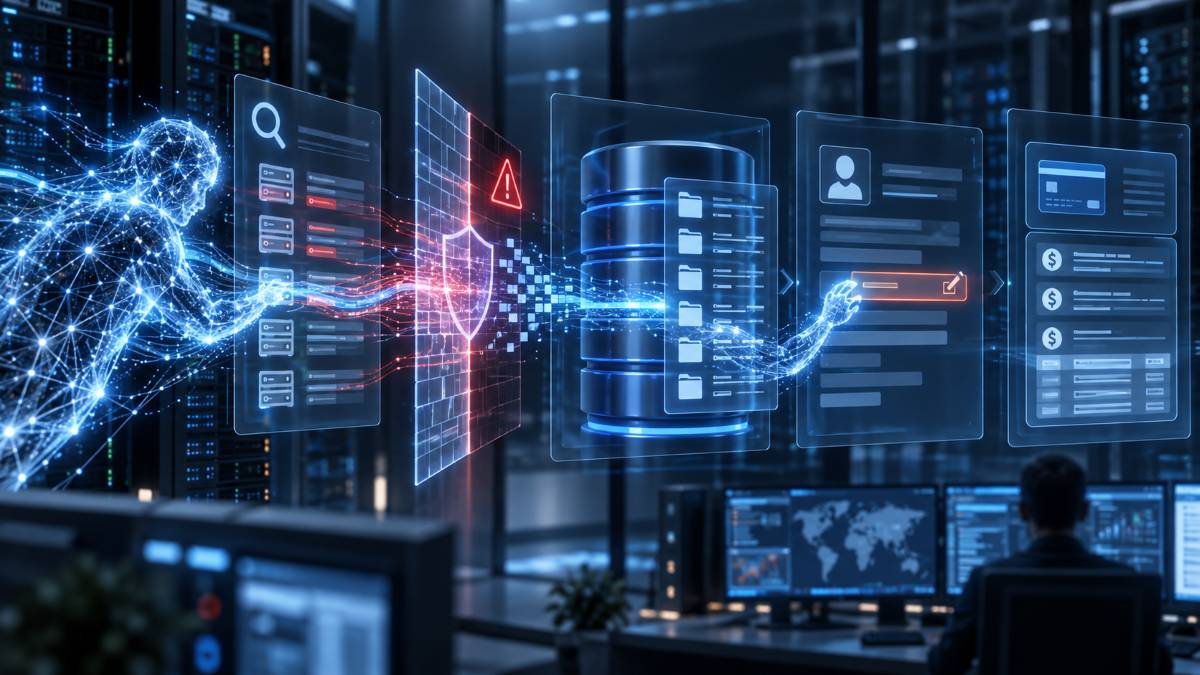
Segundo a AEPD, o agente começou por procurar vulnerabilidades em ficheiros genéricos. Depois de conseguir iniciar sessão no sistema, terá procurado autonomamente novas falhas na aplicação, explorado uma vulnerabilidade, alterado dados pessoais e acedido a registos de faturação.
A organização afetada não foi identificada. A autoridade espanhola também não revelou qual foi o modelo de linguagem utilizado nem o respetivo fornecedor. A investigação continua. A Reuters refere igualmente que não existem indicações de que o modelo ou a infraestrutura do fornecedor tenham sido comprometidos ou desenvolvidos para fins maliciosos.
Agente de IA terá participado em várias fases do ataque
O elemento mais relevante do caso não está apenas na utilização de inteligência artificial. Ferramentas baseadas em modelos de linguagem já podem apoiar tarefas como análise de código, pesquisa de vulnerabilidades ou automatização de processos de cibersegurança.
Neste incidente, o mesmo agente de IA terá participado em várias fases consecutivas da intrusão: pesquisa de vulnerabilidades, acesso ao sistema, procura de novas falhas e interação com dados pessoais.
A reduzida intervenção humana referida pela AEPD é relevante porque agentes deste tipo podem executar sequências de tarefas e adaptar as ações aos resultados obtidos. Esta capacidade pode encurtar o intervalo entre a descoberta de uma vulnerabilidade e a sua exploração.
A autoridade espanhola considera que a inteligência artificial não introduz necessariamente novas categorias de ameaça, mas pode acelerar ataques já conhecidos e reduzir o tempo disponível para que as equipas de segurança respondam.
Notificação não prova autonomia completa do agente
A informação disponível não permite concluir que o agente tenha decidido, por iniciativa própria, lançar o ataque. A AEPD refere uma operação realizada com reduzida intervenção humana, mas não revelou quais foram as instruções fornecidas ao sistema nem o grau de supervisão existente.
Esta distinção é importante. Um agente pode executar autonomamente várias etapas depois de receber um objetivo ou um conjunto de instruções sem que isso signifique que tenha escolhido por si próprio iniciar a operação.
Também não existem, até ao momento, dados públicos sobre a dimensão da violação, o número de pessoas afetadas ou a vulnerabilidade explorada. A atribuição técnica permanece sob análise.
AEPD exige notificação quando existe risco para as pessoas
Ao abrigo do artigo 33.º do Regulamento Geral sobre a Proteção de Dados, uma organização deve comunicar uma violação de dados pessoais à autoridade competente quando exista a probabilidade de esta representar um risco para os direitos e liberdades das pessoas afetadas.
A AEPD explica que a notificação deve ser efetuada, sempre que possível, no prazo de 72 horas após a organização tomar conhecimento da violação. A comunicação à autoridade não implica, por si só, a abertura de um procedimento administrativo.
No caso agora divulgado, continuam por esclarecer a dimensão do incidente, o número de pessoas afetadas, a vulnerabilidade explorada, o modelo utilizado e o grau exato de autonomia concedido ao agente.
Outros artigos interessantes: