
A União Europeia deve alargar o seu conceito de segurança para responder aos riscos associados ao crescente poder das grandes tecnológicas. A posição foi defendida por Teresa Ribera, vice-presidente executiva da Comissão Europeia, que considera insuficiente avaliar estas empresas apenas através das regras de concorrência.
Em declarações aos jornalistas, na segunda-feira, 9 de novembro, em Lisboa, Ribera argumentou que a segurança europeia também depende da forma como as grandes empresas tecnológicas são governadas. A responsável defendeu modelos de governação democráticos e transparentes, numa altura em que a tecnologia desempenha um papel cada vez mais importante no funcionamento das infraestruturas e dos serviços essenciais.
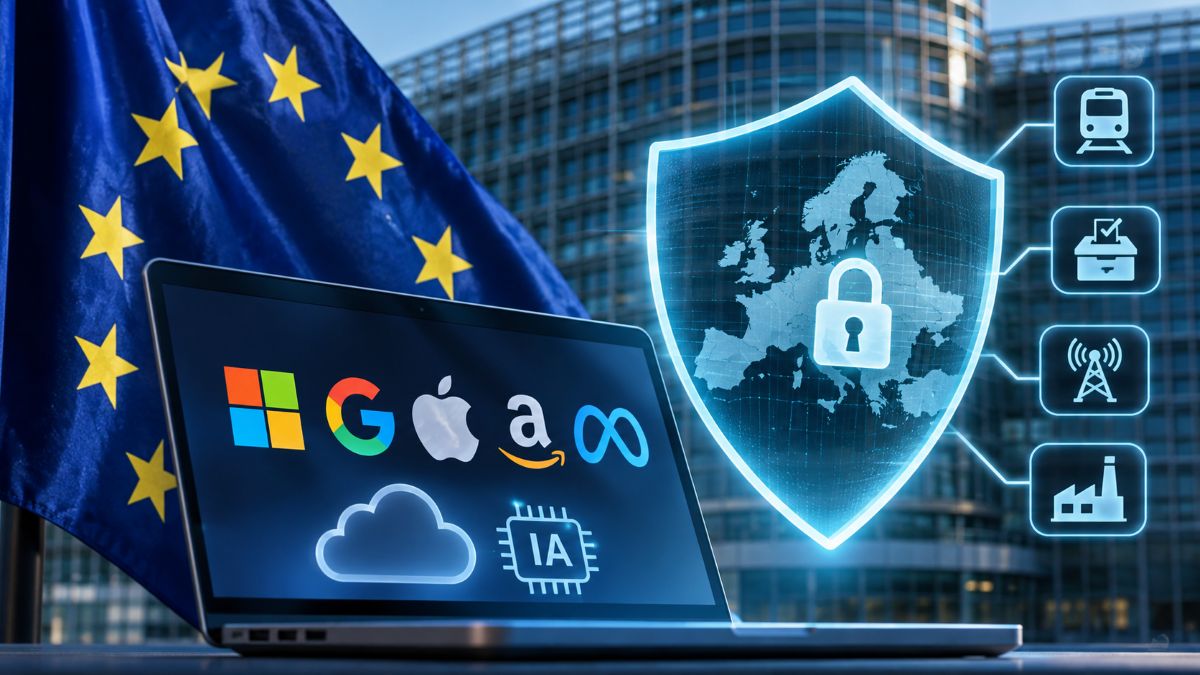
Segundo a Reuters, Ribera considera que a proteção das infraestruturas críticas já não pode limitar-se a testar e supervisionar os equipamentos que lhes estão ligados. É necessário avaliar também os riscos associados às empresas que desenvolvem, fornecem e controlam tecnologias essenciais.
Segurança europeia vai além da proteção das infraestruturas
A intervenção de Teresa Ribera introduz uma dimensão adicional no debate europeu sobre o poder das grandes tecnológicas. Até agora, grande parte da supervisão destas empresas tem-se concentrado na concorrência, na proteção dos dados pessoais e nas obrigações impostas às plataformas digitais.
A vice-presidente executiva da Comissão Europeia defende uma perspetiva mais abrangente, na qual a concentração de poder tecnológico também deve ser considerada uma questão de segurança.
Esta preocupação ganha relevância perante a dependência europeia de fornecedores externos em áreas como os serviços de computação na nuvem, a inteligência artificial, os sistemas operativos e as plataformas de comunicação.
A concentração destes serviços num número reduzido de empresas pode criar vulnerabilidades que ultrapassam a esfera comercial. Uma interrupção prolongada, uma falha de segurança ou uma decisão que altere o acesso a determinada tecnologia pode ter consequências para organizações públicas e privadas que dependem desses sistemas.
Ribera referiu exemplos de ciberataques recentes que afetaram sistemas de refrigeração, perturbaram serviços de transporte e interferiram em processos eleitorais, incluindo na Moldávia.
Os exemplos ilustram a diversidade dos riscos digitais, embora não demonstrem, por si só, uma relação direta entre a concentração do mercado tecnológico e os incidentes mencionados.
União Europeia procura reforçar o controlo sobre a tecnologia
As declarações surgem num contexto em que Bruxelas já dispõe de instrumentos para supervisionar o comportamento das maiores plataformas digitais.
O Regulamento dos Mercados Digitais (DMA) estabelece obrigações para empresas consideradas controladoras de acesso, com o objetivo de limitar práticas que prejudiquem a concorrência. Por sua vez, o Regulamento dos Serviços Digitais (DSA) introduz responsabilidades relacionadas com os riscos sistémicos das plataformas, a transparência e a proteção dos utilizadores.
A abordagem defendida por Ribera aponta para uma preocupação adicional. O poder das grandes tecnológicas pode representar não apenas um problema de funcionamento dos mercados, mas também um fator de vulnerabilidade para a segurança e a autonomia europeias.
Esta distinção é relevante porque as regras de concorrência procuram sobretudo evitar abusos de posição dominante e práticas anticoncorrenciais. A segurança exige uma avaliação diferente, centrada na continuidade dos serviços, na resistência a ataques e nas consequências de uma dependência tecnológica excessiva.
A discussão também se relaciona com os esforços europeus para reduzir a dependência de fornecedores estrangeiros. Em outubro, os Estados participantes na Declaração de Dublin sobre inteligência artificial identificaram a soberania tecnológica, a segurança dos modelos e o reforço da capacidade computacional como prioridades de cooperação.
Teresa Ribera não anunciou novas medidas legislativas
Apesar do alcance político das declarações, Teresa Ribera não apresentou uma proposta legislativa concreta nem especificou novas obrigações para as grandes tecnológicas.
A responsável também não esclareceu se a Comissão Europeia pretende desenvolver instrumentos específicos de segurança ou recorrer aos mecanismos regulamentares já existentes.
A intervenção representa, por isso, uma orientação política e não uma alteração formal das regras europeias.
O ponto central é a possibilidade de a União Europeia passar a avaliar a influência das grandes empresas tecnológicas também pelas suas consequências para a segurança, a democracia e a autonomia das instituições europeias. Para já, não existe um calendário anunciado para transformar esta perspetiva em medidas concretas.
Outros artigos interessantes: