
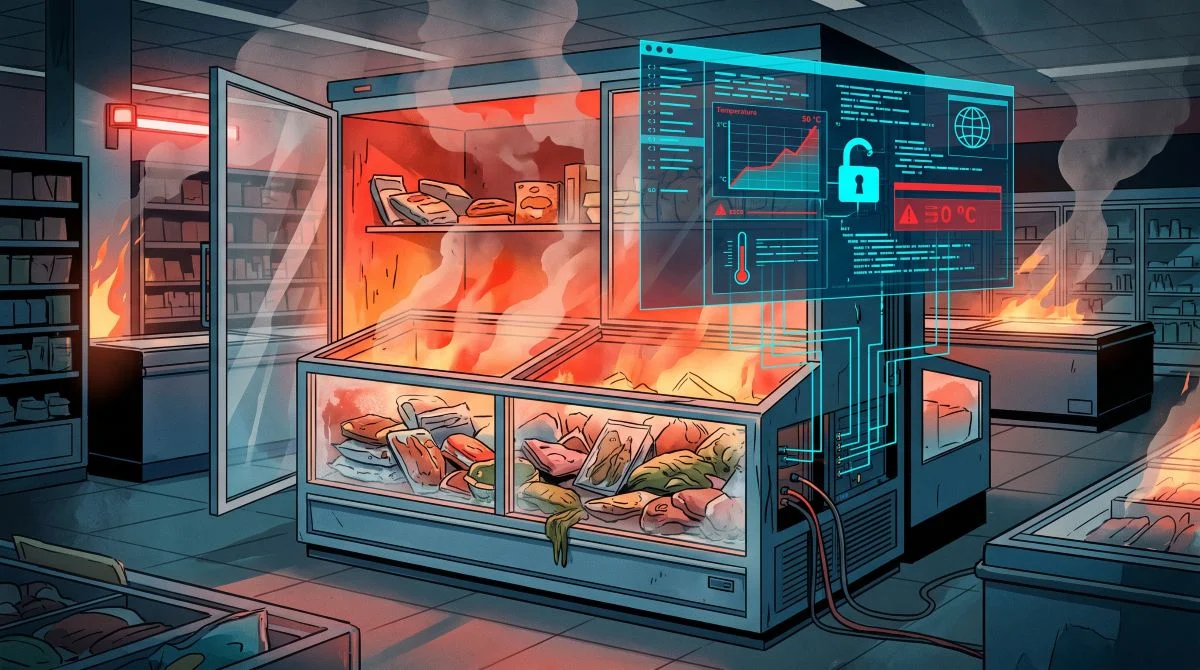
Um ciberataque a supermercados em França comprometeu os sistemas de refrigeração de pelo menos 350 estabelecimentos, após os atacantes terem conseguido alterar remotamente as temperaturas de frigoríficos e arcas congeladoras. O incidente provocou a deterioração de alimentos e foram registados incêndios em algumas lojas.
A investigação ganhou uma nova dimensão depois de a Agência Nacional de Segurança dos Sistemas de Informação de França (ANSSI) ter identificado equipamentos da Copeland e da Dixell entre os sistemas comprometidos. Até então, as atenções concentravam-se sobretudo nos controladores da fabricante dinamarquesa Danfoss.
Segundo a Reuters, o ataque atingiu estabelecimentos de cadeias como Carrefour, Intermarché, Monoprix e Coopérative U. As autoridades francesas investigam a operação, cuja autoria e motivação permanecem desconhecidas.
Atacantes elevaram temperaturas até aos 50 °C
Os atacantes conseguiram manipular os parâmetros de funcionamento dos sistemas de refrigeração, o que levou algumas unidades a atingir temperaturas de 50 °C.
Em determinados estabelecimentos, os equipamentos permaneceram nessas condições durante várias horas. A alteração comprometeu a conservação de produtos frescos e congelados, obrigou à eliminação de alimentos e provocou perturbações no funcionamento das lojas.
A Coopérative U confirmou que 80 dos seus cerca de 2.000 estabelecimentos foram afetados. O responsável pela cadeia, Dominique Schelcher, estimou que os prejuízos poderão atingir 200 mil euros num hipermercado, embora os danos totais ainda não estejam apurados.
Falhas de segurança já tinham sido identificadas
A exposição dos sistemas de controlo industrial à Internet é uma das principais preocupações levantadas pelo incidente.
Em agosto, a empresa de cibersegurança Claroty publicou uma investigação sobre vulnerabilidades na plataforma Danfoss AK-SM 800A, utilizada para gerir instalações de refrigeração comerciais.
Os investigadores identificaram falhas que poderiam permitir contornar mecanismos de autenticação e executar comandos remotamente. A Danfoss disponibilizou correções de segurança.
A fabricante reconheceu que muitos dos equipamentos associados aos incidentes utilizavam versões antigas de software ou tinham ultrapassado o respetivo período de suporte.
Estas circunstâncias apontam para problemas de manutenção e proteção de sistemas industriais. Contudo, a investigação ainda não estabeleceu publicamente o método exato utilizado pelos atacantes, pelo que não é possível atribuir o incidente a uma vulnerabilidade específica.
A identificação de equipamentos Copeland e Dixell alarga o alcance técnico conhecido da operação. O Le Monde noticiou novos ataques contra sistemas Dixell na noite de 12 para 13 de outubro, depois da primeira vaga que afetou equipamentos Danfoss.
Ciberataque a supermercados expõe riscos para além dos sistemas informáticos
O caso demonstra que um ciberataque não precisa de comprometer computadores ou bases de dados para produzir consequências materiais.
Os controladores de refrigeração permitem supervisionar temperaturas, configurar ciclos de descongelação e gerir alarmes à distância. Quando estas funções ficam acessíveis a terceiros não autorizados, a alteração de parâmetros pode comprometer mercadorias, equipamentos e a continuidade das operações comerciais.
A investigação também coloca em evidência os riscos associados à utilização de equipamentos industriais antigos, especialmente quando mantêm interfaces de administração acessíveis através da Internet.
As autoridades francesas continuam à procura dos responsáveis. Até ao momento, não houve reivindicação pública do ataque nem pedido de resgate.
O incidente também evidencia os desafios de cibersegurança associados à digitalização industrial. A utilização de equipamentos antigos, sobretudo quando mantêm interfaces de administração acessíveis através da Internet, aumenta a exposição das empresas a ataques capazes de interromper operações e provocar prejuízos materiais.
Outros artigos interessantes: