
O ciberataque à ASAE, ocorrido no domingo, 15 de novembro, poderá ter implicações para além do portal da Autoridade de Segurança Alimentar e Económica. Uma análise da iniciativa Cidadãos pela Cibersegurança identificou a imagem utilizada no ataque num segundo servidor pertencente a uma organização ligada ao Estado português.
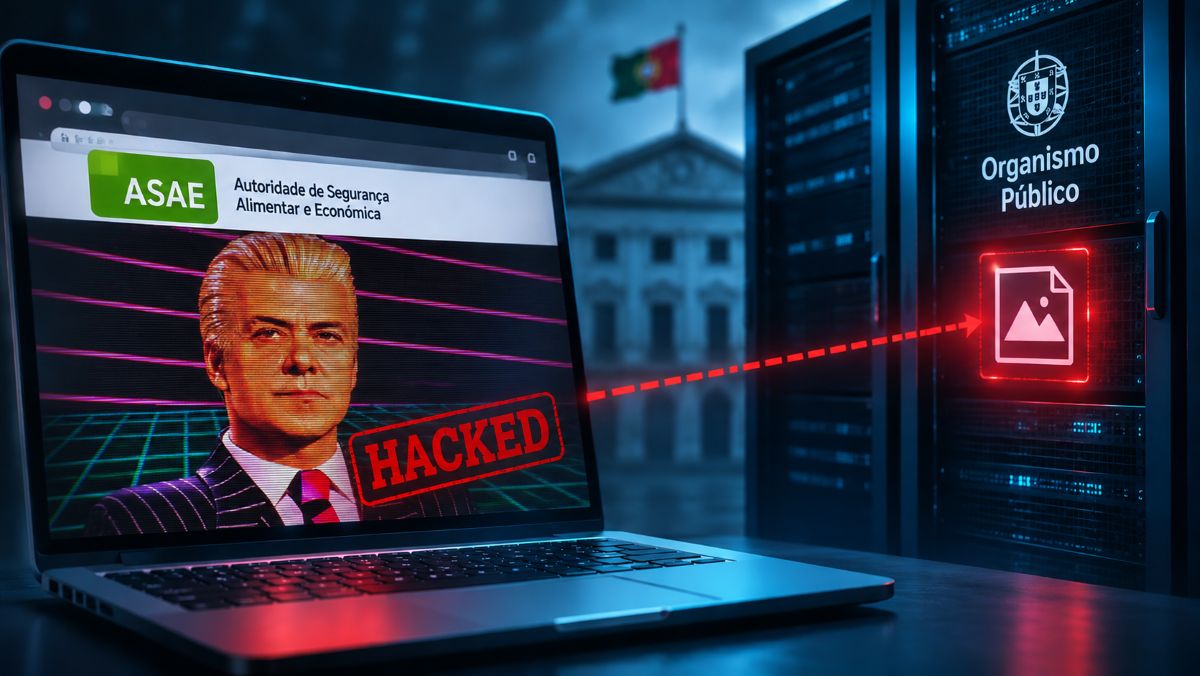
A descoberta levanta a possibilidade de os atacantes terem conseguido aceder a outra infraestrutura pública. No entanto, ainda não existem elementos suficientes para determinar como o ficheiro chegou ao segundo servidor, se houve uma intrusão independente ou se os dois sistemas foram comprometidos pelo mesmo método.
O incidente inicial foi confirmado pela ASAE ao Observador. Durante a madrugada de domingo, a página inicial da autoridade foi substituída por uma imagem alusiva ao antigo primeiro-ministro José Sócrates, acompanhada de uma mensagem de protesto contra a desigualdade na aplicação da lei. O portal ficou posteriormente indisponível.
Imagem do ciberataque à ASAE encontrada noutro servidor público
A investigação publicada pela Cidadãos pela Cibersegurança revela que a imagem utilizada para alterar a página da ASAE também estava alojada num servidor secundário de outra organização pública.
Segundo a iniciativa, o ficheiro foi colocado nesse sistema no próprio dia do ataque e continuava acessível ao final da noite de domingo. A organização considera que existem indícios de comprometimento de dois sistemas distintos.
A presença do ficheiro levanta uma questão técnica relevante. Se os atacantes conseguiram introduzi-lo diretamente no servidor, poderão ter obtido permissões para escrever outros ficheiros, incluindo código potencialmente malicioso.
Contudo, a análise não demonstra que tenha existido execução de código, acesso a bases de dados ou controlo administrativo do segundo sistema. Também não permite excluir outras formas de colocação do ficheiro.
A identidade da organização não foi divulgada por razões de segurança. A Cidadãos pela Cibersegurança afirma ter alertado a entidade afetada, o CERT.PT e a empresa responsável pela plataforma, com informação técnica e recomendações para reduzir os riscos.
Formulários e área reservada da ASAE exigem investigação
O ataque ao portal da ASAE apresenta riscos que ultrapassam a alteração visual da página inicial.
Este tipo de incidente, conhecido como defacement, consiste na modificação não autorizada do conteúdo de um site. Embora possa ter como objetivo principal a divulgação de uma mensagem, demonstra que os atacantes conseguiram interferir com o funcionamento ou a apresentação da plataforma.
No caso da ASAE, a preocupação resulta também dos serviços disponibilizados através do portal. Segundo a análise técnica, a plataforma incluía formulários para apresentação de denúncias, uma área reservada com autenticação e funcionalidades relacionadas com reclamações.
Estes serviços podem envolver informação pessoal de denunciantes, pessoas denunciadas, testemunhas e utilizadores autorizados.
Se os atacantes tiverem conseguido ultrapassar as permissões necessárias para alterar a página inicial, importa determinar se também tiveram acesso aos sistemas responsáveis pelo armazenamento ou processamento dessa informação.
A investigação terá igualmente de verificar se foram introduzidas alterações nos formulários antes de o ataque se tornar visível. Código malicioso inserido numa página pode, em determinadas circunstâncias, recolher informação introduzida pelos utilizadores sem necessidade de aceder diretamente à base de dados.
Até ao momento, não existem provas públicas de que tenham sido extraídos dados pessoais ou credenciais de acesso. A possibilidade de exposição de informação permanece um risco a investigar, não uma consequência confirmada do incidente.
Incidentes recentes levantam dúvidas sobre a segurança dos serviços públicos
O ataque à ASAE ocorreu depois de outros incidentes registados em novembro em plataformas de organismos públicos portugueses.
A Cidadãos pela Cibersegurança identifica alterações não autorizadas no serviço online de Segurança Privada da Polícia de Segurança Pública (PSP) e no portal do Instituto da Habitação e da Reabilitação Urbana (IHRU).
A proximidade temporal e as semelhanças entre os incidentes justificam uma análise conjunta, mas não demonstram que exista uma campanha coordenada ou que os ataques tenham sido executados pelos mesmos responsáveis.
A segurança das plataformas institucionais depende também da manutenção do software, da gestão de permissões e da capacidade de identificar alterações não autorizadas.
Como o TecheNet explicou num artigo sobre as falhas na resposta a ciberataques identificadas pela CISA, a existência de ferramentas de segurança não garante, por si só, a deteção e contenção eficazes de uma intrusão. A configuração dos sistemas e a capacidade de resposta das equipas são igualmente determinantes.
No caso da ASAE, a análise recomenda uma investigação forense que permita identificar a origem do ataque, verificar a integridade dos sistemas e determinar se houve acesso a informação protegida.
A iniciativa defende ainda a renovação das credenciais da área reservada, a adoção de autenticação multifator e a separação dos serviços de denúncias da plataforma institucional.
Origem do ciberataque e eventual acesso a dados continuam desconhecidos
A autoria do ataque permanece desconhecida. Também não foram divulgadas informações técnicas que permitam identificar a vulnerabilidade explorada ou estabelecer uma ligação entre os diferentes incidentes registados em organismos públicos.
Outra questão por esclarecer é a eventual comunicação do incidente às autoridades competentes, nomeadamente ao Centro Nacional de Cibersegurança e à Comissão Nacional de Proteção de Dados.
A obrigação de notificação de uma violação de dados pessoais depende da avaliação dos riscos previstos no Regulamento Geral sobre a Proteção de Dados (RGPD). Um ataque informático não implica automaticamente que tenha ocorrido uma violação de dados pessoais.
A descoberta de um ficheiro associado ao ataque num segundo servidor público acrescenta uma dimensão à investigação. Para além de recuperar o funcionamento do portal da ASAE, será necessário determinar se existiu comprometimento de outra infraestrutura e qual a extensão efetiva dos acessos não autorizados.
Sem resultados de uma análise forense ou informações adicionais das entidades envolvidas, não é possível concluir que os atacantes tenham obtido dados pessoais ou que os dois sistemas tenham sido comprometidos através da mesma vulnerabilidade.
Outros artigos interessantes: