TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

ESET encontra ligação entre ciberespionagem e interrupção na eletricidade na Ucrânia

Redação por Redação
05/01/2016
Em Segurança

Os ciberataques contra empresas de energia em dezembro de 2015 estão ligados a ataques contra media e agências governamentais ucranianas: analisando o malware KillDisk usado nos ataques, os investigadores da ESET descobriram que a nova variante deste malware contém funções adicionais para sabotagem de sistemas industriais.


A ESET, empresa pioneira em soluções de segurança, descobriu que a interrupção no serviço de eletricidade a 23 de dezembro de 2015 na região Ivano-Frankivsk, na Ucrânia, que deixou cerca de 700 mil pessoas sem luz durante várias horas, não foi um incidente isolado. Investigadores da ESET revelaram que outras empresas de distribuição elétrica na Ucrânia foram alvo de ciberataques no mesmo período.

De acordo com a ESET, os ataques têm usado o trojan BlackEnergy para plantar um componente KillDisk nos computadores alvo de modo a não permitir o seu boot.

O trojan BlackEnergy é modular e aplica vários componentes descarregáveis para levar a cabo tarefas específicas. Em 2014, este trojan foi usado numa série de ciberataques contra alvos governamentais na Ucrânia. Nos ataques recentes contra empresas de distribuição elétrica, um destrutivo trojan KillDisk foi descarregado e executado em sistemas previamente afetados com o trojan BlackEnergy.
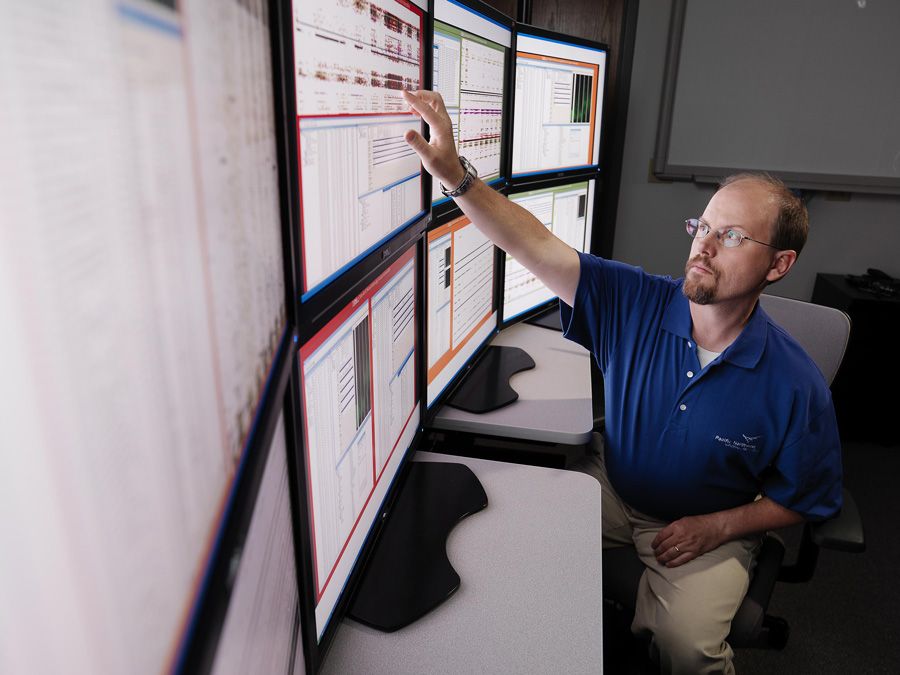
Cyber-security-and-visual-analytics
cyber security and visual analytics –
photo credit: pacific northwest national laboratory – pnnl via visualhunt / cc by-nc-sa

A primeira ponte entre o BlackEnergy e o KillDisk foi reportada pela agência de cibersegurança ucraniana CERT-UA, em novembro de 2015. Nessa altura, várias agências noticiosas foram atacadas a tempo das eleições locais ucranianas de 2015. O relatório mencionou que uma grande quantidade material em vídeo e vários documentos foram destruídos como resultado do ataque.

A variante do KillDisk usada nos ataques recentes continha algumas funções adicionais. Além de ser capaz de eliminar ficheiros de sistema para não permitir o boot – uma funcionalidade típica deste tipo de trojan destrutivo – esta variante em particular possuía código especificamente desenhado para sabotar sistemas industriais.

“Além das habituais funcionalidades do KillDisk, o trojan também tentaria eliminar processos pertencentes a uma plataforma comummente usada em sistemas de controlo industriais,” explicou Anton Cherepanov, investigador de malware na ESET.

Caso estes processos sejam encontrados no sistema alvo, o trojan tentará eliminá-los e substituir os seus ficheiros executáveis correspondentes no disco rígido de forma a tornar o restauro do sistema mais difícil.

“A nossa análise do malware KillDisk detetado em várias empresas de distribuição elétrica na Ucrânica indica que o mesmo conjunto de ferramentas que foi usado de forma bem-sucedida em ataques contra os media na Ucrânia em novembro de 2015 é também teoricamente capaz de suspender sistemas críticos,” conclui Cherepanov.

Mais informações podem ser encontradas em www.eset.pt e em http://www.welivesecurity.com/2016/01/03/blackenergy-sshbeardoor-details-2015-attacks-ukrainian-news-media-electric-industry/
Tags: ciberataquesciberespionagemcibersegurançaESETmalwaretrojanUcrânia
PartilhaTweetEnvia
Redação

Redação

Artigos relacionados

Spyware chosen brick espia dissidentes e jornalistas
Segurança

Spyware Chosen Brick espia dissidentes e jornalistas no Windows

16/09/2026
Violação de dados ligada a agente de ia
Segurança

Espanha investiga violação de dados ligada a agente de IA

16/09/2026
Ciberataque à meo
Segurança

Ciberataque à MEO: o que sabemos e o que falta explicar

15/09/2026

Comentários

Últimas notícias

OPPO Find X9 Ultra recebe prémio EISA 2026-2027

Android 17 QPR1 causa lentidão em alguns Google Pixel

Xiaomi lança MiMo-V2.6 com novos agentes de IA

Câmara de vigilância ligada ao telemóvel: guia prático

Série Huawei Watch GT 7 chegou às lojas em Portugal

Motorola e Bang & Olufsen anunciam parceria plurianual

Samsung leva One UI 9 Beta a oito modelos Galaxy A

Claude Opus 5.5 reduz custos e reforça salvaguardas

motorola signature 27 chega com câmara periscópica de 200 MP

Cérebro simulado pela Google já consegue jogar Balatro

Honor X9e Pro chega com bateria inacreditável de 11.000 mAh

Huawei MatePad Mini recebe atualização com novas funcionalidades do HarmonyOS 7

Tecno Pova 8 Pro 5G ganha edição especial Tonino Lamborghini

Google Pixel 10 pode receber funcionalidade exclusiva do Pixel 11

GrapheneOS acusa Google de esconder código do Android 17 QPR1

Rei Carlos III convoca líderes tecnológicos temendo descontrolo da inteligência artificial

A família Samsung Galaxy A destronou o iPhone 17 em vendas globais

Pixel 9 e modelos mais recentes recebem fantástica novidade no Google Translate

Paper Mario chega ao PC através de um port não oficial

Samsung One UI 9: atualização Android 17 chega aos Galaxy S26

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.