

Especialistas da Kaspersky alertam para nova capacidade de malware WinDealer difundido por grupo de cibercriminosos chinês LouYu. A ameaça consegue introduzir-se num sistema através de um ataque man-on-the-side.

Este avanço inovador permite modificar o tráfego de rede de forma a introduzir payloads maliciosos. Estes ataques são particularmente perigosos, uma vez que não requerem qualquer interação com o alvo para que o ataque seja bem-sucedido.
No seguimento das conclusões partilhadas pela TeamT5, os especialistas da Kaspersky descobriram um novo método para difundir o malware WinDealer. A ameaça consegue agora aproveitar um ataque man-on-the-side para ler o tráfego de uma rede e inserir novas mensagens. De forma geral, num ataque man-on-the-side, quando um atacante vê um pedido para um recurso específico na rede (através das suas capacidades de interceção ou posição estratégica na rede ISP), tenta responder ao mesmo antes de o servidor legítimo. Se o ciberatacante ganhar a “corrida”, o dispositivo-alvo utilizará depois os dados fornecidos por este, em vez dos dados normais. Caso contrário, os atacantes continuarão a tentar até conseguir, por fim, infetar a maioria dos dispositivos.
Depois do ataque, o dispositivo-alvo recebe uma aplicação de spyware capaz de recolher uma grande quantidade de informação. Os atacantes podem ver e descarregar qualquer ficheiro armazenado no dispositivo, conseguindo ainda correr uma pesquisa por palavras em todos os documentos. O grupo de cibercriminosos LuoYu visa tipicamente organizações diplomáticas estrangeiras sediadas na China, bem como membros da comunidade académica e empresas de defesa, logística e telecomunicações. O WinDealer é o malware utilizado para atacar os dispositivos Windows.
Normalmente, o malware contém um servidor C&C encriptado através do qual o agente malicioso controla todo o sistema. Com informação sobre este servidor, é possível bloquear o endereço IP dos dispositivos com o qual o malware interage, neutralizando a ameaça. Contudo, o WinDealer depende de um algoritmo complexo de geração de IP para determinar com que equipamento contactar. Inclui uma gama de 48.000 endereços IP, tornando quase impossível para o operador controlar mesmo uma pequena porção dos endereços. A única forma de explicar este comportamento de rede aparentemente impossível é que os atacantes têm capacidades de intercepção significativas nesta gama de IP e podem mesmo ler pacotes de rede que não chegam a qualquer destino.
O ataque “man-on-the-side” é especialmente danoso porque não requer nenhuma interação com a vítima para que a infeção seja bem-sucedida: basta tratar-se de um dispositivo ligado à Internet. Além disso, não há nada que os utilizadores possam fazer para se proteger, a não ser encaminhar tráfego através de outra rede. Isto pode fazer-se com uma VPN, mas esta opção não está disponível em alguns países, como a China.
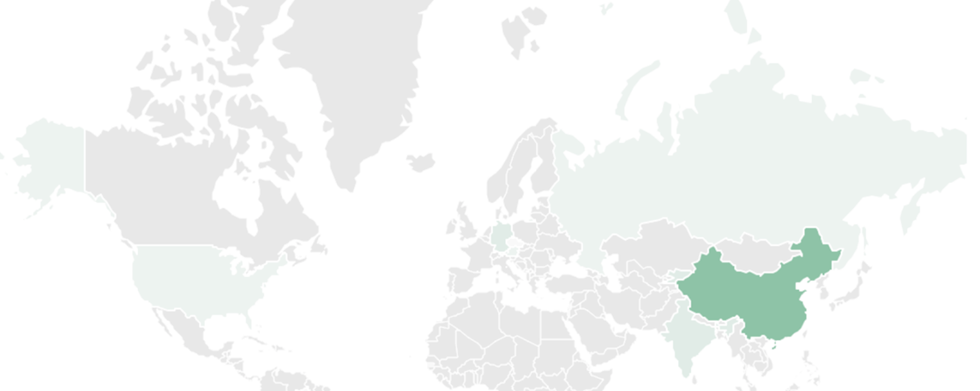
A grande maioria das vítimas do cibergrupo LuoYu encontram-se na China, pelo que os especialistas da Kaspersky acreditam que o APT LuoYu se centra predominantemente nas vítimas que dominam o idioma e organizações relacionadas com este país. Contudo, os analistas Kaspersky também observaram ataques noutras partes do mundo, incluindo Áustria, República Checa, Alemanha, Rússia, Índia e Estados Unidos.
“O grupo LuoYo é um agente de ameaça extremamente sofisticado. Os ataques de surpresa são muito destrutivos uma vez que a única condição necessária para atacar um dispositivo que esteja ligado à Internet. Além disso, se falharem à primeira, é possível repetir tantas vezes quanto queiram até ter sucesso. É assim que conseguem levar a cabo ataque de espionagem extremamente perigosos contra as suas vítimas, que costumam ser diplomáticos, científicos e funcionários de outros setores-chave. Independentemente de como foi conduzido o ataque, a única maneira de as potenciais vítimas se defenderem é permanecendo atentas e contar com sistemas de segurança robustas, que realizem scans antivírus regulares, análises de tráfego de rede e um amplo registo para deteção de anomalias,” comenta Suguru Ishimaru, especialista sénior de segurança da equipa global de Investigação e Análise (GReAT) da Kaspersky.
Para se proteger do malware WinDealer, a Kaspersky recomenda:
- Procedimentos de segurança robustos, que incluam scans antivírus regulares, análise de tráfego de rede e um amplo registo para deteção de anomalias;
- Realização de uma auditoria de cibersegurança das suas redes e atuação face qualquer falha de segurança descoberta no perímetro de rede;
- Instalação de soluções anti-APT e EDR que ajudam a detetar ameaças, bem como investigar e solucionar incidentes. Também é aconselhável proporcionar à equipa SOC acesso à inteligência para ameaças mais recente atualizada regularmente com formação profissional. Todas estas funcionalidades estão contempladas no Kaspersky Expert Security;
- Além da proteção adequada dos endpoins, os serviços dedicados podem ajudar contra ataques de alto perfil. O serviço Kaspersky Managed Detection and Response pode ajudar a identificar e deter ataques nas suas primeiras etapas, antes dos atacantes conseguirem os seus objetivos.
- Estar atento às novas ameaças para que se mantenha um alto nível de segurança. O Threat Intelligence Resource Hub proporciona acesso a informação independente, continuamente atualizada e global sobre ciberataques e ameaças em curso sem qualquer custo para o utilizador.
Para consultar o relatório completo sobre o WinDealer, aceda a Securelist.
Segue toda a atualidade tecnológica no TecheNet através do Google News. Todas as novidades em tempo real e sem atrasos!
Outros artigos interessantes:





