
O Departamento de Justiça dos Estados Unidos e o FBI anunciaram a apreensão de sete domínios associados a hackers ligados à China, numa operação destinada a interromper ferramentas utilizadas para identificar vulnerabilidades e atacar infraestruturas críticas. As autoridades atribuem a atividade à Integrity Technology Group, uma empresa chinesa associada ao grupo de ciberespionagem Flax Typhoon.
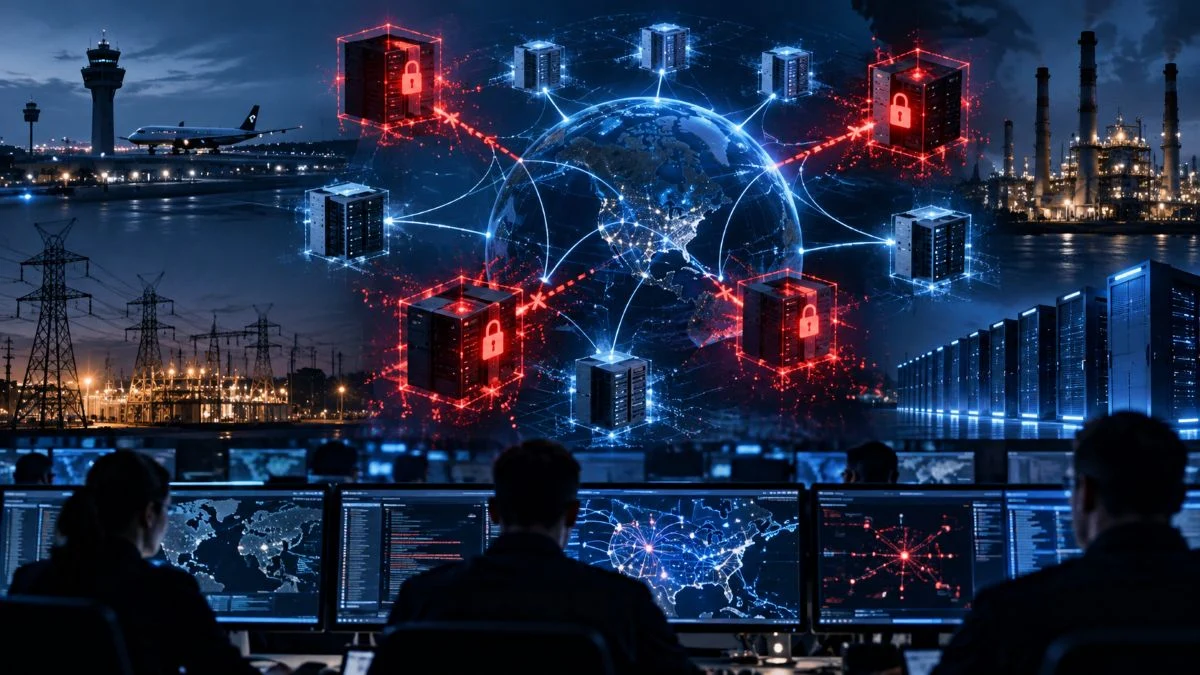
A intervenção, anunciada a 8 de outubro, teve como alvo duas ferramentas informáticas, denominadas Microscan e FishHub. Segundo as autoridades norte-americanas, os sistemas permitiam identificar redes vulneráveis, explorar falhas de segurança e obter acesso não autorizado a organizações nos Estados Unidos e noutros países.
Microscan e FishHub permitiam identificar e atacar redes
De acordo com o comunicado do Departamento de Justiça, a ferramenta Microscan era utilizada para analisar redes informáticas e identificar vulnerabilidades que poderiam ser posteriormente exploradas.
Entre os alvos identificados estavam uma empresa de eletricidade da Carolina do Sul, aeroportos no Japão e na Polónia, empresas taiwanesas dos setores do gás natural e da eletricidade e instituições universitárias.
A segunda ferramenta, FishHub, tinha uma função diferente. Segundo os documentos judiciais, facilitava ataques de spear phishing, uma técnica que utiliza mensagens direcionadas para levar as vítimas a executar ações que comprometem a segurança dos sistemas.
Após uma intrusão inicial, o FishHub podia descarregar software malicioso adicional, que permitia o acesso remoto não autorizado às redes ou a recolha de ficheiros específicos.
As autoridades identificaram cerca de 20 universidades de Taiwan entre as vítimas desta atividade.
A apreensão dos domínios procura retirar aos operadores o acesso à infraestrutura necessária para utilizar estas ferramentas. A operação pode dificultar a continuidade das campanhas identificadas, embora não signifique que todos os sistemas comprometidos tenham sido recuperados.
Segunda operação contra o grupo Flax Typhoon
Esta é a segunda intervenção técnica pública das autoridades norte-americanas contra a infraestrutura atribuída à Integrity Technology Group.
Em setembro de 2024, o Departamento de Justiça anunciou o desmantelamento de uma botnet composta por mais de 200 mil dispositivos comprometidos, distribuídos pelos Estados Unidos e por outros países.
A rede incluía routers, câmaras de videovigilância, gravadores digitais e dispositivos de armazenamento ligados à Internet. Os equipamentos infetados podiam ser utilizados para executar operações maliciosas e ocultar a origem das atividades dos atacantes.
Na altura, o FBI associou a Integrity Technology Group ao Flax Typhoon, um grupo identificado pela indústria de cibersegurança e considerado pelas autoridades norte-americanas como parte das operações de ciberespionagem ligadas ao Estado chinês.
A nova intervenção demonstra que, apesar da operação de 2024, as autoridades continuaram a identificar ferramentas e infraestruturas utilizadas por operadores associados à empresa.
Atribuição dos ataques a hackers ligados à China continua assente na investigação norte-americana
Segundo a Reuters, o FBI considera que a Integrity Technology Group desempenha funções de reconhecimento informático e recolha de informações para organismos de segurança chineses.
A agência refere que a embaixada da China em Washington não respondeu de imediato a um pedido de comentário sobre a operação. Pequim tem rejeitado repetidamente as acusações de envolvimento em ataques informáticos.
A ligação entre a empresa, as ferramentas apreendidas e as operações de ciberespionagem resulta das investigações e dos documentos judiciais apresentados pelas autoridades norte-americanas. A responsabilidade atribuída aos intervenientes não constitui, por si só, uma condenação judicial.
Em paralelo com a apreensão dos domínios, o FBI e entidades parceiras publicaram um alerta de cibersegurança com indicadores técnicos associados às atividades da Integrity Technology Group. O objetivo é ajudar as organizações a identificar possíveis intrusões e a proteger as redes contra ataques semelhantes.
Outros artigos interessantes: