
A Anthropic reformulou o Cyber Verification Program para dar a mais profissionais de cibersegurança verificados acesso aos seus modelos Claude mais avançados, com menos bloqueios em tarefas consideradas sensíveis. O programa passa a ter três níveis, ajustados ao tipo de trabalho e ao risco associado.
A mudança reúne numa única estrutura o anterior Cyber Verification Program e o Project Glasswing, lançado para permitir que um grupo restrito de organizações utilizasse modelos com capacidades avançadas de cibersegurança. O acesso abrange Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 e futuros modelos da empresa.
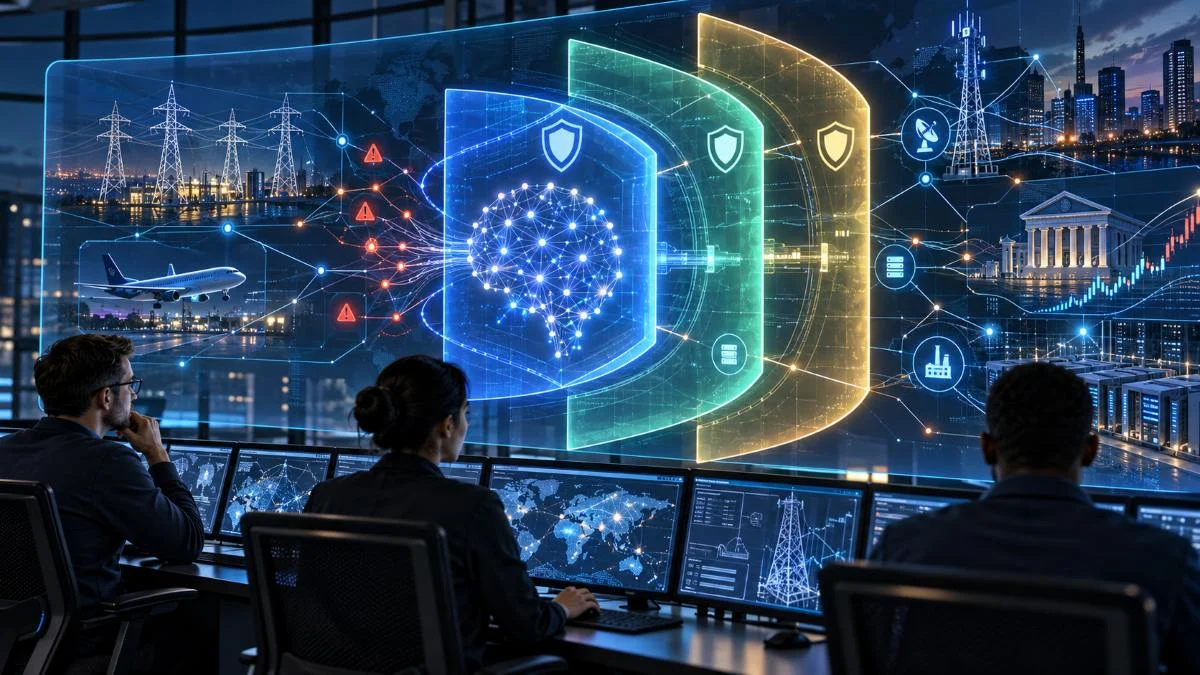
O novo Cyber Verification Program da Anthropic está dividido em Defense Access, Red Team Access e Specialized Access. Cada nível aplica requisitos diferentes de verificação e controlos sobre aquilo que os modelos podem executar.
Três níveis para diferentes trabalhos de segurança
O Defense Access destina-se a tarefas defensivas, como resposta a incidentes, análise de malware, validação de vulnerabilidades e operações em centros de segurança. Podem candidatar-se equipas de empresas, universidades, organismos públicos, operadores de infraestruturas críticas, pequenas empresas de segurança, responsáveis por projetos de código aberto e investigadores individuais com histórico comprovado.
O Red Team Access acrescenta a possibilidade de realizar testes de intrusão e avaliações ofensivas em sistemas para os quais a organização tenha autorização. Neste nível, os modelos continuam sujeitos a bloqueios para ações que possam provocar danos físicos ou perturbações de grande escala, como a instalação de ransomware ou ataques a sistemas críticos de segurança.
O Specialized Access aplica menos bloqueios e fica reservado a um conjunto limitado de organizações verificadas. Destina-se a testes em sistemas cuja falha possa afetar vidas humanas ou mercados, entre os quais sistemas de aviação, redes elétricas, telecomunicações, infraestruturas de transferências interbancárias e redes administrativas governamentais.
A Anthropic afirma que analisa individualmente as organizações deste último nível em colaboração com o Governo dos Estados Unidos. Os atuais participantes no Project Glasswing transitam para esta categoria sem necessidade de nova aprovação para os modelos já abrangidos.
Testes mostram diferença entre os níveis de acesso
A empresa avaliou as proteções com o CyScenarioBench, um conjunto de testes concebido para medir a capacidade dos modelos para planear e executar operações de cibersegurança em várias etapas.
Sem acesso ao programa, o Claude Opus 5.5 bloqueou todas as tarefas logo no primeiro pedido. No Defense Access, 46 das 50 tentativas foram interrompidas em algum momento e quatro chegaram ao fim.
No Red Team Access não ocorreram bloqueios e o modelo completou 34 das 50 tarefas. A Anthropic afirma que este resultado é semelhante ao obtido com as proteções desativadas, cenário que considera representativo do Specialized Access.
Os números ajudam a perceber a diferença prática entre os níveis, mas resultam de avaliações realizadas pela própria Anthropic e não constituem uma validação independente da eficácia ou da segurança do sistema.
Project Glasswing encontrou milhares de vulnerabilidades
A expansão do programa apoia-se também nos resultados apresentados pela Anthropic para o Project Glasswing. Segundo a empresa, os parceiros identificaram pelo menos 129.000 vulnerabilidades verificadas entre abril e julho de 2026.
As análises realizadas pela própria Anthropic em projetos de código aberto acrescentaram outras 5.500 vulnerabilidades verificadas entre abril e outubro. Do conjunto destas falhas, mais de 33.000 foram classificadas até agora como críticas ou de gravidade elevada.
Os dados devem, contudo, ser interpretados com cautela. A contagem resulta de 33 relatórios de parceiros e as organizações utilizaram métodos diferentes para analisar e classificar as vulnerabilidades. Menos de metade comunicou também quantas falhas já tinham sido corrigidas.
A Anthropic considera, por isso, que os números representam apenas um limite inferior e estima que o impacto real possa ser pelo menos cinco vezes superior. Esta projeção é da própria empresa e não foi confirmada através de uma auditoria independente. A Reuters também refere estas limitações ao abordar a expansão do programa.
O TecheNet já tinha acompanhado a expansão do Project Glasswing e a utilização do Claude Mythos, quando a iniciativa ainda restringia o acesso às capacidades mais sensíveis a um grupo limitado de organizações. A nova estrutura alarga esse modelo sem retirar os controlos de acesso.
Capacidades defensivas também podem servir ataques
A dificuldade está na natureza de dupla utilização destas ferramentas. Um modelo capaz de encontrar, analisar e testar uma vulnerabilidade pode ajudar uma equipa a corrigir software mais depressa, mas as mesmas capacidades podem facilitar a exploração dessa falha.
A Anthropic reconhece esse risco e mantém os modelos destinados ao público geral sujeitos a restrições adicionais em tarefas de cibersegurança. O Cyber Verification Program procura criar uma exceção controlada para profissionais e organizações que demonstrem uma utilização autorizada.
A empresa exige ainda retenção de dados aos participantes para conseguir detetar eventuais utilizações abusivas. A Anthropic prevê flexibilizar esta condição através do Enterprise Frontier Safeguards, um sistema anunciado para permitir que organizações elegíveis mantenham os dados na sua própria infraestrutura.
Disponibilidade do Cyber Verification Program
O Cyber Verification Program está disponível através da Claude Platform, Google Cloud Vertex AI e Microsoft Foundry. No Amazon Bedrock, o acesso fica limitado aos clientes que cumpram os requisitos definidos para o Enterprise Frontier Safeguards.
Outros artigos interessantes: