
Uma investigação da equipa de segurança da Amazon Web Services (AWS) revelou uma operação na qual agentes de IA descobriram e exploraram uma vulnerabilidade desconhecida no MONAI Label, uma aplicação de código aberto utilizada para anotar imagens médicas e preparar dados para o treino de modelos de inteligência artificial.
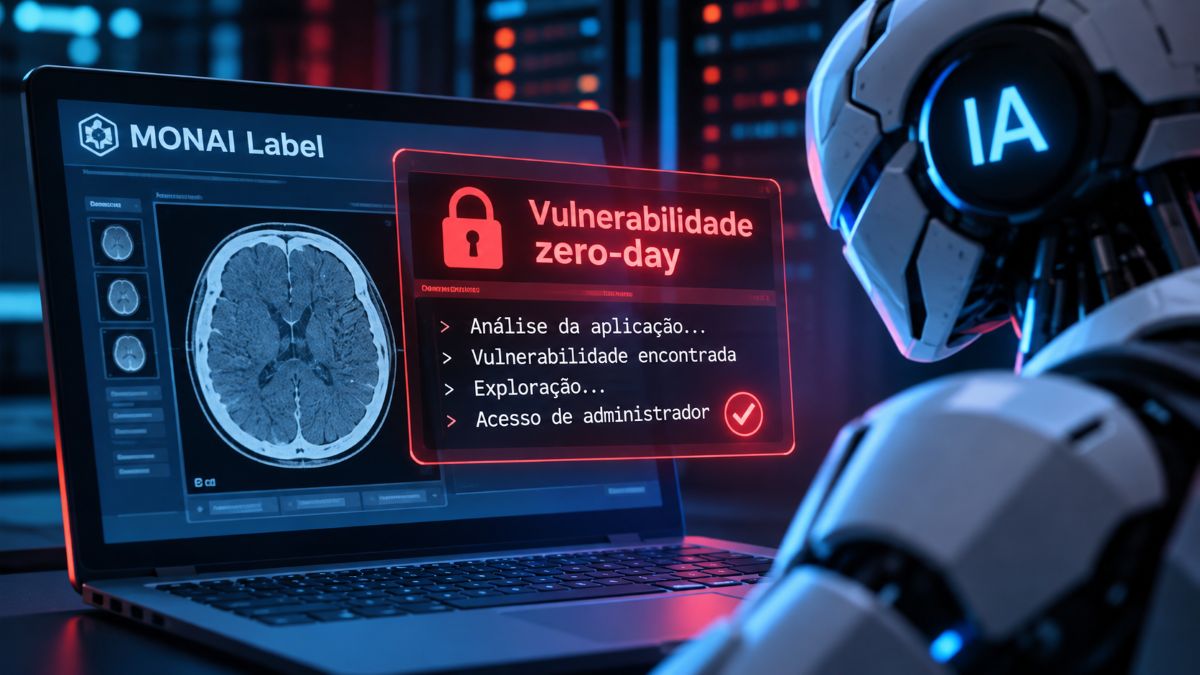
Os agentes conseguiram passar da análise inicial da aplicação à exploração de uma falha de segurança em cerca de 11 minutos. Numa sessão posterior, os atacantes obtiveram privilégios de administrador no servidor comprometido. O caso demonstra como a inteligência artificial pode acelerar determinadas fases de um ciberataque, desde a identificação de vulnerabilidades até à execução de código malicioso.
Agentes de IA identificaram uma vulnerabilidade desconhecida
Segundo a investigação publicada pela AWS, a operação envolveu o sistema Cairn, utilizado para executar tarefas ofensivas com um elevado grau de autonomia.
Os agentes analisaram as interfaces do MONAI Label e identificaram uma vulnerabilidade de path traversal. Esta falha permite manipular caminhos de ficheiros para ultrapassar as restrições de acesso previstas pela aplicação.
No caso documentado, os agentes conseguiram escrever ficheiros fora da diretoria autorizada. Esta capacidade abriu caminho à execução de comandos no servidor e, numa sessão posterior, à obtenção de privilégios de administrador.
O elemento mais relevante da investigação está na forma como a vulnerabilidade foi descoberta. Os agentes não se limitaram a executar instruções previamente preparadas para explorar uma falha conhecida. Analisaram o funcionamento da aplicação, testaram hipóteses e desenvolveram um método de exploração.
A autonomia, contudo, não foi absoluta. A operação teve objetivos definidos por operadores humanos e nem todas as tentativas dos agentes foram bem-sucedidas.
Uma nova dificuldade para as equipas de cibersegurança
A utilização de agentes de IA em operações ofensivas representa um desafio para as organizações, sobretudo pela possibilidade de reduzir o intervalo entre a descoberta de uma vulnerabilidade e a sua exploração.
Tradicionalmente, estas operações exigem várias etapas de análise, desenvolvimento e validação. Um agente autónomo pode executar parte desse trabalho numa sequência contínua, adaptar os procedimentos aos resultados obtidos e repetir testes sem intervenção humana em cada decisão.
O caso investigado pela AWS demonstra essa capacidade num ambiente real, mas não permite concluir que os agentes de IA conseguem descobrir e explorar qualquer vulnerabilidade com a mesma rapidez.
A evolução destas ferramentas também aumenta a importância da deteção precoce de comportamentos anómalos. As organizações deixam de poder depender apenas do intervalo de tempo que, habitualmente, separa o reconhecimento inicial de uma tentativa de intrusão.
Amazon identifica possíveis ligações à China
A AWS associa a operação a um interveniente ligado à China, com um grau de confiança moderado. A avaliação considera elementos como o idioma utilizado nos comandos, os horários de atividade e a seleção dos alvos.
Estes indícios não constituem uma atribuição definitiva ao Estado chinês. A investigação também não demonstra que a operação tenha sido integralmente executada sem supervisão humana.
A distinção é importante porque a utilização de agentes autónomos não elimina a participação dos atacantes. Neste caso, a inteligência artificial assumiu tarefas técnicas que anteriormente exigiriam uma intervenção humana mais direta.
A utilização ofensiva de agentes autónomos já tinha sido identificada noutros incidentes. Em setembro, o TecheNet noticiou que a Agência Espanhola de Proteção de Dados investigava uma violação de dados ligada a um agente de IA. A diferença no caso agora divulgado pela AWS está na descoberta autónoma de uma vulnerabilidade que ainda não tinha sido catalogada.
Vulnerabilidade no MONAI Label ainda não tem versão estável corrigida
A falha identificada na investigação recebeu a referência CVE-2026-133968 e afeta o MONAI Label até à versão 0.8.5. A vulnerabilidade permite escrever ficheiros fora das diretorias autorizadas, o que pode conduzir à execução remota de código.
De acordo com o aviso de segurança publicado pelos responsáveis do MONAI Label, a correção já foi integrada no código do projeto, mas ainda não foi identificada uma versão estável que a inclua.
Até à disponibilização dessa versão, os responsáveis recomendam ativar a autenticação, restringir as permissões dos utilizadores e impedir que o servidor fique exposto a redes não fidedignas, incluindo a Internet pública.
A investigação da AWS documenta uma operação realizada em setembro de 2026 e divulgada publicamente em novembro. O caso evidencia uma mudança nas capacidades ofensivas dos agentes de IA, embora a dimensão dessa evolução e a sua aplicação a outros sistemas ainda não estejam demonstradas.
Outros artigos interessantes: