TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

Linus Torvalds alerta para avalanche de bugs de IA no Linux

Alfredo Beleza por Alfredo Beleza
19/05/2026
Em Linux, Inteligência Artificial

A proliferação de bugs de IA no Linux tornou a lista privada de segurança do kernel “quase totalmente incontrolável”. O alerta é de Linus Torvalds que aponta a duplicação massiva de relatórios produzidos com ferramentas de inteligência artificial como a principal causa do problema. A situação está a forçar uma revisão profunda dos processos de segurança do kernel Linux.
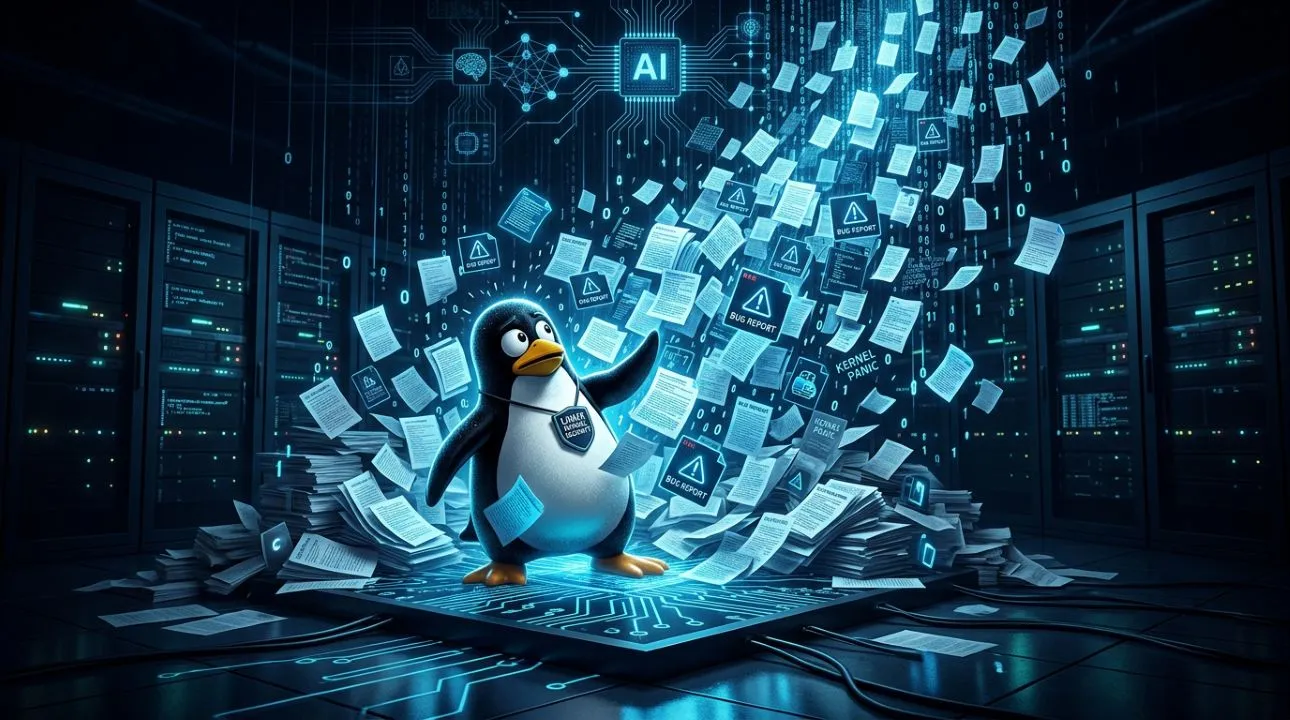
Linus torvalds alerta para avalanche de bugs de ia no linux
Imagem conceitual gerada por IA

Bugs de IA no Linux bloqueiam a lista de segurança

O problema não está na IA em si, mas na forma como várias pessoas a utilizam ao mesmo tempo para descobrir as mesmas vulnerabilidades Linux. Porque a lista privada não permite que os investigadores vejam as submissões uns dos outros, a duplicação acumula-se sem que ninguém o perceba antes de causar dano. O resultado é que os programadores responsáveis gastam tempo a redirecionar relatórios já conhecidos ou a apontar correções feitas há semanas.

Torvalds foi direto sobre o que espera de quem usa IA para encontrar falhas no kernel Linux: “Se queres acrescentar valor, lê a documentação, cria também um patch e adiciona algo real ao que a IA fez. Não sejas a pessoa que envia um relatório aleatório sem compreensão real do problema.”

Nova documentação de segurança do kernel Linux

Em resposta à situação, o projeto Linux integrou nova documentação de segurança no ciclo 7.1-rc4, da autoria do programador Willy Tarreau. O documento define, com maior clareza, o que qualifica como um bug de segurança e como tratar relatórios produzidos com IA.

A orientação central é direta: os bugs de IA no Linux devem ser considerados informação pública, porque surgem sistematicamente em vários investigadores ao mesmo tempo. A lista privada fica reservada para vulnerabilidades Linux urgentes que concedam a um atacante capacidades que não deveria ter num sistema de produção corretamente configurado.

A nova documentação eleva também os critérios de qualidade para as submissões destinadas à segurança do kernel Linux: os relatórios devem ser concisos, escritos em texto simples, focados em impacto verificado e acompanhados de um reprodutor testado. Especulação e cenários hipotéticos sem prova não são aceites.

IA já não produz apenas vulnerabilidades Linux de baixa qualidade

Em março, Greg Kroah-Hartman, um dos principais responsáveis pelo kernel, reconheceu que os relatórios assistidos por IA deixaram de ser apenas ruído para incluírem descobertas reais e relevantes. “Algo mudou há um mês, e o mundo mudou. Agora temos relatórios reais”, disse ao The Register, acrescentando que outros projetos open source registavam a mesma tendência.

Esse salto de qualidade é bem ilustrado pela CVE-2026-31431, conhecida como “Copy Fail”, uma vulnerabilidade de elevação local de privilégios com nove anos de existência no subsistema criptográfico do kernel Linux, detetada com recurso a IA em cerca de uma hora e que afetou múltiplas distribuições. O CERT-EU e a Microsoft emitiram alertas sobre a falha.

Segurança open source sob pressão crescente

O caso do Linux pode definir um precedente para outros projetos open source que gerem canais de reporte público e privado. À medida que as ferramentas de IA se tornam mais capazes, o volume de descobertas de vulnerabilidades Linux tende a crescer, e com ele a pressão sobre as equipas de desenvolvimento e resposta a incidentes.

A resposta do Linux é clara: aceitar o contributo da IA, mas exigir que venha acompanhado de rigor técnico, compreensão do problema e, quando possível, uma proposta de correção. No setor da segurança do kernel Linux e do open source, o desafio já não é descobrir vulnerabilidades em escala. É gerir essa escala sem perder eficácia.

Outros artigos interessantes:
  • Opera GX chega ao Linux com GX Control para gaming
  • NexPhone: o smartphone 3 em 1 que corre Android, Linux e Windows
  • Ciberataques a sistemas Linux disparam em 2025, alerta Kaspersky
Tags: Bugs de IA no LinuxLinus Torvaldssegurança do kernel LinuxSegurança open sourcevulnerabilidades Linux
Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Intel destaca o preço dos modelos de ia chineses como trunfo

Intel destaca o preço dos modelos de IA chineses como trunfo

12/10/2026
Fmi destaca investimento em inteligência artificial

FMI destaca papel da IA no crescimento da economia mundial

12/10/2026
The lancet alerta para risco de extinção associado à ia

The Lancet alerta para risco de extinção associado à IA

11/10/2026
Anthropic corta acesso à internet nos testes internos de ia

Anthropic corta acesso à Internet nos testes internos de IA

11/10/2026

Últimas notícias

NVIDIA negoceia possível aquisição da Reflection AI

Huawei diz depender cada vez menos de tecnologia dos EUA

7 definições do Android para verificar num smartphone novo

Garmin MARQ ainda justifica o preço face ao fēnix 9?

The Lancet alerta para risco de extinção associado à IA

Anthropic corta acesso à Internet nos testes internos de IA

Satya Nadella pede “travão de emergência” para IA avançada

Nuvacore procura avaliação de 2,5 mil milhões sem produto

Só 3,6% dos modelos chineses de IA revelam resultados

Comissão Europeia avalia respostas de mais de 30 empresas de IA

Meta proibiu anúncios do TikTok em sete países

Remessas de PCs caem 20% e contrariam tendência sazonal

Drones atingem dois centros de dados da Yandex na Rússia

ASUS abre pré-encomendas dos ProArt com NVIDIA RTX Spark

HyperOS 4 reforça ligação entre telemóveis Xiaomi e iPhone

Withings BeamO recebe análise cardíaca e pulmonar por IA

Criador do ARTEX retira agente de IA após ataques a bancos da Coreia do Sul

E-mail suspeito? O que verificar antes de clicar

Gemini agent da Google assume funções nas empresas

Xiaomi Robot Vacuum S60+ aposta em 28.000 Pa e mopa sónica

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.