
Um e-mail suspeito nem sempre é fácil de identificar. As mensagens de phishing atuais podem copiar logótipos, linguagem, nomes de remetentes e até o aspeto visual de empresas conhecidas, o que torna menos fiáveis alguns dos sinais clássicos, como erros ortográficos ou uma apresentação pouco profissional.
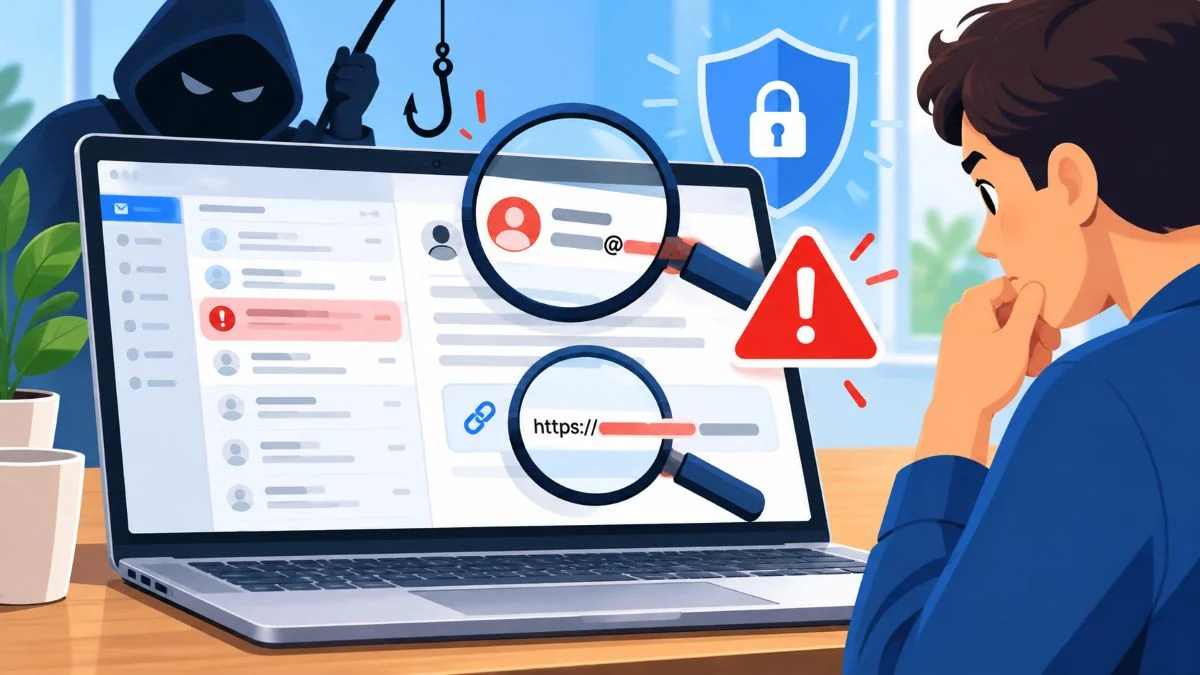
A melhor defesa passa por verificar vários elementos antes de clicar numa ligação, abrir um anexo ou responder à mensagem. O endereço real do remetente, o domínio do link, o contexto do pedido e qualquer tentativa de criar urgência são alguns dos sinais que merecem atenção.
Como identificar um e-mail suspeito
O nome apresentado no campo do remetente não prova quem enviou a mensagem. Um atacante pode utilizar um nome conhecido enquanto o endereço real pertence a outro domínio.
A Microsoft recomenda verificar com atenção o domínio do remetente e alerta para endereços que imitam marcas conhecidas através de pequenas alterações, como letras trocadas ou caracteres visualmente semelhantes, nas suas recomendações para identificar mensagens de phishing.
Imagine uma mensagem que aparenta ter sido enviada pelo seu banco. Se o nome apresentado estiver correto, mas o endereço terminar num domínio desconhecido ou ligeiramente diferente do oficial, existe uma razão forte para desconfiar.
Isto não significa que qualquer domínio diferente seja automaticamente fraudulento. Empresas podem utilizar fornecedores externos para determinadas comunicações. O importante é verificar se o endereço faz sentido no contexto da mensagem.
Não confie apenas no nome do remetente
Uma mensagem pode mostrar “Microsoft”, “CTT” ou o nome do seu banco sem ter sido enviada por nenhuma dessas entidades.
Por isso, deve expandir os detalhes do remetente e observar o endereço completo. Diferenças discretas são particularmente importantes.
Por exemplo, um domínio legítimo pode ser substituído por outro que altera apenas uma letra ou acrescenta uma palavra.
Também deve desconfiar de mensagens enviadas através de serviços gratuitos quando afirmam representar uma organização que normalmente utiliza o seu próprio domínio.
O Gmail recomenda comparar o nome apresentado com o endereço efetivo e verificar se ambos correspondem antes de confiar na mensagem, conforme explica no seu guia oficial para evitar e denunciar phishing.
Verifique o link sem clicar
Um dos testes mais simples consiste em verificar o destino real de uma ligação antes de a abrir.
Num computador, basta colocar o cursor sobre o link sem clicar. O navegador ou cliente de e-mail mostra normalmente o endereço de destino.
Não analise apenas as primeiras palavras do URL. O domínio efetivo é o elemento mais importante.
Um endereço como
conta.microsoft.com.exemplo.net
não pertence à Microsoft. O domínio principal neste exemplo é exemplo.net.
Também deve ter atenção a domínios com erros discretos, palavras adicionais ou caracteres semelhantes aos originais.
No smartphone, algumas aplicações permitem manter o dedo sobre a ligação para visualizar o endereço antes de a abrir. O comportamento varia consoante a aplicação.
Se tiver dúvidas, não utilize o link recebido. Abra o navegador e aceda diretamente ao site da empresa através de um endereço que já conhece.
Um pedido urgente merece atenção redobrada
Urgência é uma das técnicas mais comuns em ataques de phishing.
Mensagens que afirmam que a conta será bloqueada, que existe uma cobrança inesperada ou que uma encomenda ficará retida tentam reduzir o tempo disponível para pensar.
A urgência não prova que a mensagem seja falsa. Bancos, serviços online e empresas também enviam alertas legítimos.
O problema surge quando a pressão para agir rapidamente aparece combinada com um pedido para abrir uma ligação, fornecer dados ou descarregar um ficheiro.
A Microsoft identifica chamadas à ação urgentes e ameaças como um dos sinais frequentes de phishing. Por isso, uma mensagem que exige uma decisão imediata deve ser verificada por outra via antes de qualquer ação.
Não introduza palavras-passe depois de seguir um link inesperado
Uma das regras mais importantes é evitar a introdução de credenciais numa página aberta através de uma mensagem inesperada.
A Google recomenda que, se uma ligação recebida por e-mail conduzir a uma página que pede a palavra-passe, o utilizador abandone essa página e aceda diretamente ao serviço através do endereço habitual.
Esta precaução reduz o risco de fornecer credenciais a uma página visualmente idêntica ao serviço verdadeiro.
O mesmo princípio aplica-se a dados bancários, números de cartão, códigos de autenticação ou informações pessoais.
Uma empresa legítima pode pedir que confirme informação na sua área de cliente. Isso não significa que tenha de utilizar a ligação recebida por e-mail para lá chegar.
Tenha cuidado com anexos inesperados
Um anexo não precisa de ser um ficheiro executável para representar um risco.
Documentos Office, PDFs, ficheiros comprimidos e outros formatos podem ser utilizados em campanhas maliciosas, quer através de vulnerabilidades, quer através de conteúdo destinado a convencer o utilizador a executar outra ação.
A regra mais segura é simples. Se não esperava receber o ficheiro, confirme primeiro a sua origem.
A Microsoft recomenda não abrir anexos inesperados mesmo quando a mensagem aparenta ter sido enviada por alguém conhecido. Se necessário, confirme com essa pessoa através de outro canal, como uma chamada telefónica ou uma mensagem separada. A orientação consta das suas recomendações de proteção contra fraudes e ataques online.
Esta verificação é especialmente importante quando o anexo pede posteriormente credenciais ou solicita a ativação de funcionalidades adicionais.
O contexto vale mais do que os erros ortográficos
Durante anos, erros de gramática e ortografia foram apresentados como um dos principais sinais de phishing.
Continuam a ser relevantes, mas já não são suficientes.
Ferramentas de tradução automática e inteligência artificial permitem produzir mensagens muito mais naturais, bem escritas e adaptadas ao idioma da vítima.
Por isso, uma mensagem sem erros pode continuar a ser fraudulenta.
O contexto oferece pistas mais úteis. Pergunte se estava à espera daquela mensagem, se fez recentemente a operação mencionada e se aquele tipo de pedido é habitual para a empresa em causa.
Uma fatura de uma compra que nunca realizou ou uma alteração de palavra-passe que não pediu justificam uma verificação independente.
O e-mail pode ser verdadeiro e a conta do remetente estar comprometida
Conhecer o remetente também não garante que a mensagem seja segura.
Uma conta de e-mail comprometida pode ser utilizada para enviar mensagens fraudulentas a contactos reais. Nesse caso, o endereço pode estar correto e a conversa anterior pode até parecer legítima.
A Google alerta precisamente para mensagens suspeitas enviadas por endereços que já fazem parte dos contactos do utilizador. Um pedido inesperado de dinheiro, informações pessoais ou abertura de uma ligação deve ser confirmado por outro canal, mesmo quando parece vir de alguém conhecido.
Isto é particularmente importante em ambientes profissionais, onde uma conta comprometida pode ser utilizada para imitar pedidos internos de pagamentos, documentos ou alteração de dados bancários.
SPF, DKIM e DMARC ajudam, mas não resolvem tudo
Os serviços de e-mail recorrem a mecanismos de autenticação como SPF, DKIM e DMARC para verificar se uma mensagem está autorizada a ser enviada em nome de determinado domínio.
Estes mecanismos ajudam a combater falsificação do remetente e permitem que Gmail, Outlook e outros serviços identifiquem mensagens suspeitas.
O Outlook, por exemplo, pode assinalar um remetente como não verificado quando não consegue confirmar a sua identidade através dos mecanismos de autenticação de e-mail.
Uma mensagem autenticada, contudo, não deve ser considerada automaticamente segura.
Um criminoso pode registar o seu próprio domínio, configurar corretamente SPF, DKIM e DMARC e utilizá-lo numa campanha de phishing. Também pode enviar mensagens através de uma conta legítima previamente comprometida.
A autenticação técnica do e-mail é, por isso, apenas um dos elementos da avaliação.
O que fazer quando continua com dúvidas
Se uma mensagem parecer legítima, mas houver algum elemento estranho, não precisa de decidir através do próprio e-mail.
Abra diretamente o site ou aplicação oficial da empresa e verifique se existe alguma notificação na sua conta.
Se a mensagem estiver relacionada com o banco, contacte a instituição através do número oficial. Se tiver sido enviada por um colega, confirme o pedido através de outro canal.
Evite responder ao próprio e-mail para perguntar se é verdadeiro. Se a conta estiver comprometida, poderá continuar a falar com o atacante.
Também pode utilizar as ferramentas de denúncia de phishing disponíveis no Gmail, Outlook e noutros serviços. Essas denúncias ajudam os fornecedores a identificar campanhas e bloquear mensagens semelhantes.
Se já clicou, o procedimento é diferente
Este guia parte do princípio de que ainda não abriu a ligação nem forneceu informação.
Se já clicou, o risco depende daquilo que aconteceu depois. Abrir uma página, introduzir uma palavra-passe, fornecer dados bancários ou descarregar um ficheiro representam cenários diferentes.
O TecheNet explica as medidas adequadas para cada situação no guia Clicou num link de phishing? Saiba o que fazer agora.
Uma verificação de poucos segundos pode evitar um problema maior
Nenhum sinal isolado permite concluir com certeza que uma mensagem é fraudulenta.
Um erro ortográfico pode existir num e-mail legítimo. Uma mensagem de phishing pode estar escrita de forma impecável. Um endereço conhecido pode pertencer a uma conta comprometida e um domínio tecnicamente autenticado pode ser controlado pelo atacante.
A abordagem mais segura passa por combinar vários sinais. Verifique o remetente, confirme o domínio, examine o destino das ligações e questione pedidos inesperados ou urgentes.
Quando persistirem dúvidas, não utilize os elementos fornecidos na própria mensagem. Entre no serviço através do site ou aplicação oficial e confirme a situação diretamente.
Um e-mail suspeito deve ser tratado como uma mensagem por verificar, não como uma prova automática de fraude. A diferença está em confirmar a origem antes de executar a ação que o remetente pede.
Outros artigos interessantes: