Supermercados na Bélgica, Suécia, Luxemburgo e Estónia registaram alterações inesperadas nas temperaturas dos frigoríficos e congeladores. Os incidentes estão a ser tratados como uma nova vaga de possíveis ciberataques contra sistemas de refrigeração ligados à internet.
Numa loja ICA Kvantum em Sjöbo, na Suécia, os responsáveis afirmaram que os equipamentos foram atacados durante a noite e que as temperaturas foram configuradas para 50 °C, segundo a The Verge.
O episódio acontece poucas semanas depois dos ataques que afetaram centenas de supermercados franceses em outubro. A repetição de ocorrências semelhantes volta a colocar a segurança destes equipamentos no centro das atenções, embora a ligação entre os incidentes ainda não esteja demonstrada.
Lojas afetadas em vários países
A cadeia sueca Coop confirmou à Business Insider, citada pela The Verge, que pessoas não autorizadas conseguiram aceder e manipular os sistemas de refrigeração de uma pequena parte das suas lojas.
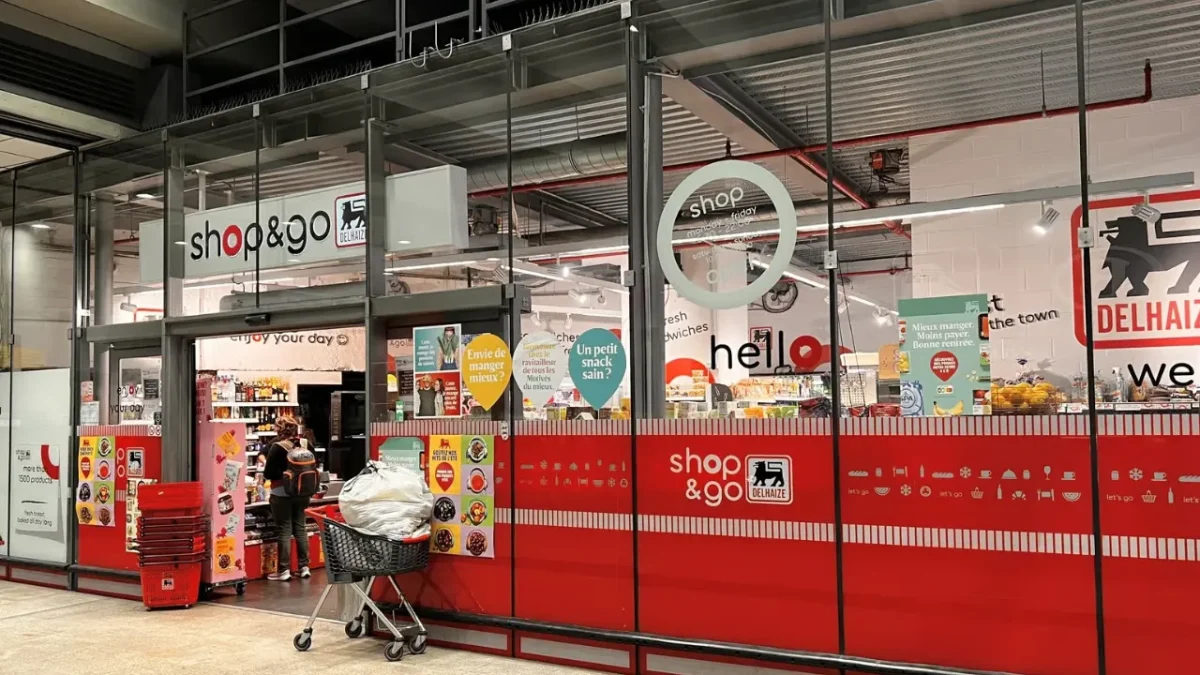
Na Bélgica e no Luxemburgo, a Ahold Delhaize descreveu a ocorrência como um incidente informático que afetou equipamentos em dezenas de supermercados. A informação foi confirmada à Reuters, mas a dimensão completa dos danos permanecia por esclarecer.
O impacto vai além da indisponibilidade de um serviço digital. Nos ataques franceses de outubro, a subida das temperaturas provocou a deterioração de alimentos e foram também registados incêndios, segundo a Reuters. Uma alteração remota dos controlos pode, por isso, traduzir-se em perdas físicas dentro das lojas.
O problema está nos controladores ligados à internet
A possibilidade de manutenção à distância explica por que motivo estes equipamentos estão ligados à rede. Os sistemas permitem acompanhar temperaturas e receber alertas de avaria sem ser necessário deslocar um técnico a cada estabelecimento.
É uma aplicação da Internet das Coisas, mas também cria uma superfície de ataque quando os interfaces de administração ficam acessíveis sem proteção adequada. A Reuters enquadra estes casos numa tendência mais ampla de equipamentos anteriormente mecânicos que passaram a ser controlados remotamente.
O CERT-FR, organismo francês de resposta a incidentes informáticos, publicou um alerta a 12 de outubro sobre comprometimentos de controladores Danfoss das séries AK-SM e AK-SC, além de equipamentos Copeland xweb e Dixell xweb. A diversidade de fabricantes mostra que o problema identificado em França não se limitava a uma única marca.
Repor as definições não elimina a vulnerabilidade
Nas recomendações atualizadas a 16 de outubro, o CERT-FR coloca a retirada dos interfaces de gestão da internet pública entre as primeiras medidas de contenção. O acesso remoto deve ser restabelecido através de uma VPN segura ou de uma rede protegida.
O organismo recomenda ainda verificar toda a configuração, incluindo os períodos de descongelação, atualizar o firmware e substituir palavras-passe de origem. Para determinados equipamentos Danfoss, indica também a ativação do modo de segurança mais restritivo.
Há uma limitação concreta na recuperação: fazer apenas uma reposição de fábrica pode remover alterações introduzidas pelos atacantes, mas deixa o equipamento exposto se a vulnerabilidade continuar presente.
O CERT-FR alerta especialmente para sistemas que chegaram ao fim do suporte e permanecem acessíveis pela internet. Nessas condições, uma reposição isolada não impede um novo comprometimento.
Outros artigos interessantes: