TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

Reuniões falsas no Zoom e Teams: O golpe GhostCall

Alfredo Beleza por Alfredo Beleza
10/11/2025
Em Segurança

A Equipa de Investigação e Análise Global (GReAT) da Kaspersky revelou, esta segunda-feira, a descoberta de duas novas campanhas do grupo APT BlueNoroff. As operações, denominadas GhostCall e GhostHire, utilizam táticas de engenharia social sofisticadas para atacar organizações do ecossistema Web3 e de criptomoedas.

O BlueNoroff, uma célula do grupo Lazarus ligada à Coreia do Norte, usa malware personalizado e uma infraestrutura de comando e controlo partilhada. As campanhas, ativas desde pelo menos abril de 2025, afetam sistemas macOS e Windows em várias regiões, incluindo Europa e Ásia.
Reuniões falsas no zoom e teams: o golpe ghostcall
Imagem gerada por IA (Gemini)

A campanha GhostCall e as reuniões falsas no Zoom e Teams

A campanha GhostCall foca-se em dispositivos macOS e começa com um elaborado ataque de engenharia social. Os atacantes contactam as vítimas via Telegram, fazendo-se passar por investidores de capital de risco, por vezes usando contas comprometidas de empresários reais para simular propostas de investimento.

As vítimas são então direcionadas para reuniões falsas em páginas de phishing que imitam o Zoom ou o Microsoft Teams. Durante a chamada, é-lhes pedido que façam uma “atualização” para corrigir uma suposta falha de áudio, o que descarrega o script malicioso.
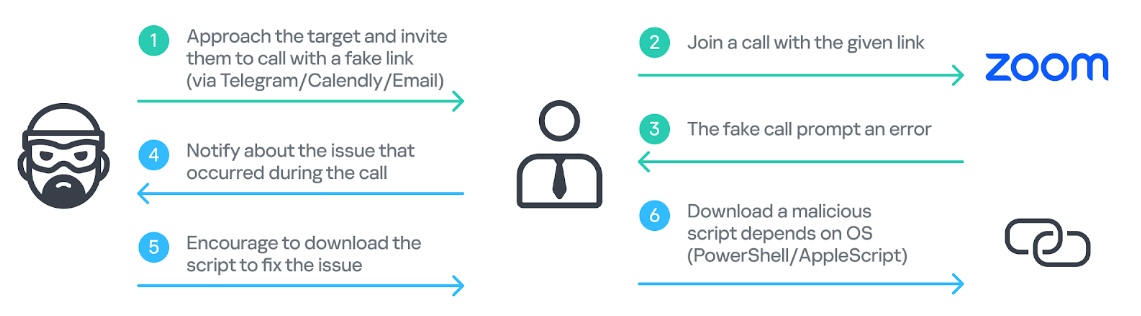
Fluxo de ataque da campanha ghostcall
Fluxo de ataque da campanha GhostCall

“Esta campanha baseou-se num engano cuidadosamente orquestrado”, afirma Sojun Ryu, investigador da Kaspersky GReAT. A equipa descobriu que os atacantes “reproduziam vídeos de vítimas anteriores durante as reuniões falsas para dar realismo à chamada e manipular novos alvos”.

Os atacantes implementaram sete cadeias de execução para distribuir payloads personalizados, incluindo ladrões de criptomoedas, de credenciais de browser e ferramentas para roubar credenciais do Telegram.

A campanha GhostHire e o teste técnico

Na campanha GhostHire, o grupo APT adota a persona de recrutador para abordar programadores da área de blockchain. O engodo consiste num falso processo de seleção, onde a vítima é induzida a executar um repositório GitHub infetado, apresentado como um teste de avaliação técnica.

Embora o foco seja diferente, o GhostHire partilha a infraestrutura e as ferramentas do GhostCall. Após o contacto inicial, a vítima é adicionada a um bot do Telegram que envia um ficheiro ZIP ou um link para o GitHub, instalando malware adaptado ao sistema operativo da vítima.
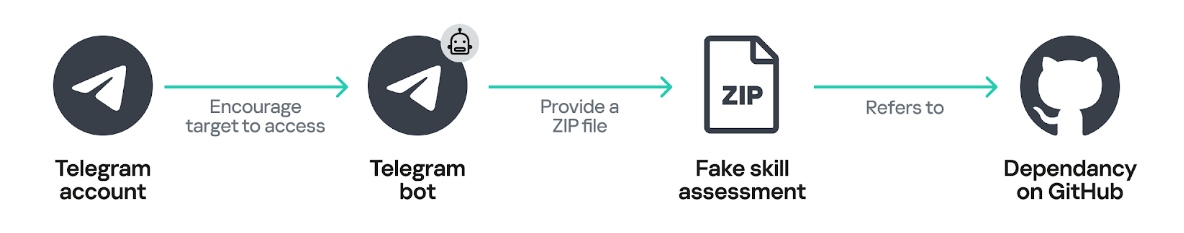
Fluxo de ataque da campanha ghosthire
Fluxo de ataque da campanha GhostHire

Aceleração por IA generativa

A Kaspersky reporta que o BlueNoroff incorporou IA generativa para acelerar o desenvolvimento de malware e aperfeiçoar as suas técnicas. Esta abordagem permite ao grupo expandir as suas operações com maior eficácia, aumentando a complexidade e a escala dos ataques.

“A estratégia deste agente evoluiu para além do roubo de criptomoedas ou credenciais de browser. O uso de IA generativa acelerou esta mudança”, acrescenta Omar Amin, investigador sénior da Kaspersky GReAT. Segundo o analista, esta capacidade permite multiplicar o alcance dos ataques.

Conclusão

As campanhas GhostCall e GhostHire demonstram uma evolução significativa nas táticas do BlueNoroff. O grupo combina engenharia social altamente personalizada com a utilização de IA generativa para otimizar o desenvolvimento de malware, focando-se no lucrativo setor Web3 com uma eficácia crescente.

O relatório completo, juntamente com os indicadores de comprometimento (IoC), está disponível em Securelist.com

Outros artigos interessantes:
  • Beosound Premiere: a nova soundbar escultural da B&O
  • Adeus ao caos de apps: WhatsApp abre-se a rivais na Europa
  • Elon Musk promete: ‘Robotaxis’ sem pedais e donos de Tesla a conduzir a teclar
Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

Vulnerabilidade no openssh é explorada para invadir servidores

Vulnerabilidade no OpenSSH é explorada para invadir servidores

10/11/2026
Suspeitas de espionagem a jensen huang

NVIDIA investiga suspeitas de espionagem a Jensen Huang

09/11/2026
Dados do ministro antonio tajani divulgados na dark web

Dados do ministro Antonio Tajani divulgados na dark web

08/11/2026
Ciberataque a banco francês envolve 100 milhões de euros

Ciberataque a banco francês envolve 100 milhões de euros

06/11/2026

Últimas notícias

Vivo prepara bateria de 12.000 mAh e poderá superar a autonomia dos rivais

Xiaomi 18 Pro e Pro Max chegam à Europa a 17 de novembro: evento confirmado em Paris

One UI 9.5 aproxima-se dos Galaxy S26: primeira versão beta aparece nos servidores

Apple acelera evolução da Siri para competir com os agentes de inteligência artificial

EA encontra arquivo esquecido com 20 mil materiais e recupera sete jogos clássicos

Portugal leva 78 startups à Web Summit 2026

Netflix em 2007 e 2026: quanto aumentou o preço em quase 20 anos?

Usar o portátil com a tampa fechada pode causar problemas? Eis o que deves saber

Suno enfrenta novos processos por músicas que imitam Elvis Presley e Eminem

Proton VPN grátis ou Plus? O que muda na prática

Esta coluna Bose prende-se à mochila e está 41 € mais barata

One UI 9: saiba se o seu Samsung Galaxy recebe Android 17

Acendeu a luz do motor? Este leitor de 40 € dá-te uma pista

Apple M6 impressiona no Mac mini, mas continua longe das placas gráficas Nvidia

Televisores LG OLED apresentam degradação nas extremidades em novo estudo

Minissérie de três episódios conquista o primeiro lugar da Netflix em todo o mundo

UE acusa algoritmo do TikTok de criar ciclos nocivos

County of Fortune chega ao Steam e deixa-te construir um condado medieval inteiro

Novo moto watch 2 fit, com tecnologia Polar, custa 99 euros

Quatro séries curtas da Netflix perfeitas para ver sem ligação à Internet

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.