TecheNet
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS
Sem resultados
Ver todos os resultados
TecheNet
Sem resultados
Ver todos os resultados

ESET revela ataque de ciberespionagem a empresa de proteção de dados

Alfredo Beleza por Alfredo Beleza
02/04/2023
Em Segurança

A empresa de segurança cibernética ESET anunciou, via comunicado de imprensa, desvendou um ataque de ciberespionagem contra uma empresa de prevenção de perda de dados na Ásia de Leste com clientes governamentais e militares.
Grupo de ciberespionagem ataca empresa de proteção de dados com clientes governamentais e militares

O grupo APT “Tick” é considerado o responsável pelo ataque, no qual foram utilizadas três famílias de malware distintas, comprometendo os servidores de atualização interna e as ferramentas de terceiros da empresa afetada. Os investigadores da ESET acreditam que o objetivo deste ataque é o roubo de informações confidenciais e propriedade intelectual.

A sofisticação e persistência deste ataque de ciberespionagem revelam a habilidade do grupo APT “Tick” em comprometer sistemas de segurança e infiltrar-se em redes protegidas. Este incidente destaca a necessidade de empresas e entidades governamentais investirem continuamente em medidas avançadas de cibersegurança, a fim de proteger informações valiosas e prevenir futuras ameaças.

Leia o comunicado de imprensa na íntegra:

Grupo de ciberespionagem ataca empresa de proteção de dados com clientes governamentais e militares

A ESET descobriu um ataque que comprometeu clientes de uma empresa de prevenção da perda de dados na Ásia de Leste. Os agentes maliciosos implementaram pelo menos três famílias de malware e comprometeram os servidores de atualização interna e as ferramentas de terceiros utilizadas pela empresa afetada.

A ESET atribui o ataque com elevada confiança ao grupo APT “Tick”. Com base no perfil deste grupo, o objetivo do ataque foi muito provavelmente atividades de ciberespionagem. A carteira de clientes da empresa comprometida inclui entidades governamentais e militares, razão que a torna num alvo particularmente aliciante para grupos de ameaças à cibersegurança.

“Os atacantes comprometeram os servidores de atualização internos da empresa para implementar malware dentro da rede de programação de software, e instaladores fraudulentos de ferramentas legítimas de terceiros utilizadas pela empresa, o que acabou por resultar na execução de malware nos computadores dos seus clientes”, explicou o investigador da ESET Facundo Muñoz. “Durante o ataque, os agentes maliciosos implementaram um downloader até aqui não documentado, ao qual demos o nome de ShadowPy, bem como a backdoor Netboy (também conhecida como Invader) e o downloader Ghostdown,” concluiu. 

O ataque de ciberespionagem inicial aconteceu em março de 2021, facto que a ESET notificou à empresa. Em 2022, a telemetria da ESET registou a execução de código malicioso nas redes de dois dos clientes da empresa comprometida. Uma vez que os instaladores fraudulentos foram transferidos através de software de apoio remoto, a ESET considera que a implementação aconteceu enquanto a empresa prestava apoio técnico.

O Tick (também conhecido como “Bronze Butler” ou “Redbaldknight”) é um grupo APT que se pensa estar ativo desde pelo menos 2006. O grupo visa principalmente países da Ásia-Pacífico. As suas operações de ciberespionagem focam-se no roubo de informação confidencial e propriedade intelectual. O Tick utiliza um conjunto exclusivo de ferramentas maliciosas personalizadas concebidas para o acesso persistente a sistemas comprometidos, reconhecimento, exfiltração de dados e download de ferramentas.

Sobre a ESET
Durante mais de 30 anos, a ESET tem desenvolvido software e serviços de segurança TI líderes da indústria para proteger empresas, infraestruturas e consumidores em todo o mundo contra ameaças digitais cada vez mais sofisticadas. Com soluções desde segurança endpoint e mobile até encriptação, autenticação multifator e deteção e resposta endpoint, os produtos de alto desempenho e acessibilidade da ESET protegem e monitorizam discretamente 24/7, atualizando as defesas em tempo real para manter os utilizadores seguros e os negócios a decorrer sem interrupção. As ameaças em evolução requerem uma empresa de segurança TI que permite o uso seguro da tecnologia. Este objetivo é apoiado pelos centros de I&D da ESET em todo o mundo, trabalhando para suportar o nosso futuro partilhado. Para mais informação, visite https://www.eset.com/pt/.

Outros artigos interessantes:
  • Harry Potter: Magic Awakened poderá chegar em breve a Portugal
  • Aos 106 anos é capa da Vogue
  • O impacto da IA no ecossistema da Arte NFT
Tags: ciberespionagemcibersegurançaESETsegurança
Partilha
Tweet
Envia
Alfredo Beleza

Alfredo Beleza

É o fundador e director editorial do TecheNet. Com carreira internacional como CEO e director comercial e de marketing em empresas em Portugal, na Suíça e no Brasil, desenvolveu uma perspectiva aprofundada sobre a intersecção entre tecnologia, negócios e mercados globais. Com formação em Gestão, Administração e Marketing pela Webster University, na Suíça, criou o TecheNet como um projecto editorial comprometido com o rigor e a imparcialidade da informação tecnológica em língua portuguesa.

Artigos relacionados

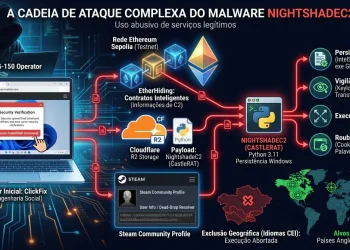
Um infográfico detalhado e visual que explica a cadeia de ataque do malware nightshadec2. No topo, o título diz "a cadeia de ataque complexa do malware nightshadec2" com o subtítulo "uso abusivo de serviços legítimos". O diagrama flui da esquerda para a direita. À esquerda, um "tag-150 operator" mascarado monitora um laptop. O laptop exibe um site wordpress comprometido com um pop-up "vetor inicial: clickfix" que tenta induzir o usuário a executar um comando powershell sob o pretexto de uma "security verification". Setas vermelhas saem do laptop para o meio, onde mostram a infraestrutura abusada: a rede ethereum sepolia (testnet) para "etherhiding: contratos inteligentes (informações de c2)", cloudflare r2 storage e um arquivo de payload do nightshadec2 em python, e um steam community profile com dados ocultos. Essas fontes de dados convergem para o "nightshadec2 (castlerat)", um payload python com persistência no windows. À direita, ícones listam as capacidades do malware ativado: persistência, vigilância (keylogger), execução remota e roubo de dados (cookies, senhas). Na parte inferior, mapas mundiais destacam a "exclusão geográfica (idiomas cei)" em vermelho com um 'x', e os "alvos: países anglófonos" em verde com miras.
Segurança

NightshadeC2 utiliza Ethereum e Cloudflare para ocultar ataques no Windows

28/09/2026
Prompt injection altera decisões de ia através de documentos
Segurança

Prompt injection altera decisões de IA através de documentos

28/09/2026
Google alerta para aumento do llm-jacking em 2026
Segurança

Google alerta para aumento do LLM-jacking em 2026

28/09/2026

Últimas notícias

Prompt injection altera decisões de IA através de documentos

Xiaomi integra Apple Watch no HyperOS 4

Lenovo Googlebook 15 chega a Portugal com OLED e Gemini

HONOR Magic V6 chega a Portugal por 2.299 euros

Iberdrola adota IA da Harvey nos serviços jurídicos e fiscais

5 gadgets Xiaomi para casa que fazem a diferença

Google alerta para aumento do LLM-jacking em 2026

OpenAI volta a suspender o treino de modelos avançados de IA

SIRP cria centro próprio de IA com 7,5 milhões do PRR

Banco digital brasileiro Nubank negoceia aquisição da Monzo

Como garantir a privacidade no ChatGPT sem expor dados pessoais

Xiaomi Smart Camera C701: 4K, IA e vigilância por 59,99 €

Atualização de setembro do Google Pixel causa bloqueios

7 gadgets Xiaomi que talvez não conheça

Redmi Note 17 em Portugal: preços desde 299,99 euros

TikTok aceita limite de duas horas para jovens no Alabama

Como saber se a sua palavra-passe apareceu numa fuga de dados

ScanSnap Camera permite digitalizar documentos no telemóvel

28 jogos PS5 ficam mais baratos até 8 de outubro

Dados roubados ao FBI incluem avaliações psiquiátricas

Techenet LOGO
  • Quem somos
  • Fale connosco
  • Termos e condições
  • Política de comentários
  • Política de Privacidade
  • Política de Cookies
  • O uso de IA no TecheNet
Sem resultados
Ver todos os resultados
  • Mobile
  • Tech
    • AUTOMÓVEIS
    • MOBILIDADE ELÉTRICA
    • IMAGEM & SOM
    • ENTREVISTAS
  • Gaming
  • IA
  • Opinião
  • Segurança
  • Negócios
    • EMPRESAS
    • CRIPTOMOEDAS
    • MARKETING
  • Mais
    • ARTE E CULTURA
    • DICAS
    • LIFESTYLE
    • DIREITOS COM CAUSA
    • INTERNET
    • GUIAS
    • PROMOÇÕES
    • REVIEWS
    • SUSTENTABILIDADE
    • TUTORIAIS

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.