
Uma campanha de distribuição de malware articula páginas WordPress comprometidas, contratos inteligentes na rede Ethereum, armazenamento no Cloudflare R2 e engenharia social com o objetivo de instalar o NightshadeC2, também identificado como CastleRAT, em computadores com o sistema operativo Windows. A operação tem como alvo utilizadores em seis países de língua inglesa.
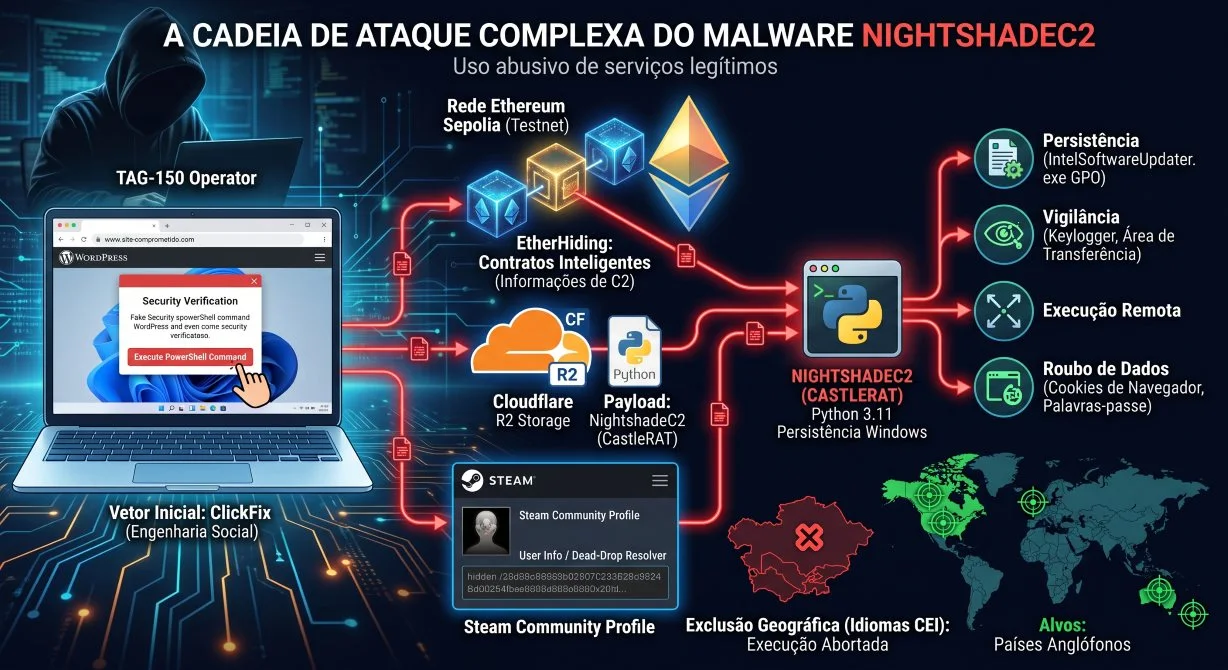
A cadeia de infeção recorre à técnica ClickFix para persuadir a vítima a executar instruções no PowerShell e adota a estratégia EtherHiding para extrair, a partir de contratos descentralizados, os parâmetros necessários às etapas seguintes da intrusão. Conforme detalha a investigação publicada pelo WatchGuard Threat Lab, a atividade incide sobre os Estados Unidos, Canadá, Reino Unido, Irlanda, Austrália e Nova Zelândia.
A singularidade desta vaga reside na articulação de múltiplos serviços legítimos. Em vez de explorarem vulnerabilidades desconhecidas no WordPress, na rede Ethereum ou na Cloudflare, os atacantes tiram partido de sítios previamente invadidos e de infraestruturas com elevado volume de tráfego para camuflar cada fase da distribuição.
EtherHiding e o abuso da blockchain
A intrusão tem início em páginas de WordPress comprometidas que exibem falsos testes de segurança ou janelas de verificação ao visitante. O esquema ClickFix induz o utilizador a copiar e colar uma instrução no terminal do Windows sob o pretexto de resolver um erro técnico ou concluir uma validação de identidade.
Por exigir a intervenção direta da vítima, esta abordagem contorna ferramentas de segurança concebidas para bloquear transferências automáticas de ficheiros. O TecheNet publicou recentemente um guia detalhado sobre o que fazer após o clique num link de phishing, que reúne as medidas de contingência indicadas perante a execução inadvertida de ficheiros ou o comprometimento de credenciais.
No caso analisado pela WatchGuard, a instrução inserida na consola PowerShell despoleta uma sequência de descarregamentos por etapas. Uma das fases críticas envolve a consulta de contratos inteligentes alojados na rede de testes Ethereum Sepolia.
Esta técnica, conhecida como EtherHiding, impede a neutralização do ataque através do encerramento convencional de domínios ou servidores. Os operadores conseguem atualizar os apontadores da sua infraestrutura sem terem de alterar o código de entrada inicial, embora a operação não fique imune a ações coordenadas de resposta.
Em paralelo, a campanha utiliza o serviço de armazenamento Cloudflare R2 para a distribuição de componentes e perfis na plataforma Steam Community como mecanismo de dead-drop resolver. Através deste método, o código malicioso analisa os campos de texto em contas públicas daquela rede de videojogos para extrair os endereços dos servidores de comando e controlo.
Capacidades de vigilância e persistência do NightshadeC2
No termo da cadeia é implementado o NightshadeC2, ameaça associada por várias entidades de cibersegurança ao grupo TAG-150, que opera sob o modelo de Malware como Serviço desde pelo menos 2025.
A versão examinada instala um ambiente autónomo de Python 3.11 e adiciona ao sistema uma tarefa agendada com o nome IntelSoftwareUpdater. Este procedimento assegura a persistência do artefacto malicioso mesmo após o reinício do equipamento.
Uma vez ativo, o malware inicia a recolha sistemática de dados da máquina infetada. Os registos transmitidos aos atacantes incluem a identificação do computador, o utilizador ativo, a versão do Windows, a arquitetura do processador, as unidades de armazenamento, as soluções de segurança presentes e o domínio de rede.
O arsenal do NightshadeC2 engloba a execução remota de instruções, a transferência de ficheiros, a captura de ecrã, a gravação de teclas digitadas e o acesso direto ao conteúdo da área de transferência. Certas variantes conseguem ainda extrair palavras-passe e cookies guardados em navegadores derivados das plataformas Chromium e Gecko.
Filtragem geográfica e regras de evasão
A investigação da WatchGuard identificou salvaguardas no código destinadas a interromper a execução do malware consoante a configuração linguística do sistema operativo.
O artefacto consulta a função GetUserDefaultUILanguage() e encerra o processo se detetar identificadores linguísticos associados a países da Europa de Leste e da Ásia Central. A WatchGuard correlaciona este comportamento com o espaço da Comunidade de Estados Independentes.
Este tipo de restrição é habitual no cibercrime para evitar atenções judiciais locais ou delimitar o alcance das operações. Todavia, a sua presença não constitui prova suficiente para determinar a nacionalidade ou a proveniência dos atacantes.
Mutação da infraestrutura e vetores de mitigação
Durante a monitorização, a equipa da WatchGuard registou alterações sucessivas nos padrões de comunicação da campanha, catalogadas como psc2, psc3 e psc4.
Esta dinâmica demonstra que os atores maliciosos ajustam a sua arquitetura à medida que os nós anteriores são neutralizados. O recurso articulado a contratos descentralizados, armazenamento na nuvem e plataformas de entretenimento diminui a eficácia de bloqueios baseados apenas na reputação de domínios.
Embora a base do CastleRAT não represente uma ameaça inédita, a sofisticação reside na montagem da cadeia de distribuição. A defesa perante este modelo exige a monitorização de chamadas RPC direcionadas a redes públicas de blockchain, a restrição da execução de comandos no PowerShell através de políticas de grupo e a constante sensibilização dos utilizadores contra pedidos fraudulentos de resolução de problemas em páginas Web.
Outros artigos interessantes: