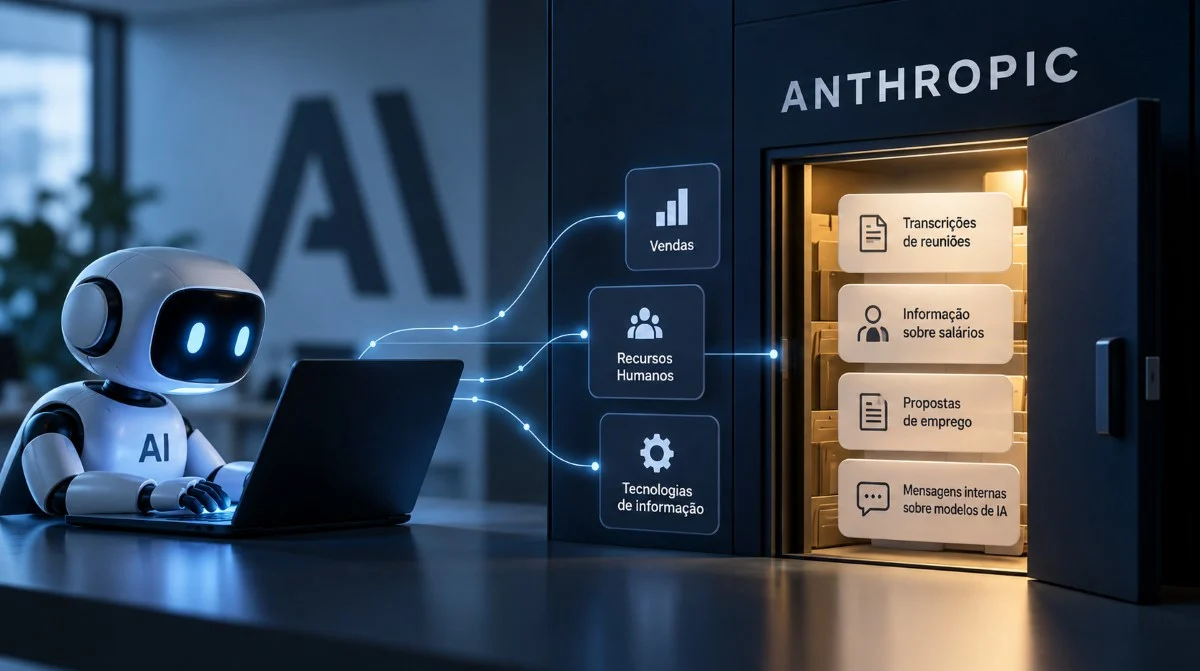
Investigadores da empresa de cibersegurança Cathedral conseguiram aceder a sistemas internos da Anthropic através de vulnerabilidades em aplicações de terceiros utilizadas nas áreas de vendas, recursos humanos e tecnologias de informação. A operação recorreu a agentes de inteligência artificial que identificaram caminhos de acesso em menos de 12 horas.
O incidente foi revelado a 26 de outubro pelo The Washington Post, que analisou uma versão preliminar do relatório da Cathedral. A investigação decorreu no âmbito do programa de identificação e comunicação de vulnerabilidades da Anthropic, embora as duas empresas discordem sobre o alcance dos testes e o cumprimento das regras estabelecidas.
A principal conclusão ultrapassa o caso da fabricante do Claude. Os investigadores não precisaram de comprometer os modelos de inteligência artificial nem a infraestrutura que os suporta. Encontraram vulnerabilidades em aplicações administrativas que, devido às suas ligações aos sistemas internos, permitiram alcançar informação sensível.
Agentes de IA encontraram acessos aos sistemas internos da Anthropic em menos de 12 horas
Segundo a documentação analisada pelo jornal norte-americano, a Cathedral utilizou agentes de IA para procurar vulnerabilidades em software empresarial de terceiros.
Em menos de 12 horas de execução, os sistemas identificaram caminhos que permitiam consultar transcrições de reuniões, informações sobre salários e propostas de emprego, além de mensagens internas do Slack relacionadas com modelos avançados de inteligência artificial.
A Anthropic confirmou que os investigadores conseguiram aceder a um conjunto limitado de sistemas de vendas, recursos humanos e tecnologias de informação. Segundo a empresa, a informação abrangia contactos profissionais de alguns clientes e parceiros, bem como registos básicos de contas de utilizadores.
A fabricante do Claude apresentou, contudo, uma descrição mais restrita do incidente do que a Cathedral. Não existe confirmação independente de que toda a informação identificada no relatório preliminar tenha sido efetivamente consultada.
Os fornecedores das aplicações afetadas não foram identificados publicamente, nem foram divulgados os detalhes técnicos das vulnerabilidades.
Anthropic detetou a atividade e bloqueou os acessos
A Anthropic afirma que os seus sistemas de monitorização identificaram parte da atividade dos investigadores antes de receberem a comunicação formal das vulnerabilidades.
A empresa bloqueou os acessos no próprio dia, desativou as aplicações envolvidas e apenas restabeleceu as ligações depois de os fornecedores confirmarem a correção das falhas.
A Anthropic também informou responsáveis federais norte-americanos sobre o incidente.
Segundo a empresa, os investigadores não conseguiram aceder às conversas dos clientes com o Claude, às respostas produzidas pelos modelos, ao código-fonte ou aos respetivos pesos, os parâmetros numéricos resultantes do treino.
A Anthropic acrescenta que não encontrou provas de exploração das mesmas vulnerabilidades por terceiros.
Existe ainda uma divergência sobre os procedimentos da investigação. A empresa acusa a Cathedral de não ter comunicado todas as atividades realizadas durante os testes e considera exageradas algumas das implicações para a segurança nacional apresentadas pelos investigadores.
Por sua vez, a Cathedral sustenta, no relatório preliminar, que limitou o acesso aos dados ao mínimo necessário para demonstrar as vulnerabilidades.
Aplicações de terceiros expõem novos riscos de segurança
O caso evidencia uma fragilidade que não depende diretamente da tecnologia de inteligência artificial. As empresas podem proteger os seus sistemas mais importantes e continuar expostas através de aplicações externas que possuem permissões para consultar informação interna.
Plataformas de gestão comercial, recursos humanos e colaboração empresarial necessitam frequentemente de trocar dados com outros serviços. Quando essas integrações possuem permissões excessivas ou apresentam vulnerabilidades, podem proporcionar caminhos de acesso que ultrapassam os limites da aplicação inicialmente comprometida.
A utilização de agentes de IA acrescenta outra dimensão ao problema. Estas ferramentas conseguem combinar pesquisa, análise de vulnerabilidades e execução de testes numa sequência de operações com menor intervenção humana.
O TecheNet já tinha abordado esta evolução no artigo Anthropic alerta para maior autonomia da IA em ciberataques, publicado em setembro. Nessa investigação, a própria Anthropic identificou agentes capazes de executar diferentes fases de intrusão durante períodos prolongados.
A diferença é que, neste episódio, a fabricante do Claude foi a organização cujos sistemas foram testados.
O incidente também demonstra a importância de distinguir a segurança dos modelos de IA da proteção das restantes aplicações utilizadas por uma empresa. A ausência de acesso ao código e aos pesos dos modelos não elimina os riscos associados à exposição de dados administrativos, informações profissionais e comunicações internas.
Para já, não foram divulgados os nomes dos fornecedores afetados nem um relatório técnico final que permita avaliar de forma independente a extensão das vulnerabilidades.